
Die Bilder in diesem Artikel wurden mit künstlicher Intelligenz erstellt. So veröffentlichen wir
Eine mit Weißrussland fluchtende Hacktivist-Gruppe blieb fast zwei Jahre vor der Entdeckung im Netz einer russischen Gesundheitsorganisation, nach einem technischen Bericht, der von der russischen Cybersicherheitsfirma veröffentlicht wurde. Die Aktivität wird einem sogenannten Cluster zugeschrieben Partisan Zmiy o Cyber Partisans, mindestens seit 2020 aktiver Schauspieler, der bereits eine Hintertür namens Vasile und Tools wie DNSCat2 bei vorherigen Intrusionen.
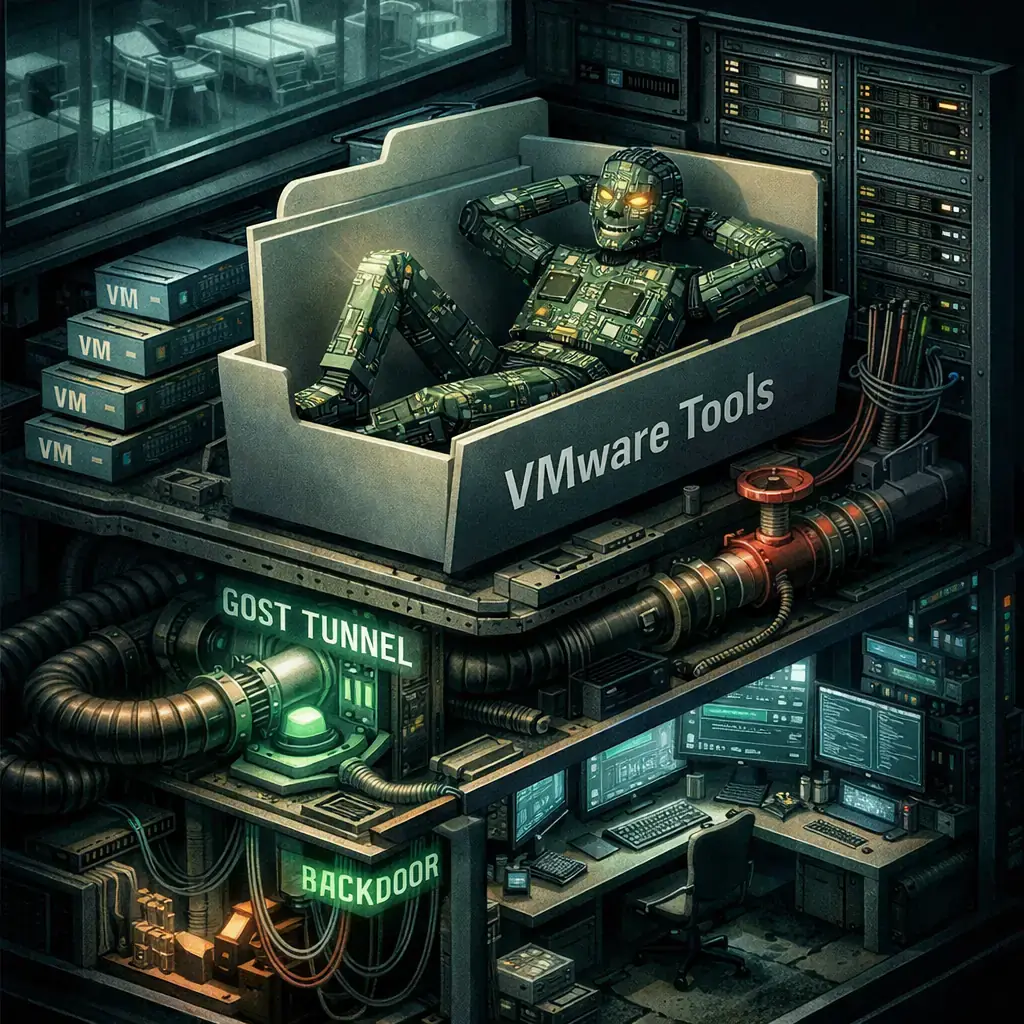
bestätigte Fakten: Solar identifiziert einen längeren Einbruch, der im Dezember 2025 von einer Tochtergesellschaft von Rostelecom festgestellt wurde, obwohl forensische Beweise auf Verpflichtungen aus Anfang 2024. Der Angreifer installierte eine Beharrlichkeit, die darauf abzielte, im VMware Tools-Verzeichnis legitim zu erscheinen, indem er Binaries auf einer zuverlässigen und unbewachten Route ersetzt oder anpflanzt. Das Stück für die Beharrlichkeit - ein Service, der als "vmauad" bezeichnet wird, der "C:\Programmdateien\ VMware\ VMware Tools\ authd.exe" startet - startet einen GOST-Tunnel auf einem festgelegten wöchentlichen Zeitplan und führt die Version 1.5.8 der Vasilek Hintertür nach dem Start des Dienstes. Vasilek kann Computerinformationen stehlen, Befehle ausführen, Dateien übertragen, Screenshots nehmen, Presse aufnehmen, Privilegien durch Runen erhöhen und Benutzerinteraktion simulieren (neue "move _ cursor" Befehl). Solar dokumentiert auch ständige Tarntechniken: Änderung von Zeitmarken, Rotation von Dateien auf wiederholten Strecken, System Proxy-Erbe und programmierte Starts, um Anzeichen von sofortiger Aktivität zu reduzieren.
Technische Aspekte und Modus operandi: Die Angreifer nutzten das operative Vertrauen, das rund um VMware Tools besteht. Dieser Ordner wird in der Regel als "santa" von Administratoren behandelt (legitimate signierte Dateien, Updates aus strengen Kontrollen), die es einfacher macht, um DLL oder schädliche ausführbare Dateien, die unbemerkt in Oberflächeninspektionen passieren. Neben dem Backdoor zeigen Gruppenhistoriker die Verwendung von DNSCat2 und Installateuren, die legitime Software (z.B. FortiClient) zusammen mit schädlichen Komponenten bereitstellen, eine Technik, die es einfacher macht, Kontrollen zu vermeiden und "normale" Telemetrie in Endpunkten zu halten; DNSCat2 ist ein bekanntes offenes Projekt, das C2-Kanäle durch DNS erleichtert (siehe die Implementierung in GitHub - dnscat2) Die Anwesenheit eines GOST-Tunnels und der festen Kommunikationszeiten weisen darauf hin, dass der Fernzugriff auch dann stabil bleibt, wenn der Hauptkanal (Telegram) in Russland blockiert ist, was die C2 Instabilität in früheren Zwischenfällen verursacht hat.
Zu wem es sich betrifft und warum es zählt: Das betroffene Unternehmen war ein Gesundheitsdienstleister mit umfangreicher Infrastruktur und zweifachem Vertrauen in mehrere medizinische Einrichtungen. Das macht einen nachhaltigen Zugang zu Gefahren für Intelligenz, massiven Diebstahl von Gesundheitsdaten und einer Kette von Vertrauensangriffen(mit der Beziehung zu Drittsystemen) Wenn entschieden worden war, destruktive Werkzeuge zu aktivieren, die die Gruppe zuvor verwendet hat (z.B. ein Wischer namens Pryanik und ein Evlx Log Cleaner), die Auswirkungen hätten die Unverfügbarkeit von klinischen Systemen und gelöschten Datensätzen erreicht, mit direkten Konsequenzen für die Patientenversorgung. In diesem besonderen Vorfall berichtet Solar, dass es während der Zugangsreserve keine destruktive Aktivität gab, die das Interesse an Spionage oder Vorbereitung für zukünftige Operationen nahelegte.
Unterschiede in früheren Kampagnen: Cyber Partisans hat in den vergangenen Dual-Use-Einrichtungen (legitimate installer + DNSCat2) eingesetzt und destruktive Angriffe durchgeführt. Hier wird jedoch beobachtet, einen längeren Aufenthalt ohne Zerstörung, die eine taktische Abweichung ist: der Wert des dauerhaften Zugangs zu einem umfangreichen Gesundheitsnetz hat wahrscheinlich Prioritätserfassung und laterale Bewegungen über die sofortige Aktivierung von Wischern motiviert.
Informationen noch unsicher oder geschätzt: der exakte Anfangs-Eintrittspfad wurde nicht öffentlich bestätigt; Solar hat den Namen der Organisation unter Angriff nicht identifiziert. Geopolitische Zuschreibung (Ausrichtung mit Belarus) und endgültige Absichten - obwohl nach der betreffenden Infrastruktur plausibel - sind Schätzungen auf der Grundlage von Indikatoren, historischen Taktiken und beobachteten Zielen, nicht unwiderlegbare Beweise für das endgültige Ziel der Operation.
Praktische Konsequenzen: Eine dauerhafte Exposition eines Gesundheitsnetzes kann zu einer Exfiltration von medizinischen Aufzeichnungen, Zugangsdaten und Materialien für zukünftige Supplantationsangriffe gegen Partnerorganisationen führen. Darüber hinaus kompliziert die Verwendung von legitimen Routen (offizielle Installateure, VMware-Verzeichnisse) die Erkennung und kann Angreifern auch nach der teilweisen Reinigung ein erneutes Eingeben ermöglichen.
Spezifische Empfehlungen für die verantwortliche IT und IR (bestätigt durch Vorfallreaktionspraktiken): sofort isolieren verdächtige Systeme und bewahren forensische Bilder; führen Sie einen spezifischen Sweep auf VMware Routen Werkzeuge in physischen und virtuellen Maschinen auf der Suche nach ungewöhnlichen Dateien (authd.exe nicht signiert oder vmtools.dll ersetzt); Audit-Aufgaben / -Dienste für Off-Sedule-Aktivitäten programmiert (z.B. wöchentliche GOST-Tunnelausführungen); Fortinet - FortiClient)
Zusätzliche technische Maßnahmen: Harden Monitoring von Management-Software-Routen (nicht vorausgesetzt, dass VMware-Verzeichnisse sind sauber), anwenden weiße Listen von kritischen binären Anwendungen und Signaturen, Bereitstellung Verhaltenserkennung für Keylogging und Screenshot, und verwenden EDR, um Ersatz von DLL und Impostor-Dienste zu erkennen. Beschränken Sie auf organisatorischer Ebene Vertrauensbeziehungen und interagency Access standardmäßig, wenden Sie Segmentierungs- und Überprüfungsintegritätsvereinbarungen mit Dritten an.
Vorsichtsmaßnahmen für Endbenutzer und Gesundheitsprofis: öffnen Sie nicht JavaScript-Anhänge oder unerwartete Mail-Makros, überprüfen Sie Remits und Validierungskanäle, halten Backups aus der Linie und getestet, und melden Anomalien in klinischen Geräten sofort. Solar hat in der gleichen Verbreitung auch Phishing-Kampagnen verknüpft, die eine neue Familie von Trojanern namens HypeAgent, die Cookies und Anmeldeinformationen stehlen und versteckte VNC / RDP öffnen können, so dass die Vorsicht vor "false" Anhänge mit Rechnungen oder Bestellungen ist Schlüssel.
Open-Context und -Ressourcen: Dieser Vorfall passt zu einem Trend, in dem Akteure, die zuvor destruktive Angriffe durchgeführt haben, manchmal für langfristige Operationen entscheiden, um Intelligenz und Zugang zu Dritten zu erhalten. Um die in den technischen Erkenntnissen genannten Tools zu verstehen, siehe die öffentliche Implementierung von DNS-Tunnel DNScat2 in GitHub ( dnscat2) und Dokumentation von Endpunktlösungen wie FortiClient ( FürtiClient)
Kurz gesagt, Neuheit ist nicht nur das Werkzeug: es ist Strategie. Die Fähigkeit der Gruppe, fast zwei Jahre in einem großen, nicht zerstörerischen Gesundheitsnetz zu bleiben, zeigt, dass die größte Gefahr die langfristige Sammlung von Informationen und die Vorbereitung von Operationen gegen zuverlässige Dritte sein kann. Organisationen, die Vertrauen pflegen, sollten die Erkennung auf traditionellen "immune" Routen zur Inspektion priorisieren und davon ausgehen, dass ein Engagement im Vorfeld der Entdeckung gut stattgefunden hat.
Google fügt hinzu Chrome Verteidigung gegen ClickFix: erkennt kopierte Befehle zu Zwischenablage und Warns
Google angekündigt Dienstag, dass es neue Verteidigungen in Chrome enthalten, um eine Social Engineering-Technik bekannt als Klicken Sie auf, in dem Angreifer die Opfer davon üb...
Acht engagierte intermediäre eMudhra emSign-Zertifikate; Browser blockieren sie
Am 20. Oktober bestätigten die Haupt-Browser-Roots-Programme, dass die privaten Schlüssel, die mit acht Zwischenzertifikaten von eMudhra (emSign-Marke) verbunden sind, beeinträc...
Angriff mit IA-Agenten, die von chinesischen Angreifer orchestriert, zeigt Cairn-Panels und Anmeldeinformationen
Eine Reihe von in sich geschlossenen künstlichen Geheimdienstmitarbeitern wurde von einem chinesischsprachigen Angreifer gegen Firmenläden und Websites geführt, und ein Sicherhe...

OpenAI-Ingenieur verhaftet von versteckten Blockflöten im Bürozimmer in San Francisco
Ein amerikanisches Gericht in dieser Woche genehmigte die Verhaftung von Abdulrahman Alfozan, einem Ingenieur, der in OpenAI arbeitete, nach den Anklagen der US-Regierung für di...

Vier Plex2 Shell CVE ermöglicht Fernausführung und Bergbau und Proxy-Backdoor-Bereitstellung
In den letzten Tagen wurde eine Zunahme der Angriffe bestätigt, dass die Vorteile einer Kette von Fehlern in Plex Media Server - nicknamed "Plex2Shell" von Forschern - Code remo...

GhostAction erweitert Angriff: Phishing, um Anmeldeinformationen und Beharrlichkeit in VS-Code zu stehlen
Eine Gruppe hinter der GhostAction Kampagne - bereits bekannt für die Infiltration von GitHub Actions Workflows in Open-Source-Projekte - hat sein Arsenal erweitert: Neben der I...