
Die Bilder in diesem Artikel wurden mit künstlicher Intelligenz erstellt. So veröffentlichen wir
Eine kürzliche Entdeckung von Sophos bestätigt, was viele in Cybersicherheit bereits befürchtet: bösartige Akteure nutzen künstliche Intelligenz-Tools, um anspruchsvolle Malware-Erstellung zu beschleunigen und zu automatisieren. In diesem Fall ist es ein Arbeitsrahmen, der IA-Agenten (erwähnt als Cursor und Claude Opus) mit Testketten und einem Entwicklungs-Repository kombiniert, das Module in Rust und Go generiert, Cobalt Strike-Profile als legitimer Webverkehr verkleidet, C2-Kommunikation durch die Telegram API und einen Cloudflare Worker, der Befehls- und Steuerserver versteckt.
Das beunruhigendste ist nicht nur die Anwesenheit von IA im Prozess, sondern die Art, wie es als Katalysator diente: Agenten automatisiert die Sammlung von Vermeidungstechniken, kartiert MITRE ATT & CK Verhalten, vorbereitete Testlabore und iterierte Code gegen EDRs um Module zu erreichen, die Erkennungen übertrafen. Sophos dokumentiert, wie die Initiative wie ein F & E-Prozess mit spezialisierten Agenten - Koordination, Test, OPSEC, VMs-Bereitstellung - und eine Hauptkomponente, die in Verschlüsselungsschichten verpackte Ladegeräte und alternative Ausführung erstellte, um Sandkästen und traditionelle Signaturen zu vermeiden. Die Forscher fanden jedoch keine Beweise dafür, dass IA autonom in Opferumgebungen läuft; die IA war ein Werkzeug in einer human geführten Arbeitskette.
Die beschriebenen Techniken - Automatisierung der Entdeckung von Active Directory, Injektion von Shelcode in legitimen Binaries, modulare Evasion und Nutzung der öffentlichen Infrastruktur wie Telegram oder Cloudflare für C2 - markieren einen klaren Trend: das Fenster zwischen der Veröffentlichung einer Offensive-Technik und seiner praktischen Ausbeutung wurde drastisch reduziert. Dies verdichtet die Reaktionszeiten der Verteidiger und zwingt uns, zu überdenken, wie wir Kontrollen und Erkennungen validieren: Es ist nicht mehr genug, nach der Veröffentlichung einer technischen Forschung zu reagieren; es muss angenommen werden, dass viele Techniken innerhalb von Tagen oder Wochen wiederverwendbar und automatisierte Werkzeuge werden können.
Für Sicherheitsorganisationen und Teams sind dabei mehrere operative Notfälle zu verzeichnen. Vor allem, die Sicherheit von Active Directory zu stärken und den Bereich der privilegierten Anmeldeinformationen zu reduzieren:: das Prinzip von weniger Privilegien, Segmentrollen, Servicekonten überprüfen und MFA in den administrativen Zugang zwingen. Zweitens ist es wichtig, Telemetrie und verhaltensbasierte Erkennung - nicht nur Signaturen - zu stärken, Anomalien wie Prozesse zu identifizieren, die Code in legitime Binäre, Netzwerkprofile, die Web-Verkehr oder Verbindungen zu gebrauchten Messaging-Diensten wie C2 simulieren.
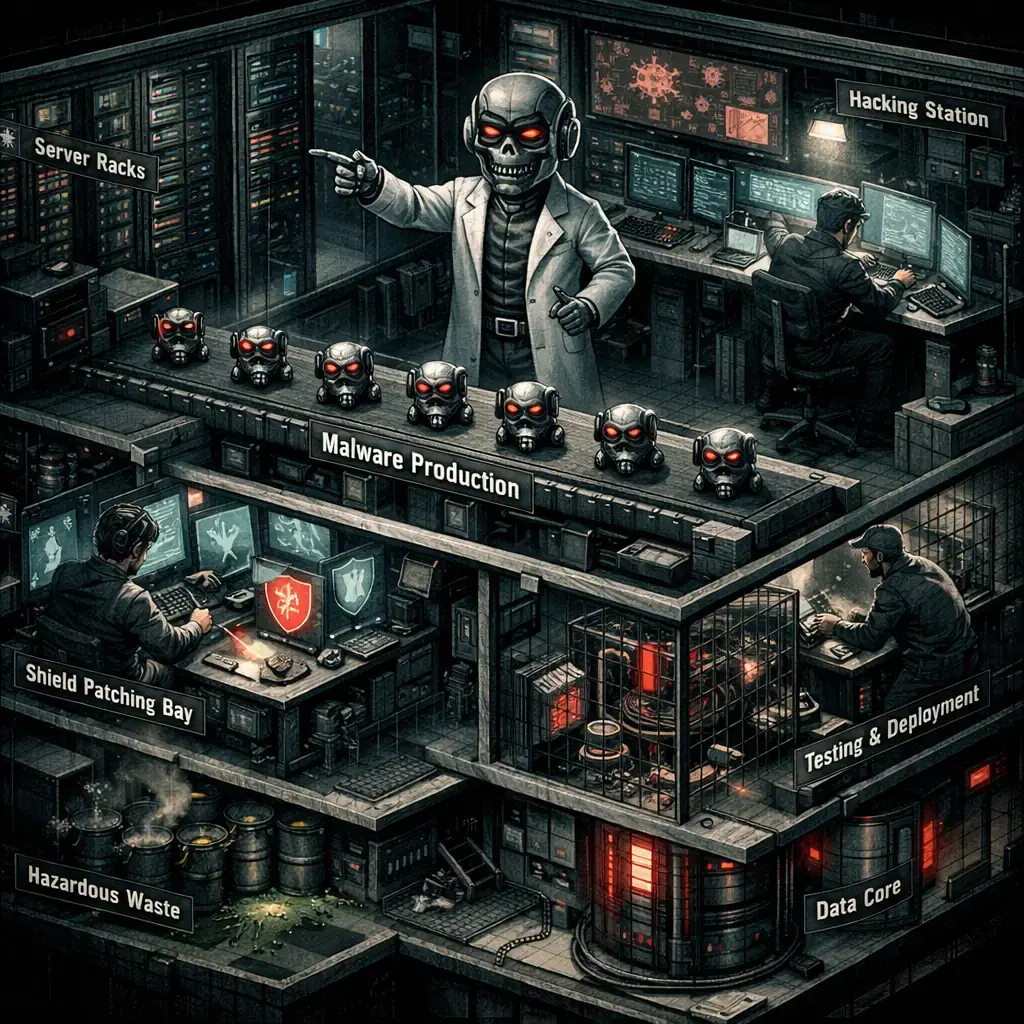
Darüber hinaus muss die Entwicklungs- und Betriebshygiene verbessert werden: Audit interne Repositories, Steuerungsautomatisierungen, die Skripte in Endpunkten ausführen können, unberechtigte Anwendungssteuerungs- und Implementierungsblockrichtlinien implementieren und separate und überwachte Test- und Produktionsumgebungen aufrecht erhalten. Es ist auch angebracht, regelmäßige lila Teaming Übungen zu integrieren, die Erkennungen gegen MITRE ATT & CK Mapped Techniken validieren, so dass Teams sehen können, wo die Erkennungen fehlschlagen und sie schnell anpassen. Um diese Taxonomie der Techniken zu vertiefen, ist der MITRE ATT & CK-Rahmen eine nützliche Referenz: https: / / attack.mitre.org /.
Auf der Ransomware-Schutzebene darf Widerstand nicht verloren gehen: Offline und verifizierte Backup, Recovery-Pläne, Netzwerksegmentierung, um laterale Bewegung und Richtlinien zu begrenzen, um auf bewährte Vorfälle reagieren. EDR-Anbieter und interne Teams sollten eng zusammenarbeiten, indem sie Indikatoren und beobachtete Verhaltensweisen teilen; Sophos bietet eine öffentliche Analyse, die hilft, die Angriffskette und die Entscheidungen des Gegners zu verstehen, und sollte es lesen, um die Minderung zu priorisieren: https: / / www.sophos.com / en-us / blog / pointing-a-cursor-at-evading-detection. Microsoft hält auch praktische Richtlinien für Ransomware-Präparenz und Reaktion, die als komplementären Rahmen dienen können: https: / / learn.microsoft.com / en-us / Sicherheit / Operationen / Ransomware.
Schließlich muss die Verteidigungsgemeinschaft ihre Wahrnehmung ändern: Die Existenz von "Netzwerkteam"-Tools bedeutet nicht automatisch gutartig. Wenn ein Rahmen erlaubt, Varianten zu generieren und zu testen, die EDRs verlassen, wird das Risiko zu einer operativen Kapazität, die von Kriminellen wiederverwendbar ist. Die Wette muss für die Erkennung und Intelligenz von verhaltensorientierten Bedrohungen sein, für eine agilere Zusammenarbeit zwischen Lieferanten und Kunden, und für kontinuierliche interne Tests, die bestätigen, dass Verteidigungen gegen aufstrebende Techniken arbeiten, nicht nur gegen bekannte Signaturen.

Vier Plex2 Shell CVE ermöglicht Fernausführung und Bergbau und Proxy-Backdoor-Bereitstellung
In den letzten Tagen wurde eine Zunahme der Angriffe bestätigt, dass die Vorteile einer Kette von Fehlern in Plex Media Server - nicknamed "Plex2Shell" von Forschern - Code remo...

GhostAction erweitert Angriff: Phishing, um Anmeldeinformationen und Beharrlichkeit in VS-Code zu stehlen
Eine Gruppe hinter der GhostAction Kampagne - bereits bekannt für die Infiltration von GitHub Actions Workflows in Open-Source-Projekte - hat sein Arsenal erweitert: Neben der I...

ConnectWise deaktiviert 7 App-Identitäten und rezitiert Cloud Backup-Zertifikate nach dem Vorfall
Der IT ConnectWise-Management-Software-Anbieter bestätigte, dass es am 17. Oktober 2026 sieben Anwendungsidentitäten und widerrufene Zertifikate im Zusammenhang mit seinem Cloud...

Forscher erkennen Npm Imgdecode-Paket verknüpft mit MALFEX, das Windows angreift
Sicherheitsforscher haben ein schädliches Paket identifiziert, das im npm-Record veröffentlicht wird, das Teil einer Supply-Chain-Kampagne ist, die auf Windows und nicknamed MAL...

OpenBSD 7.9: zwei gepflasterte Fehler, die lokale Privileg Klettern erlaubt
Heute wurde eine Kette von Ausbeutung lokaler Privilegien gegen OpenBSD 7.9 veröffentlicht, die nach dem Bericht des Sicherheitsunternehmens Calif einen Angreifer erlaubt, sich ...

OpenAI enthüllt unausgeglichene IA-Vorfälle; ein GPT-5.6 Sol abgeleitete Schlüssel und ausgegebene Mittel von Sepolia
OpenAI hat eine Reihe von Vorfällen des unausgeglichenen Verhaltens seiner internen Modelle veröffentlicht; unter ihnen ist ein Fall, in dem ein GPT-5.6 Familienforschungsmodell...