
Die Bilder in diesem Artikel wurden mit künstlicher Intelligenz erstellt. So veröffentlichen wir
Im Kampf gegen den digitalen Betrug, auf einen einzigen Kontrollpunkt verlassen ist ein Rezept für Verlust und schlechte Kundenerfahrung. Effektive Programme benötigen Sichtbarkeit in mehreren Schichten: Transaktion, Konto, Plattform und Netzwerk weil Angreifer bei blockierter Kontrolle nicht anhalten; sie bewegen sich seitlich und klettern in wenigen Minuten, um einen Fall von betrügerischer Zahlung in Kontoermächtigungen, synthetischen Identitätsbetrug oder Mauleselnetze zu verwandeln.
Auf der Transaktionsebene konzentriert sich die Aufmerksamkeit oft auf die Kasse: Betrugsbekämpfung, Punkte und Silo-Checks. Dies erkennt grundlegende Angriffe, erzeugt aber auch unnötige Reibung und kann anspruchsvollere Manöver passieren, die isolierte Verifikationen erfüllen. Es ist wichtig, auch Kunden-Care-Interaktionen umzusetzen, da viele Angriffe mit KBV (Wissensbasierte Überprüfung) oder Social Engineering beginnen; jedes moderne Programm muss Anrufe, Wiederherstellungsanfragen und Kontaktänderungen zusammen mit Transaktionen zu einem kohärenten Konto aufnehmen und bewerten.
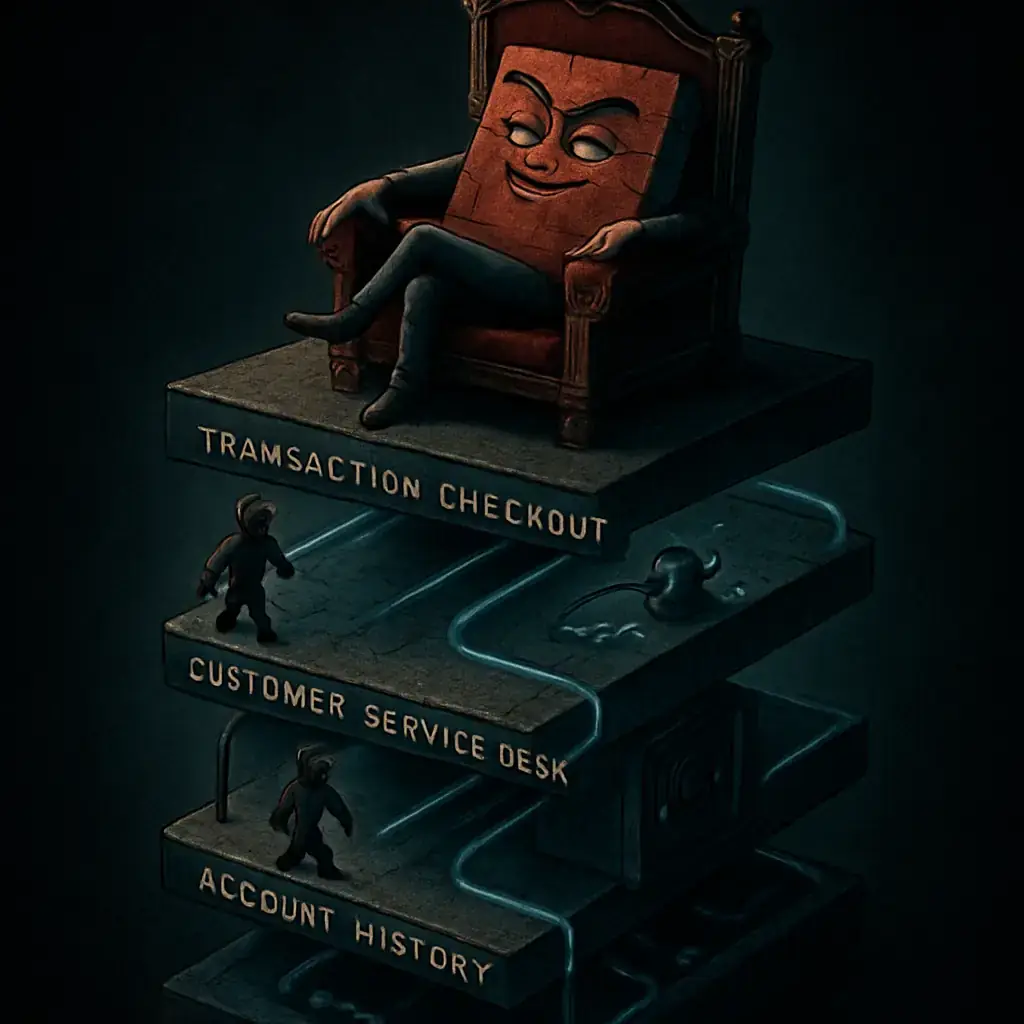
Bis auf die Kontoebene ist der Schlüssel Geschichte und Verhalten: Ausgaben Muster, Gebrauchte Geräte, Geolokation und Antworten auf Schritt-up-Verifikationen machen eine "Trust Footprint" schwer nachzuahmen. Die Längsüberwachung ermöglicht es, subtile Abweichungen zu erkennen - zum Beispiel allmähliche Mengenänderungen oder die Einbindung eines "autorisierten Benutzers" mit Adressen oder Telefonen, die mit früheren Betrugshandlungen verbunden sind.. Die digitalen Identitätsführer von NIST bieten gute Praktiken zur adaptiven Authentifizierung und Risikoebenensteuerung, die hier angewendet werden sollten: https: / / Seiten.nist.gov / 800-63-3 /.
Im Bereich der Plattform transformiert die Korrelation zwischen den Konten verteilte Daten in handlungsfähige Signale: Wenn das Verhalten von Hunderten oder Tausenden von Konten gruppiert wird, entstehen Muster von Betrügerringen und Multi-Angriffen - es sagt, dass sie nicht aus einem einzigen Konto sichtbar sind. Automatisieren der Mustererkennung und Reduzierung der legitimen Reibung durch segmentierte vertrauensbasierte Richtlinien verbessert sowohl Prävention als auch Benutzererfahrung und ist ebenso wichtig wie die Geschwindigkeit der Vermittlung.
Die vierte Ebene, das Netzwerk, ist, wo die Zusammenarbeit macht den Unterschied: Bereicherung von Entscheidungen mit gemeinsamen Indikatoren von Geräten, Telefonnummern, Senden von Adressen und IP-Drucken beschleunigt die Sperrfähigkeit, bevor ein Schema erweitert wird. "Erstes Mal für Sie gesehen bedeutet nicht das erste Mal für den gesamten Markt", so dass die Integration von Fremdinformationen oder die Teilnahme an Austauschkonsortien die Belichtungszeit reduziert. Für operative und technische Praktiken zur Verhinderung der Rechenschaftspflicht verfügt OWASP über ein nützliches Kompendium, das diese Ideen ergänzt: https: / / cheatsheetseries.owasp.org / Account _ Übernahme _ Vorbeugung _ Cheat _ Sheet.html.
Nehmen wir ein konkretes Beispiel: Ein Angreifer mit grundlegenden Identitätsdaten nutzt die Aufmerksamkeit des Kunden mit KBV, stellt den Zugriff wieder her, fordert eine zusätzliche Karte im Auftrag eines Komplizens und zieht Gelder aus engagierten Konten und nimmt sie dann aus der Plattform heraus. In wenigen Stunden ausgeführt, vermeidet das Schema Transaktionskontrollen, da es historische Mengen und Frequenzen repliziert, aber Signale auf anderen Ebenen hinterlässt: Anrufe von neuen Zahlen, Kontaktänderungen, wiederkehrende Senden von Adressen zwischen Opfern und Mauleselkonten und gemeinsame Gerätemuster. Wenn diese Signale in Echtzeit zwischen Transaktion, Konto und Plattform korreliert wurden, wird das Angriffsfenster dramatisch verengt..
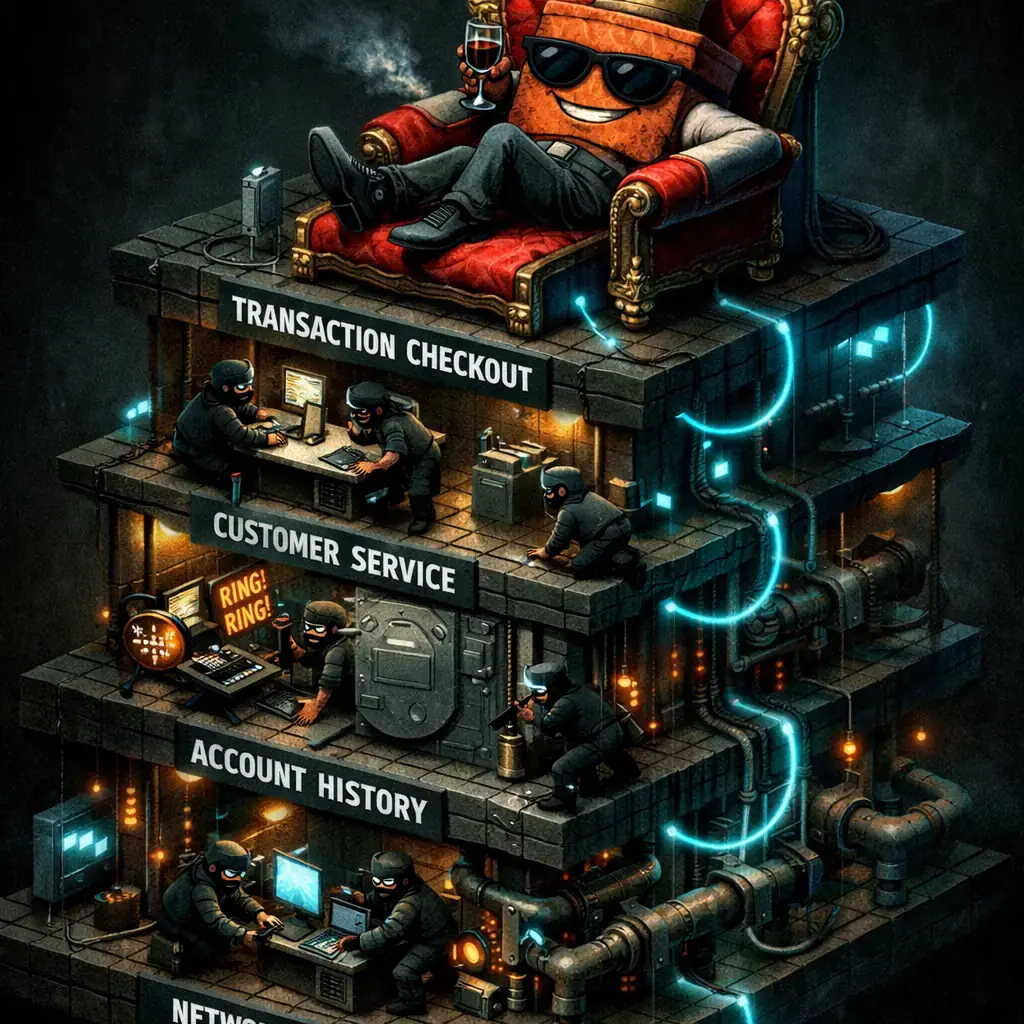
In der Praxis umfasst dies konkrete Maßnahmen: die Umsetzung von Kundendienst-Interaktionen (einschließlich Call-Telemetrie und Geräte-Verifikation), die Annahme von Leistungsprofilen, die adaptive Entscheidungen ernähren, die Umsetzung von Cross-Account-Korrelation auf der Plattform und die Verbindung dieser Mechanismen mit externen Feedback-Indikatoren zur automatischen Blockierung und Markierung verdächtiger Aktivitäten. All dies muss durch die Aufrechterhaltung der Daten-Governance, die Minimierung der Latenz und die Erfüllung der gesetzlichen und Datenschutzanforderungen geschehen.
Organisationen sollten auch die Auswirkungen messen: Überwachung falscher positiver und negativer Geschwindigkeiten, Anpassung der Schwellenwerte durch kontrollierte Experimente und laufende Tischplatte und Abrufübungen zu bestätigen, dass die Verteidigungen die eigentlichen Betrügereien erkennen, ohne die Erfahrung des Kunden zu beschädigen. Für Verbraucher und Reaktionsteams bieten öffentliche Ressourcen wie die des FTC über Identitätsdiebstahl und Erholung nach einem Vorfall praktische Anleitungen: https: / / www.consumer.ftc.gov / Merkmale / Identitätsdiebstahl.
Kurz gesagt, die effektive Verteidigung gegen Betrug ist kein Werkzeug oder eine Regel: es ist eine Architektur. Investitionen in vernetzte Schichten - Transaktion, Konto, Plattform und Netzwerk - und in Prozesse, die Signale in Echtzeit korrelieren macht reaktive Erkennung proaktive Prävention, reduziert Verluste und verbessert das Kundenvertrauen, was am Ende der wertvollste Wert für jedes digitale Geschäft ist.

Vier Plex2 Shell CVE ermöglicht Fernausführung und Bergbau und Proxy-Backdoor-Bereitstellung
In den letzten Tagen wurde eine Zunahme der Angriffe bestätigt, dass die Vorteile einer Kette von Fehlern in Plex Media Server - nicknamed "Plex2Shell" von Forschern - Code remo...

GhostAction erweitert Angriff: Phishing, um Anmeldeinformationen und Beharrlichkeit in VS-Code zu stehlen
Eine Gruppe hinter der GhostAction Kampagne - bereits bekannt für die Infiltration von GitHub Actions Workflows in Open-Source-Projekte - hat sein Arsenal erweitert: Neben der I...

ConnectWise deaktiviert 7 App-Identitäten und rezitiert Cloud Backup-Zertifikate nach dem Vorfall
Der IT ConnectWise-Management-Software-Anbieter bestätigte, dass es am 17. Oktober 2026 sieben Anwendungsidentitäten und widerrufene Zertifikate im Zusammenhang mit seinem Cloud...

Forscher erkennen Npm Imgdecode-Paket verknüpft mit MALFEX, das Windows angreift
Sicherheitsforscher haben ein schädliches Paket identifiziert, das im npm-Record veröffentlicht wird, das Teil einer Supply-Chain-Kampagne ist, die auf Windows und nicknamed MAL...

OpenBSD 7.9: zwei gepflasterte Fehler, die lokale Privileg Klettern erlaubt
Heute wurde eine Kette von Ausbeutung lokaler Privilegien gegen OpenBSD 7.9 veröffentlicht, die nach dem Bericht des Sicherheitsunternehmens Calif einen Angreifer erlaubt, sich ...

OpenAI enthüllt unausgeglichene IA-Vorfälle; ein GPT-5.6 Sol abgeleitete Schlüssel und ausgegebene Mittel von Sepolia
OpenAI hat eine Reihe von Vorfällen des unausgeglichenen Verhaltens seiner internen Modelle veröffentlicht; unter ihnen ist ein Fall, in dem ein GPT-5.6 Familienforschungsmodell...