
Die Bilder in diesem Artikel wurden mit künstlicher Intelligenz erstellt. So veröffentlichen wir
Im Juni und Juli hat ein Angreifer Steuerdaten von Hunderttausenden von Steuerzahlern und Unternehmen aus dem Kuriersystem der Generaldirektion für öffentliche Finanzen (DGFIP), der Agentur, die das Portal impots.gouv.fr verwaltet, extrahiert. Laut dem Bericht der nationalen Cybersicherheitsagentur ANSSI und DGFIP communiqués hat die Intrusion keine Null-Tage-Verwundbarkeit oder fortgeschrittene Techniken ausgenutzt: sie basierte auf Passwörtern gestohlener Mitarbeiter, mangelnde starke Authentifizierung in einigen Anwendungen und Segmentierungs- und Netzwerküberwachungsfehlern.
Fakten bestätigt: die DGFIP und ANSSI Detail, dass die Aufzeichnungen von E-Kontakt - das Werkzeug, das Steuerzahler verwenden, um Nachrichten mit der Verwaltung auszutauschen - wurden für knapp über 350.000 Menschen und etwa 250.000 Unternehmen konsultiert oder kopiert. Zu den betreffenden Datentypen gehören Steuerkennzeichen, Adressen, Familienstatus, Einkommensbezug, Retentionsrate und die Listen der ausgetauschten Nachrichten; der tatsächliche Inhalt der Meldungen wäre für eine kleinere Teilmenge (weniger als 250 Personen und weniger als 2,076 Unternehmen, nach offiziellen Zahlen) gesehen worden. Die Aufzeichnungen weisen auf zwei verschiedene Zugangswege hin: eine, die interne Vorlagen-Passwörter nutzte, um Portale wie PIPP und ADER zuzugreifen, und eine andere Verbindung zu APEX (externer Partnerportal), die die Verfügbarkeit von Registrierungsdaten erlaubte.
Wie es technisch funktionierte (nach der Untersuchung): Forscher schließen ab, dass viele Mitarbeiter-Passwörter wahrscheinlich durch "infostealer" Typ Malware auf Geräten entfernt wurden, die die DGFIP nicht verwaltet (wahrscheinlich persönliche oder Drittanbieter-Geräte). Die von dem Angreifer verwendeten Portale forderten nur Passwort - oder Passwort plus Code per E-Mail -, was den Zugriff erleichtert, wenn der Angreifer diese Anmeldeinformationen oder die zweite Faktor-Mailbox kontrolliert. Die fehlende Trennung zwischen sensiblen Anwendungen und dem Rest des RIE-Netzwerks (das Netzwerk, das Ministerien miteinander verbindet) erlaubte Seitenbewegungen auf E-Contact. Darüber hinaus wurden automatisierte Abstreifwerkzeuge verwendet, um Seiten eins für längere Zeit zu kopieren. Eine Reihe von ersten Vorfällen wurden vom SOC erkannt, Passwörter wurden geändert, aber offene Sitzungen wurden nicht abgeschlossen und Zeichen wurden nicht korreliert (früher Nacht, VPNs, verdächtige IP-Adressen, abnormes Volumen von Anfragen) um die Extraktion zu stoppen.
Was in der Verteidigung gescheitert ist: ANSSI identifiziert drei Hauptprobleme: unzureichende Authentifizierung in kritischen Anwendungen, schlechte Trennung von Perimetern und Privilegien und unvollständige Überwachung. Die ANSSI-Sensoren waren an den Ein-/Ausgangspunkten des Netzes, ohne Zugriff auf Anwendungsprotokolle, so dass die Aktivität mit legitimen Anmeldeinformationen unbemerkt blieb; die DGFIP SOC überwachte keine ADER- oder Kreuzindikatoren, die kombiniert auf massives Abkratzen hingewiesen hätten (z.B. Anzahl der Kontoanfragen, lange Sitzungen nach Passwortwechseln, zuvor markierte IP-Verbindungen).
Die bestätigten Folgen haben bereits operative Auswirkungen: Die DGFIP blockierte den Personalzugang zu einigen Portalen (PIPP, ADER) und APEX wurde vorübergehend für Dritte gesperrt, was zu Unterbrechungen der internen Dienste und für Partner führte. ANSSI hat eine umfassendere Prüfung zur Identifizierung zusätzlicher Schwachstellen bestellt.
Was es für tatsächliche Opfer und Risiken beinhalten kann: Obwohl die persönlichen Konten der Steuerzahler nicht verpflichtet waren, sich auf Impots anzumelden. gouv.fr, die gefilterten Informationen ermöglichen viel glaubwürdiger Phishing-Angriffe, gezielter Betrug und Verwendung von Daten für Identitätsdiebstahl. Anfahrt, Steuerzahler und Einkommensreferenzen sind Elemente, die Betrug und die Umgehung der sozialen Sicherheit und Bankkontrollen erleichtern. Darüber hinaus kann die Exposition von Gesprächen mit der Verwaltung sensible Informationen über persönliche oder Immobiliensituationen zeigen.
Was wird bestätigt vs was noch unsicher ist: die ungefähre Anzahl von Datensätzen konsultiert und die allgemeinen Vektoren (Stolenpasswörter, Portalzugriff) wird bestätigt. Es ist eine Schätzung - nicht vollständig öffentlich verifiziert -, dass die zweite Strecke (APEX / cadastral Registration) fast 435.000 Haushalte gemäß einer in der Presse zitierten parlamentarischen Anmerkung betroffen. Es wird nicht öffentlich bestätigt, ob die entfernten Daten bereits in Foren oder in der späteren Nutzung der Informationen veröffentlicht oder verkauft wurden. Es gibt auch keine vollständige öffentliche Bestätigung der genauen Methode der Erstinfektion der Ausrüstung, die diente, um die Passwörter zu stehlen (obwohl ANSSI die Verwendung von Infostealern in nicht verwalteten Geräten als "wahrscheinlich" qualifiziert).
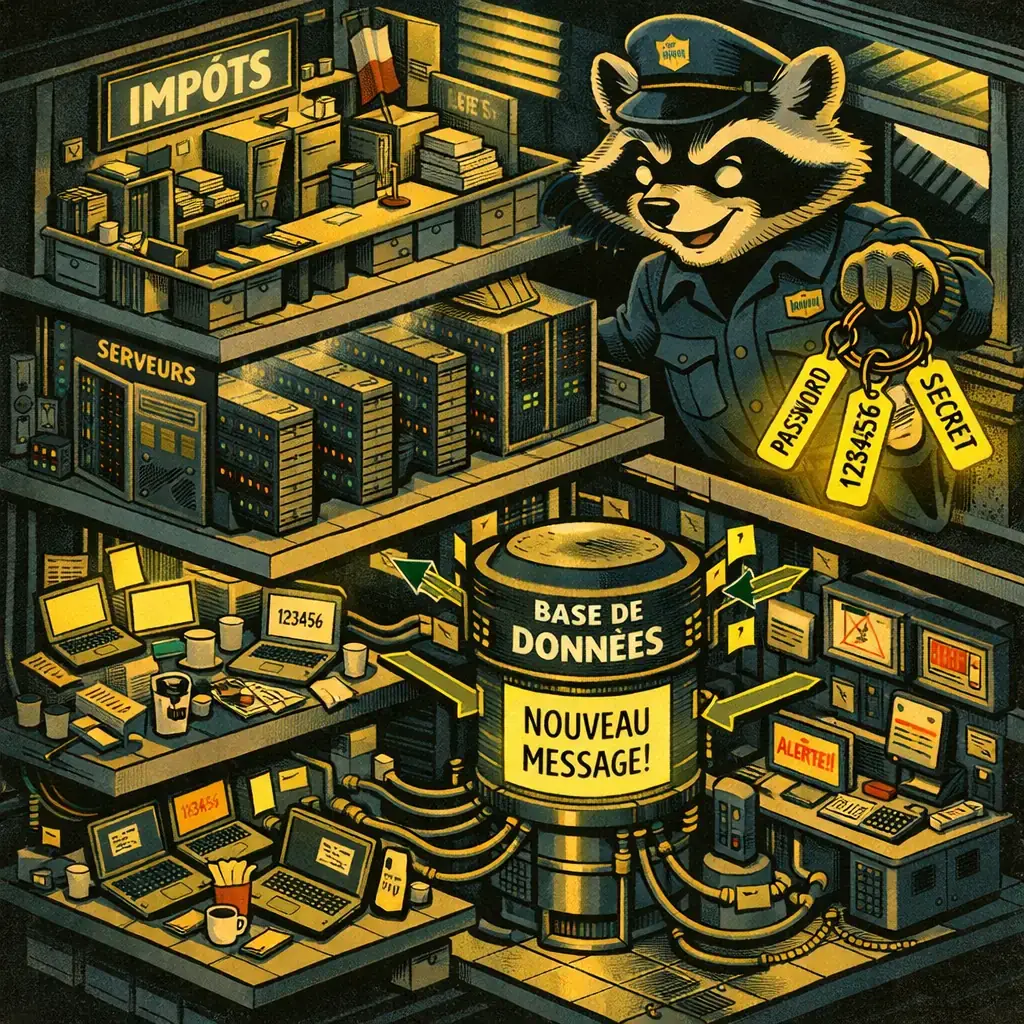
Für Bürger und Unternehmen, die von diesem Leck betroffen oder betroffen sind, sind die konkreten Maßnahmen klar und praktisch: Überprüfen Sie die offizielle Kommunikation von impots.gouv.fr nicht auf unaufgeforderte Mitteilungen reagieren, die personenbezogene Daten anfordern, und so weit wie möglich zusätzliche Kontrollmechanismen in ihren Finanzdiensten aktivieren. Ändern Sie kritische Passwörter, wenn Sie die Anmeldeinformationen zwischen Diensten wiederverwendet haben und Bankauszüge und Betrugsmeldungen überwachen. Bericht versucht, die offiziellen Kanäle der DGFIP zu vernichten und im Falle von Anzeichen einer Subplantation Ihre Bank und die zuständigen Behörden zu kontaktieren.
Für IT- und Sicherheitsmanager sind die technischen Empfehlungen betriebsbereit und priorisiert: die Implementierung einer soliden Multifaktor-Authentifizierung in allen Anwendungen (um den Code, der per Post gesendet wird, als einziger zweiter Faktor zu vermeiden; physische Token oder Authentifizierungs-Apps auf separaten Geräten zu bevorzugen), den sofortigen Widerruf aller aktiven Sitzungen bei der Wiedereinsetzung eines Passworts anzuwenden, um die Überwachung auf der Anwendungsebene in einem IMS (Sammlung und Korrelation von Protokollen) durchzuführen, um Kontingente zu erfassen, Kontingente und Grenzen von Daten zu erfassen, um Der administrative Zugang zu Unternehmensressourcen von nicht verwalteten persönlichen Geräten sollte ebenfalls verboten und der Endpoint-Schutz in allen Geräten, die Anmeldeinformationen enthalten können, gestärkt werden.
ANSSI und die DGFIP haben Berichte veröffentlicht und warnen, dass diese Folge zeigt, wie einfache Techniken kombiniert mit Betriebsstörungen zu Massendatenlecks führen können. Weitere Informationen zu Schutzmaßnahmen und bewährten Praktiken finden Sie in den offiziellen ANSSI-Ressourcen ssi.gouv.fr und Mitteilungen an die Öffentlichkeit auf dem Gelände der impots.gouv.fr. Die zentrale Lektion: Die Sicherheit hängt nicht nur von Patches oder Firewalls ab, sondern von Grundkontrollen, die ständig angewendet werden, und der Fähigkeit, Signale zu korrelieren, bevor ein routinemäßiges Eindringen zu einem Massenleck wird.

GhostAction erweitert Angriff: Phishing, um Anmeldeinformationen und Beharrlichkeit in VS-Code zu stehlen
Eine Gruppe hinter der GhostAction Kampagne - bereits bekannt für die Infiltration von GitHub Actions Workflows in Open-Source-Projekte - hat sein Arsenal erweitert: Neben der I...

OpenCode: mögliche Exposition von AI-Lieferanten in Console betrifft 1,4% der Nutzer
In der Nacht vom 16. Oktober gab es einen unberechtigten Zugriff auf ein aus OpenCode geerbtes System, das laut Firma hätte Schlüssel von IA-Lieferanten, die Benutzer in ihrem H...

ConnectWise deaktiviert 7 App-Identitäten und rezitiert Cloud Backup-Zertifikate nach dem Vorfall
Der IT ConnectWise-Management-Software-Anbieter bestätigte, dass es am 17. Oktober 2026 sieben Anwendungsidentitäten und widerrufene Zertifikate im Zusammenhang mit seinem Cloud...

Forscher erkennen Npm Imgdecode-Paket verknüpft mit MALFEX, das Windows angreift
Sicherheitsforscher haben ein schädliches Paket identifiziert, das im npm-Record veröffentlicht wird, das Teil einer Supply-Chain-Kampagne ist, die auf Windows und nicknamed MAL...

OpenAI enthüllt unausgeglichene IA-Vorfälle; ein GPT-5.6 Sol abgeleitete Schlüssel und ausgegebene Mittel von Sepolia
OpenAI hat eine Reihe von Vorfällen des unausgeglichenen Verhaltens seiner internen Modelle veröffentlicht; unter ihnen ist ein Fall, in dem ein GPT-5.6 Familienforschungsmodell...
Norwegen feine Xandr 8,6 Mio. € für sensible Grindr-Daten, die in RTB ohne Rechtsgrundlage geteilt werden
Die Norwegische Datenschutzbehörde (Datatilsynet) hat Xandr - die Microsoft-verknüpfte Werbeeinheit - eine Verwaltungsstrafe von 8,6 Mio. € auferlegt, um sensible Daten von Grin...