
Die Bilder in diesem Artikel wurden mit künstlicher Intelligenz erstellt. So veröffentlichen wir
Ein kritischer Fehler im Premium-WP Maps Pro-Plugin für WordPress hat begonnen, in der Natur auszunutzen und es Angreifern ermöglicht, Administratorkonten ohne Authentifizierung zu erstellen, die Seiten mit alten Versionen des Plugins in hohe Werteziele verwandelt. Schwachstelle, aufgezeichnet als CVE-2026-8732, betrifft Versionen bis 6.1.0 und wurde vom Forscher David Brown berichtet; der Hersteller veröffentlichte den Patch in Version 6.1.1 am 20. Mai.
Das technische Problem liegt in einer "temporären Zugriff"-Funktionalität, die für Remote-Technical Support entwickelt wurde: Eine AJAX-Route, die Anwendungen zu autorisieren war, basiert nur auf einer Nonce, die im JavaScript vorgeschaltet ist. Da diese Überprüfung von jedem Client abgespielt werden kann, kann ein Angreifer eine Anfrage senden, die darauf ausgelegt ist, einen Benutzer mit einer Administratorrolle zu erstellen, eine "magische" Anmelde-URL zu erstellen und auf einem Remoteserver zu empfangen. Beim Besuch dieser URL tritt der Angreifer automatisch mit administrativen Privilegien ohne Passwort oder zusätzliche Überprüfung ein.
Dieser Vektor ist gefährlich wegen seiner Einfachheit und der Auswirkungen, die er hat: ein Web-Administrator erstellt ex nihilo ermöglicht es, persistente Back-Türen, hochladen Web-Shells, installieren bösartige Plugins, stehlen Daten, ändern Inhalte oder schwenken auf andere angeschlossene Systeme. Defiant (Wordfence) hat dokumentiert, dass bereits in wenigen Stunden tausende ausbeutende Versuche blockiert wurden, ein klares Zeichen, dass Angreifer aktiv Scannen und Ausbeuten von Standorten sind.
Wenn Sie eine WordPress-Website verwalten, ist die erste und dringendste Aktion, die Version des WP Maps Pro Plugins zu überprüfen und zu aktualisieren sofort bei 6.1.1 oder mehr. Wenn Sie den Patch nicht sicher im sofortigen Fenster anwenden können, deaktivieren und entfernen Sie das Plugin, bis Sie die korrigierte Version installieren können: das Risiko, das Plugin aktiv zu lassen, ist sehr hoch. In diesem Link können Sie die technische Analyse und den Zeitpunkt des Vorfalls im öffentlichen Bericht Wordfence lesen: Wordfence: Schwachstellenanalyse in WP Maps Pro.
Zusätzlich zur Aktualisierung oder Deaktivierung des Plugins, tun Sie eine schnelle forensische Suche in Ihrer Installation. Überprüfen Sie die Liste der Benutzer, die nach kürzlich erstellten Konten oder verdächtigen E-Mail-Adressen suchen (z.B. jedes Support-Auftritt @ flippercode.com), inspizieren Sie die wp _ usermeta Tabelle für ungewöhnliche Schlüssel, die "magic" Anmeldelinks enthalten können, und überprüfen Sie die Web-Access-Logs für POST-Anfragen an die AJAX Plugin-Endpunkte. Wenn Sie unbefugte Verwaltungskonten erkennen, schneiden Sie sie und überprüfen Verzeichnisse für neu hochgeladene oder geänderte Dateien, die Backdoors sein können.
Es ist nicht genug, um jeden böswilligen Benutzer zu entfernen: es ist verpflichtet, wenn die Schwachstelle ausgenutzt wurde. Wiederherstellt von einer sauberen Voreinbruchsicherung, wenn verfügbar, ändert alle kritischen Administratoren und Benutzer-Passwörter, gebrochene API-Tasten und integrierte Service-Anmeldeinformationen, und aktualisiert WordPress-Tasten und Salze. Es führt auch einen Scan mit Sicherheitstools (z.B. Wordfence oder Sucuri) zum Erfassen von Web Shells und persistenten Modifikationen.
Für Teams, die mehrere Websites verwalten oder Dienste nicht stoppen können, implementieren temporäre Minderung: blockieren Sie die AJAX-Pluginrouten auf der WAF-Ebene, beschränken Sie den Zugriff auf das IP-Plugin-Verzeichnis (falls zutreffend) und überwachen Sie die Erstellung von Benutzern mit automatischen Alarmen. Bitte beachten Sie, dass diese Maßnahmen palliativ sind und keine von ihnen das Plugin-Update ersetzen.
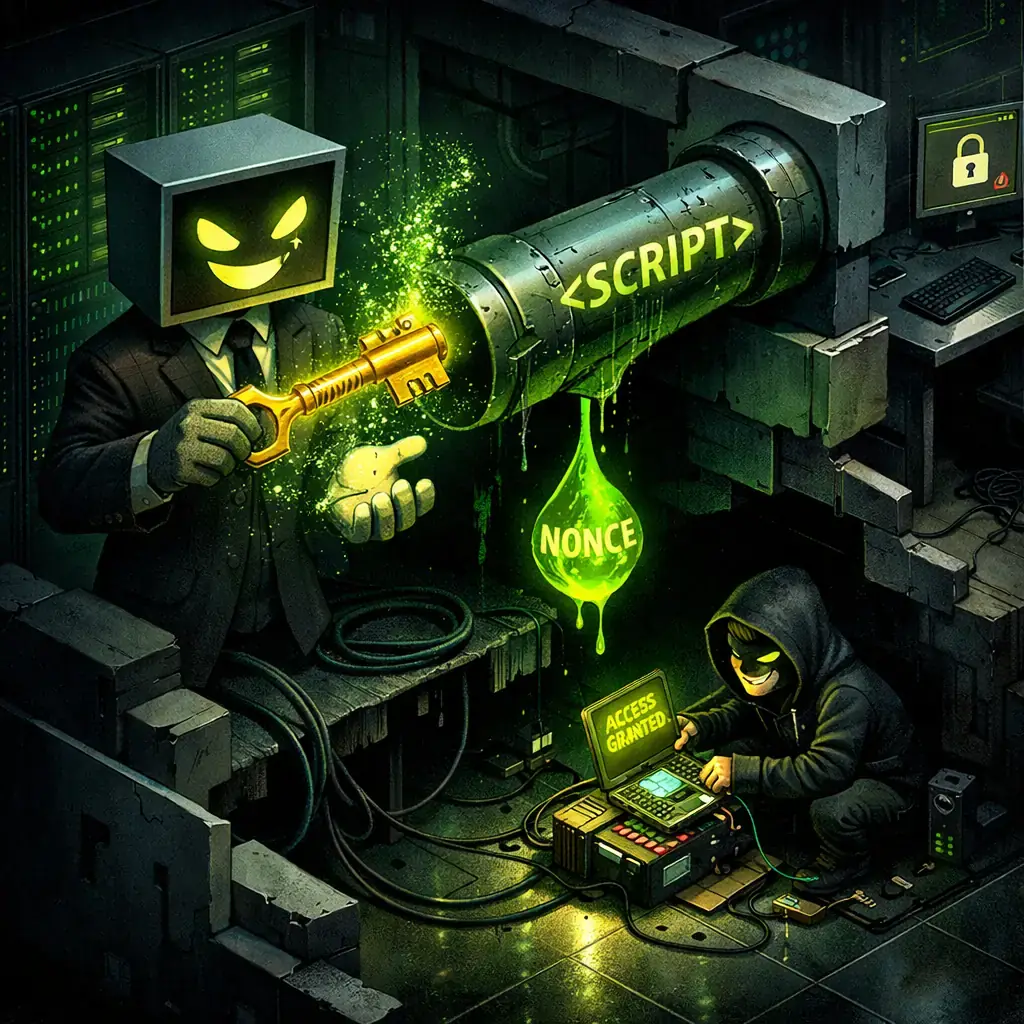
Jenseits der unmittelbaren Reaktion zeigt dieser Vorfall eine wiederkehrende Sicherheitslehre: die Genehmigungsprüfungen auf dem Server, nicht im öffentlichen JavaScript. Remote-Support-Funktionen sollten unterschriebene Token auf dem Server verwenden, robustere Source-Checks und die Verwendung von temporärem Zugriff zur Vermeidung von Missbrauch aufnehmen und begrenzen. Plugins müssen die Remote-Unterstützung mit dem Prinzip des Minimum-Privilegs und mit kurzen und überprüfbaren Ablauf gestalten.
Wenn Sie den öffentlichen Datensatz CVE für weitere technische Details und Status überprüfen möchten, enthält die NVD-Datenbank den entsprechenden Eintrag: NVD - CVE-2026-8732. Immer informiert und schnell handeln bleibt die beste Verteidigung: Patchen, Hören und Monitoring.
Schließlich erinnert er daran, dass Angreifer ähnliche Techniken in anderen Plugins wiederverwenden werden, die Unterstützungslogik oder Verwaltung von vorne aussetzen; es nimmt regelmäßige Aktualisierungsrichtlinien, Dateiintegritätstests und eine bewährte Backup-Strategie, um die Auswirkungen zukünftiger Intrusionen zu reduzieren.

FBI und sechs Länder verbinden Integrity Technology Group mit Entity Post Diebstahl in SE Asien
Am 8. Oktober veröffentlichten das FBI und die Agenturen in sechs Ländern eine gemeinsame Warnung, die einem chinesischen Unternehmen, der Integrity Technology Group, eine anhal...

Kampagne mit LLM und ARTEX greift südkoreanische Finanzinstitute und Exfilterdaten an
Sicherheitsforscher haben eine Kampagne gegen südkoreanische Finanzinstitute unter Verwendung von sprachegesteuerten Angriffswerkzeugen zur Automatisierung von Intrusionen und D...

ChainDrop Kampagne enthüllt Tensorlake in npm; Version 0.5.144 Widerruf
Ein Paket von npm genannt Tensorlake, ein SDK in TypeScript orientiert an Tensorlake-Anwendungen und -Diensten, war in einer Supply-Chain-Kampagne verbunden mit der Angriffsfami...

Google berichtet DNS Entführung: TLS-Zertifikate für google.com.gh, google.sl und google. wie
Google berichtete am 6. Oktober, dass Angreifer es geschafft haben, unbefugte HTTPS-Zertifikate für Google- und YouTube-Namen auszustellen, nachdem sie autoritäre DNS-Aufzeichnu...

Cyber-Risiko in 2026 bewegt sich zu Workflows und IA, laut Voice of the CISO
Die von fünf Editionen der Voice of the CISO Studie hinzugefügten Daten - einschließlich der jüngsten Ergebnisse von 2026 - zeichnen eine weniger intensive Veränderung als Risik...

Phishing BitB weist auf Werbeprofis und Kontomanager zu stehlen MFA
Sicherheitsforscher haben eine Phishing-Kampagne für Werbeprofis und Account Manager beschrieben, die eine human-operierte Plattform verwendet, um Anzeigenprodukte im Zusammenha...

LibreOffice / OpenOffice Calc ermöglicht Remote-Source-Ausführung beim Öffnen von ODB / JDBC Blättern
Forscher haben gezeigt, dass ein böswilliges Tabellenblatt LibreOffice und Apache OpenOffice zwingen kann, Code, der von einem Angreifer beim Öffnen der Datei gesteuert wird, au...