
Las imágenes de este artículo han sido generadas con inteligencia artificial. Cómo publicamos
Un fallo crítico en el plugin premium WP Maps Pro para WordPress ha empezado a ser explotado en la naturaleza y permite a atacantes crear cuentas de administrador sin necesidad de autenticarse, lo que convierte a sitios con versiones antiguas del plugin en objetivos de alto valor. La vulnerabilidad, registrada como CVE-2026-8732, afecta a versiones hasta la 6.1.0 y fue reportada por el investigador David Brown; el fabricante publicó el parche en la versión 6.1.1 el 20 de mayo.
El problema técnico radica en una funcionalidad de “acceso temporal” pensada para soporte técnico remoto: una ruta AJAX que debía autorizar solicitudes se apoya únicamente en una nonce expuesta en el JavaScript del frontend. Dado que esa comprobación se puede reproducir desde cualquier cliente, un atacante puede enviar una petición diseñada para crear un usuario con rol de administrador, generar una URL de inicio de sesión “mágica” y recibirla en un servidor remoto. Al visitar esa URL el atacante entra automáticamente con privilegios administrativos sin contraseña ni verificación adicional.
Este vector es peligroso por su simplicidad y por el impacto que tiene: un administrador web creado ex nihilo permite insertar puertas traseras persistentes, subir web shells, instalar plugins maliciosos, robar datos, modificar contenido o pivotar a otros sistemas conectados. Defiant (Wordfence) ha documentado que ya se han bloqueado miles de intentos de explotación en pocas horas, una señal clara de que los atacantes están escaneando y explotando sitios activamente.
Si gestionas un sitio WordPress, la primera y más urgente acción es verificar la versión del plugin WP Maps Pro y actualizarlo inmediatamente a la 6.1.1 o superior. Si no puedes aplicar el parche de forma segura en la ventana inmediata, desactiva y elimina el plugin hasta que puedas instalar la versión corregida: el riesgo de dejar el plugin activo es muy alto. Puedes leer el análisis técnico y la cronología del incidente en el informe público de Wordfence en este enlace: Wordfence: análisis de la vulnerabilidad en WP Maps Pro.
Además de actualizar o desactivar el plugin, realiza una búsqueda forense rápida en tu instalación. Revisa el listado de usuarios buscando cuentas creadas recientemente o direcciones de correo sospechosas (por ejemplo, cualquier aparición de [email protected]), inspecciona la tabla wp_usermeta para claves inusuales que puedan contener enlaces de login “mágicos”, y verifica los logs de acceso web para solicitudes POST a endpoints AJAX del plugin. Si detectas cuentas administrativas no autorizadas, bórralas y revisa directorios en busca de archivos recientemente subidos o modificados que puedan ser backdoors.
No basta con eliminar cualquier usuario malicioso: asume compromiso si la vulnerabilidad fue explotada. Restaura desde una copia de seguridad limpia anterior a la intrusión si está disponible, cambia todas las contraseñas de administradores y usuarios críticos, rota claves API y credenciales de servicios integrados, y actualiza las claves y sales de WordPress. Ejecuta además un escaneo con herramientas de seguridad (por ejemplo, Wordfence o Sucuri) para detectar web shells y modificaciones persistentes.
Para equipos que administran múltiples sitios o que no pueden parar servicios, implemente mitigaciones temporales: bloquear a nivel de WAF las rutas AJAX del plugin, restringir el acceso al directorio del plugin por IP (si procede) y monitorizar intentos de creación de usuarios con alertas automáticas. Ten en cuenta que estas medidas son paliativas y ninguna sustituye la actualización del plugin.
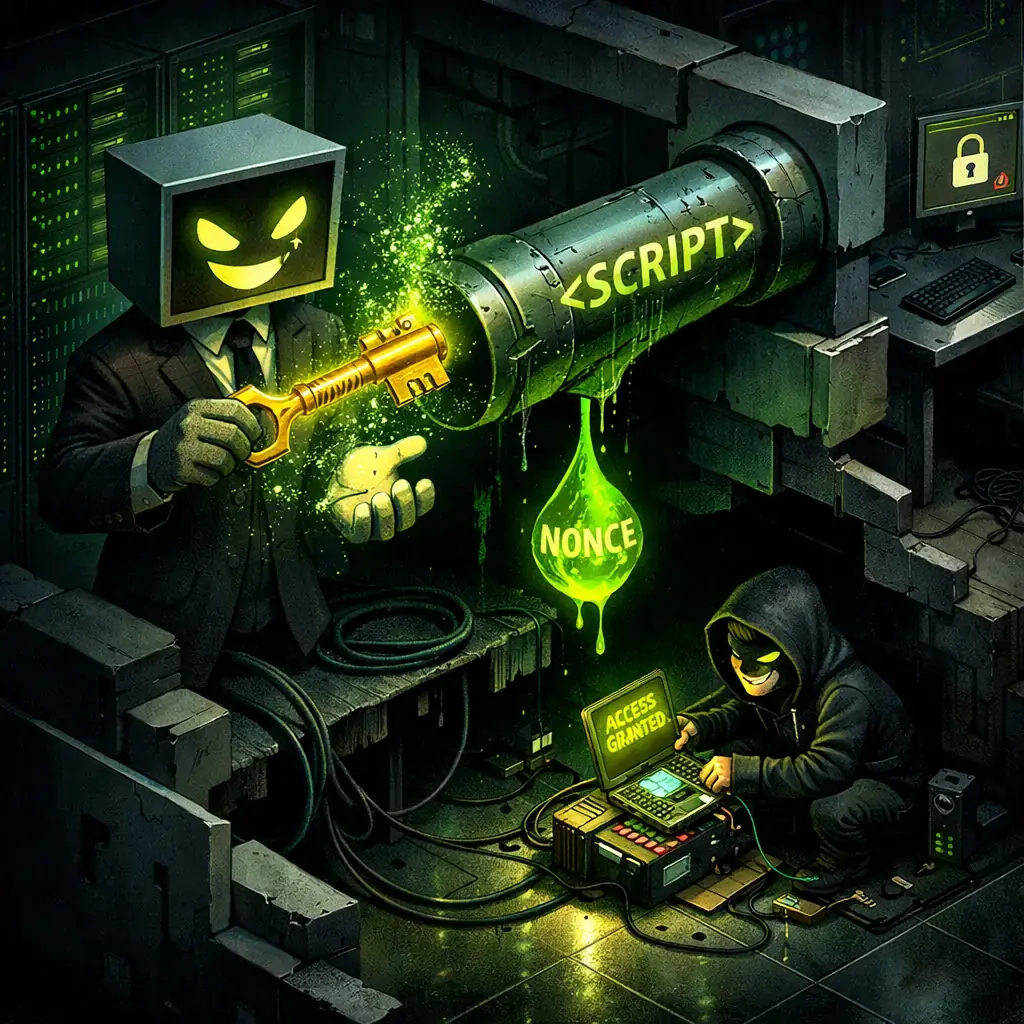
Más allá de la respuesta inmediata, este incidente ilustra una lección de seguridad recurrente: las comprobaciones de autorización deben realizarse en el servidor, no en JavaScript público. Las funciones de soporte remoto deben usar tokens firmados en el servidor, verificaciones de origen más robustas, y registrar y limitar el uso de accesos temporales para evitar abusos. Los responsables de plugins deben diseñar el soporte remoto con el principio de mínimo privilegio y con expiración corta y verificable.
Si quieres consultar la ficha pública del CVE para más detalles técnicos y estado, la base de datos del NVD contiene la entrada correspondiente: NVD — CVE-2026-8732. Mantenerse informado y actuar con rapidez sigue siendo la mejor defensa: parchea, audita y monitoriza.
Por último, recuerda que los atacantes van a reutilizar técnicas similares en otros plugins que expongan lógica de soporte o administración desde el frontend; adopta políticas de actualización regulares, pruebas de integridad de ficheros y una estrategia de copia de seguridad probada para reducir el impacto de futuras intrusiones.

FBI y seis países vinculan a Integrity Technology Group con robo de correos de entidades en SE Asia
El 8 de octubre, el FBI y agencias de seis países publicaron una advertencia conjunta que atribuye a una empresa china, Integrity Technology Group, una serie sostenida de intrus...

Campaña con LLM y ARTEX ataca entidades financieras surcoreanas y exfiltra datos
Investigadores de seguridad han documentado una campaña dirigida contra entidades financieras surcoreanas en la que se utilizaron herramientas de ataque impulsadas por modelos d...

Campaña ChainDrop expone tensorlake en npm; versión 0.5.144 retirada
Un paquete de npm llamado tensorlake, un SDK en TypeScript orientado a aplicaciones y servicios de Tensorlake, fue comprometido en una campaña de cadena de suministro vinculada ...

Google denuncia secuestro de DNS: certificados TLS para google.com.gh, google.sl y google.as
Google informó el 6 de octubre que atacantes lograron emitir certificados HTTPS no autorizados para nombres de Google y YouTube después de comprometer registros DNS autoritativo...

Riesgo cibernético en 2026 se desplaza a flujos de trabajo e IA, según Voice of the CISO
Los datos agregados por cinco ediciones del estudio Voice of the CISO —incluyendo los hallazgos más recientes de 2026— dibujan un cambio menos de intensidad que de ubicación del...

Phishing BitB apunta a profesionales de publicidad y administradores de cuentas para robar MFA
Investigadores de seguridad han descrito una campaña de phishing dirigida a profesionales de publicidad y administradores de cuentas que usa una plataforma operada por humanos p...

Calc de LibreOffice/OpenOffice permite ejecución de código remoto al abrir hojas con ODB/JDBC
Investigadores han demostrado que una hoja de cálculo maliciosa puede obligar a LibreOffice y Apache OpenOffice a ejecutar código controlado por un atacante en el momento en que...