
Las imágenes de este artículo han sido generadas con inteligencia artificial. Cómo publicamos
Un grupo hacktivista alineado con Bielorrusia permaneció dentro de la red de una organización sanitaria rusa casi dos años antes de ser descubierto, según un reporte técnico publicado por la firma rusa de ciberseguridad Solar. La actividad se atribuye a un clúster conocido como Partisan Zmiy o Cyber Partisans, un actor activo al menos desde 2020 que ya había usado un backdoor llamado Vasilek y herramientas como DNSCat2 en intrusiones previas.
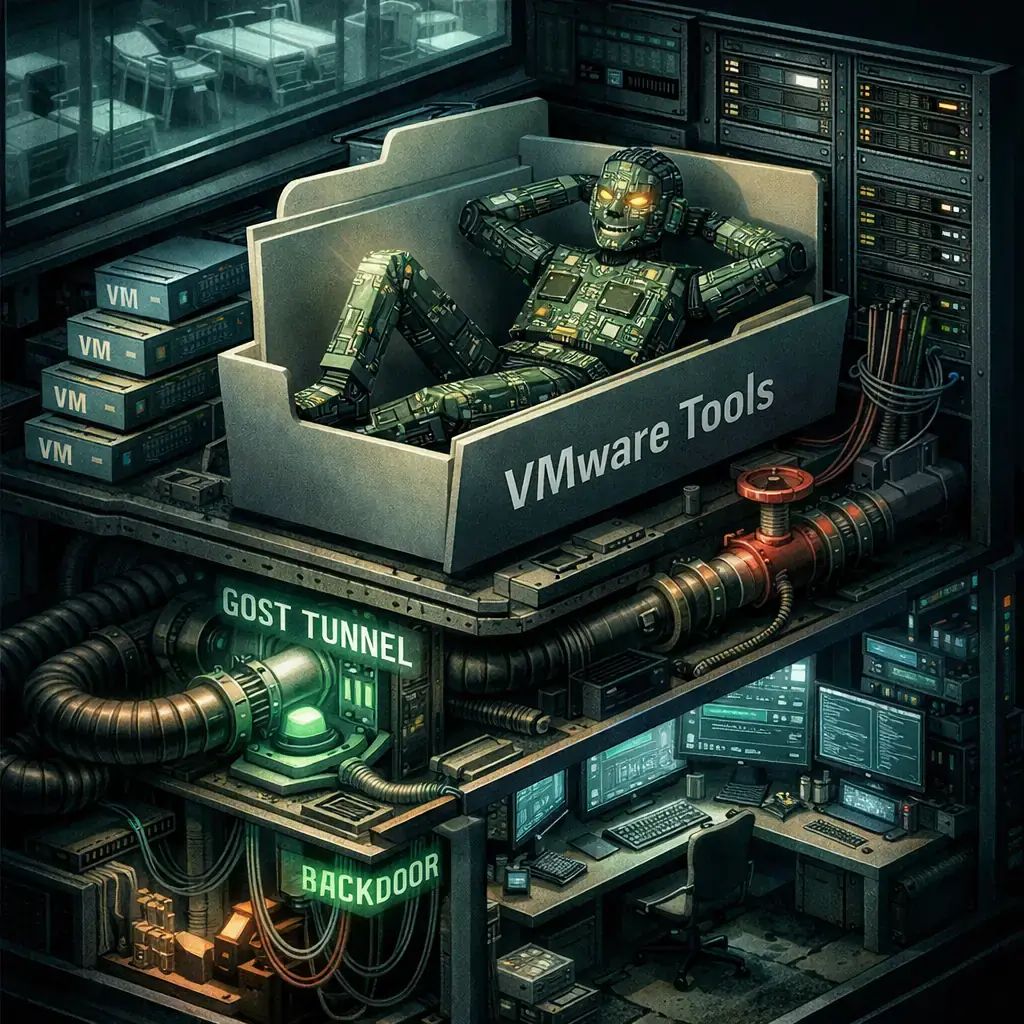
Hechos confirmados: Solar identifica una intrusión prolongada detectada en diciembre de 2025 por una filial de Rostelecom, aunque los indicios forenses apuntan a compromisos que datan de principios de 2024. El atacante instaló una persistencia diseñada para parecer legítima dentro del directorio de VMware Tools, reemplazando o plantando binarios en una ruta confiable y poco vigilada. La pieza encargada de la persistencia —un servicio descrito como "vmauad" que lanza "C:\Program Files\VMware\VMware Tools\authd.exe"— inicia un túnel GOST en un horario semanal fijo y ejecuta la versión 1.5.8 del backdoor Vasilek tras arrancar el servicio. Vasilek puede robar información del equipo, ejecutar comandos, transferir archivos, tomar capturas de pantalla, registrar pulsaciones, elevar privilegios mediante runas y simular interacción de usuario (nuevo comando "move_cursor"). Solar también documenta técnicas de camuflaje constantes: modificación de marcas temporales, rotación de archivos en rutas repetidas, herencia de proxy del sistema y lanzamientos programados para reducir signos de actividad inmediata.
Aspectos técnicos y modus operandi: los atacantes aprovecharon la confianza operacional que existe alrededor de VMware Tools. Esa carpeta suele ser tratada como “santa” por administradores (archivos firmados legítimos, actualizaciones por fuera de controles estrictos), lo que facilita colocar DLL o ejecutables maliciosos que pasan desapercibidos en inspecciones superficiales. Además del backdoor, historiales del grupo muestran el uso de DNSCat2 y de instaladores que despliegan software legítimo (por ejemplo, FortiClient) junto a componentes maliciosos, una técnica que facilita eludir controles y mantener telemetría “normal” en los endpoints; DNSCat2 es un proyecto abierto conocido que facilita canales de C2 a través de DNS (vea la implementación en GitHub - dnscat2). La presencia de un túnel GOST y horarios fijos para comunicaciones indican esfuerzo en mantener acceso remoto estable aún cuando el canal principal (Telegram) está bloqueado en Rusia, lo que ha causado inestabilidad de C2 en incidentes previos.
A quién afecta y por qué importa: la entidad afectada era un proveedor sanitario con amplia infraestructura y relaciones de confianza bidireccional con múltiples instituciones médicas. Eso convierte el acceso sostenido en riesgo para inteligencia, robo masivo de datos de salud y para ataques de cadena de confianza (pivot hacia sistemas de terceros aprovechando la relación). Si se hubiera decidido activar herramientas destructivas que el grupo ha utilizado antes (p. ej. un wiper llamado Pryanik y un limpiador de logs Evlx), el impacto habría podido llegar a la indisponibilidad de sistemas clínicos y borrado de registros, con consecuencias directas en la atención al paciente. En este incidente concreto Solar reporta que no hubo actividad destructiva durante la reserva del acceso, lo que sugiere intereses de espionaje o preparación para operaciones futuras.
Diferencias respecto a campañas previas: Cyber Partisans ha desplegado en el pasado instalaciones de doble uso (instalador legítimo + DNSCat2), y ha realizado ataques destructivos. Aquí, sin embargo, se observa una estancia prolongada sin destrucción, lo que supone una desviación táctica: el valor del acceso persistente a una red sanitaria extensa probablemente motivó priorizar recolección y movimientos laterales por sobre la activación inmediata de wipers.
Información todavía incierta o estimada: la vía de entrada inicial exacta no ha sido confirmada públicamente; Solar no identificó el nombre de la organización atacada. La atribución geopolítica (alineamiento con Bielorrusia) y las intenciones definitivas —si bien plausibles en función de la infraestructura comprometida— son estimaciones basadas en indicadores, tácticas históricas y objetivos observados, no pruebas irrefutables del objetivo final de la operación.
Consecuencias prácticas: la exposición sostenida de una red sanitaria puede derivar en exfiltración de historiales médicos, credenciales de acceso, y materiales para futuros ataques de suplantación contra organizaciones asociadas. Además, el uso de rutas legítimas (instaladores oficiales, directorios de VMware) complica la detección y puede permitir a los atacantes reingresar incluso tras una limpieza parcial.
Recomendaciones concretas para responsables TI e IR (confirmadas por prácticas de respuesta a incidentes): aislar inmediatamente sistemas sospechosos y conservar imágenes forenses; realizar un barrido específico en rutas de VMware Tools en máquinas físicas y virtuales buscando archivos inusuales (authd.exe no firmado o vmtools.dll reemplazado); auditar tareas/servicios programados para actividades fuera de horario (p. ej. ejecuciones semanales del túnel GOST); revisar event logs preservados y buscar señales de time-stomping o limpieza de logs; rotar credenciales privilegiadas y forzar MFA en accesos administrativos; y verificar la presencia de utilidades como DNSCat2 o el uso de instaladores que empacan FortiClient con componentes no firmados (FortiClient: Fortinet - FortiClient).
Medidas técnicas adicionales: endurecer la monitorización de rutas de software de administración (no asumir que directorios de VMware están limpias), aplicar listas blancas de aplicaciones y firmas de binarios críticos, desplegar detección de comportamiento para keylogging y captura de pantalla, y usar EDR que detecte reemplazos de DLL y servicios impostores. A nivel organizativo, limitar relaciones de confianza y accesos interinstitucionales por defecto, aplicar segmentación y revisar acuerdos de integridad con terceros.
Precauciones para usuarios finales y profesionales de salud: no abrir adjuntos JavaScript o macros de correos inesperados, verificar remitentes y canales de validación, mantener backups fuera de línea y comprobados, y reportar anomalías en equipos clínicos inmediatamente. Solar también ha vinculado, en la misma divulgación, campañas de phishing que distribuyen una nueva familia de troyanos llamada HypeAgent que roba cookies y credenciales y puede abrir VNC/RDP ocultos, por lo que la precaución frente a adjuntos “falsos” con facturas o órdenes de compra es clave.
Contexto abierto y recursos: este incidente encaja en una tendencia donde actores que previamente realizaron ataques destructivos optan a veces por operaciones de larga duración para obtención de inteligencia y acceso a terceros. Para entender herramientas referenciadas en los hallazgos técnicos puede consultarse la implementación pública de DNS tunnel DNScat2 en GitHub (dnscat2) y documentación de soluciones de endpoint como FortiClient (FortiClient).
En resumen, la novedad no es solo la herramienta: es la estrategia. La capacidad del grupo para permanecer casi dos años en una red sanitaria amplia sin detonar operaciones destructivas demuestra que el mayor peligro puede ser la furtiva recolección prolongada de información y la preparación de operaciones contra terceros confiables. Las organizaciones que mantienen relaciones de confianza deben priorizar la detección en rutas tradicionalmente “inmunes” a inspección y asumir que un compromiso puede haber ocurrido con mucha antelación a su descubrimiento.
Ocho certificados intermedios de eMudhra emSign comprometidos; navegadores los bloquean
El 20 de octubre los principales programas de raíces de navegadores confirmaron que las claves privadas asociadas a ocho certificados intermedios emitidos por eMudhra (marca com...

Ataque con agentes de IA orquestados por atacante chino expone paneles Cairn y credenciales
Un conjunto de agentes autónomos de inteligencia artificial fue orientado por un atacante de habla china contra tiendas y sitios web corporativos, y un investigador de seguridad...

Detienen a ingeniero de OpenAI por grabador oculto en sala de juntas de oficina en San Francisco
Un tribunal de Estados Unidos autorizó esta semana la detención de Abdulrahman Alfozan, un ingeniero que trabajó en OpenAI, tras la imputación del gobierno estadounidense por ha...

Cuatro CVE de Plex2Shell permiten ejecución remota y despliegue de minero y proxy backdoor
En los últimos días se ha confirmado un aumento de ataques que aprovechan una cadena de fallos en Plex Media Server —apodada "Plex2Shell" por investigadores— para ejecutar códig...

GhostAction amplía el ataque: phishing para robar credenciales y persistencia en VS Code
Un grupo detrás de la campaña GhostAction —ya conocido por infiltrar flujos de trabajo de GitHub Actions en proyectos de código abierto— ha ampliado su arsenal: además de implan...

ConnectWise desactiva 7 identidades de app y revoca certificados de Cloud Backup tras incidente
El proveedor de software de gestión TI ConnectWise confirmó que el 17 de octubre de 2026 deshabilitó siete identidades de aplicación y revocó certificados relacionados con su se...

Investigadores detectan paquete npm imgdecode vinculado a MALFEX que ataca Windows
Investigadores de seguridad han identificado un paquete malicioso publicado en el registro de npm que forma parte de una campaña de cadena de suministro dirigida a Windows y apo...