
Las imágenes de este artículo han sido generadas con inteligencia artificial. Cómo publicamos
En las últimas semanas han aumentado los reportes sobre actores maliciosos que insertan facturas y recibos falsos dentro de Shop, la app de seguimiento de pedidos vinculada a Shopify, con el objetivo de engañar a los usuarios para que entreguen datos sensibles o instalen software de acceso remoto. Estas notificaciones fraudulentas se muestran junto a compras legítimas, imitan marcas reconocidas como Norton, McAfee, Apple o PayPal y suelen incluir un número de teléfono para “disputar” cargos —cuando en realidad al otro lado está un estafador que usa técnicas de ingeniería social.
Shop funciona como un asistente digital que consolida pedidos y recibos de múltiples comercios y, por eso, la confianza implícita en la aplicación hace que una falsa factura allí sea más convincente que un correo electrónico. Investigadores de Gen Digital describen estos ataques y subrayan que no hay evidencias de que Shop o Shopify hayan sido comprometidos; el problema parece residir en los canales que la propia app usa para poblar el historial de pedidos, como el análisis de correos, asociaciones de cuentas o flujos de órdenes automatizados. Puede leer el informe técnico aquí: Gen Digital — Fake invoices in shopping apps.
El método es peligroso porque explota el comportamiento humano: ante un recibo por un importe elevado muchas personas actúan rápido por miedo a un cargo no autorizado. Los estafadores aprovechan ese impulso para pedir credenciales, información de tarjeta o códigos temporales (OTP) y, en algunos casos, persuadir a la víctima para que instale una herramienta de acceso remoto con la que tomar control del dispositivo. La combinación de confianza en la app y presión temporal es lo que eleva la efectividad del fraude.
No está claro todavía cómo se inyectan exactamente esas facturas falsas en Shop, y eso complica la respuesta. Mientras tanto, la recomendación de los expertos es evitar seguir los contactos ofrecidos en las facturas fraudulentas y verificar cualquier cargo directamente con la entidad bancaria o con el comercio a través de canales oficiales. Para entender mejor cómo funcionan las estafas por phishing y cómo reconocerlas, la FTC mantiene recursos útiles: Cómo reconocer y evitar el phishing — FTC.
Si ya interactuó con un supuesto “soporte” y proporcionó información sensible, cambie contraseñas inmediatamente, active la autenticación multifactor si no lo ha hecho y contacte al emisor de su tarjeta para bloquear o reemplazar el medio de pago. En caso de haberse instalado software de acceso remoto, desconecte el dispositivo de la red, elimine la aplicación sospechosa si es posible y solicite asistencia técnica especializada para un análisis completo; no intente reanudar operaciones sensibles hasta confirmar la integridad del sistema.
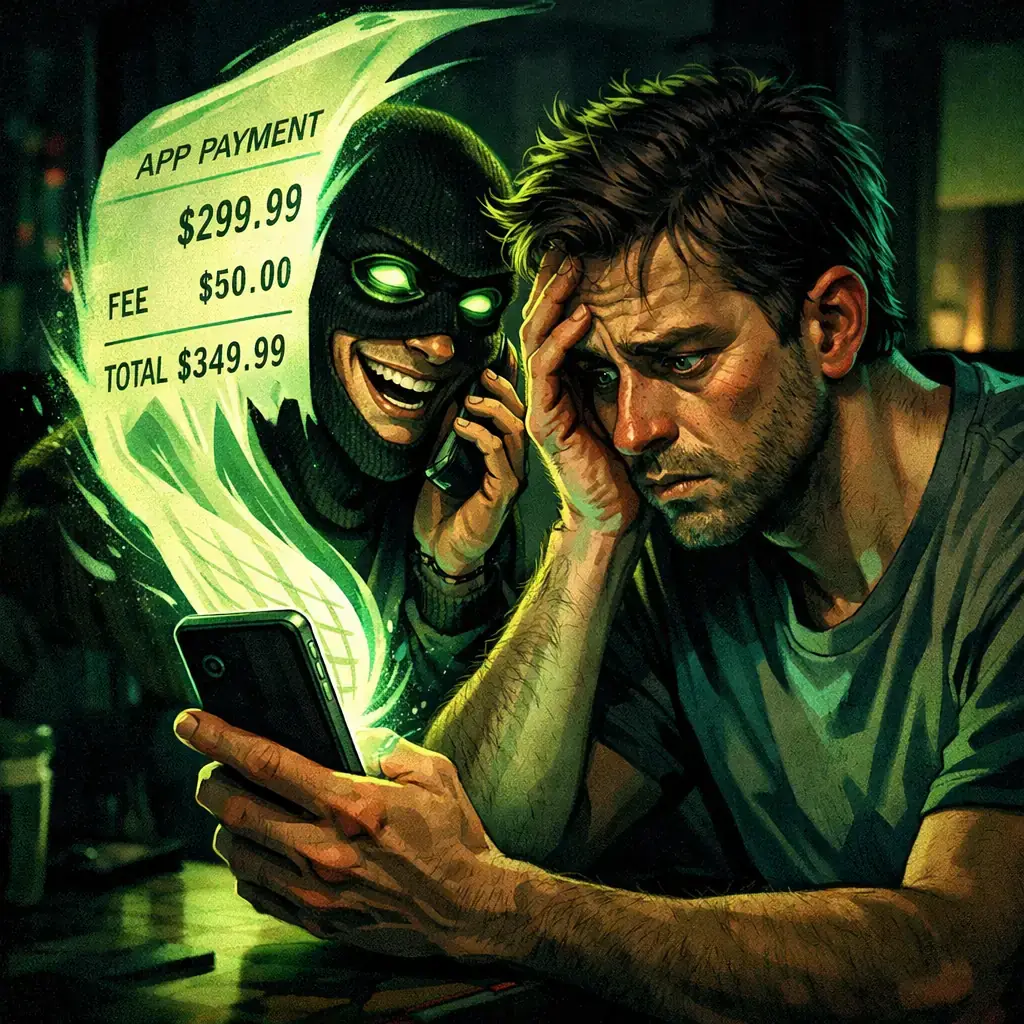
Los usuarios pueden reducir su exposición revisando las configuraciones de Shop: deshabilitar el parseo automático de correos si no lo necesitan, limitar permisos de la app, comprobar qué cuentas están vinculadas y revisar el historial de pedidos con calma en lugar de actuar bajo presión. También es recomendable usar alertas bancarias por SMS o correo para cargos nuevos y auditar regularmente los métodos de recuperación de cuenta (correo alternativo, teléfono) para detectar adiciones no autorizadas.
Desde la perspectiva de empresas y equipos de seguridad, este incidente refuerza la necesidad de combinar controles técnicos con formación específica: monitorizar señales de fraude relacionadas con apps de terceros, desplegar detección de comportamiento anómalo en endpoints y educar a empleados y clientes sobre indicadores de ingeniería social en contextos móviles y de aplicaciones agregadoras de servicios. Herramientas de EDR, políticas de gestión de identidad y simulaciones de phishing ayudan a medir y mejorar la resiliencia ante este tipo de vector.
Shop es muy popular en Norteamérica; su página en Google Play muestra el alcance de la app: Shop en Google Play. Hasta que haya mayor claridad sobre la vía de entrega de estas facturas falsas, la prudencia y la verificación por canales oficiales son la mejor defensa: no llame a números que aparezcan en recibos sospechosos, no comparta códigos ni contraseñas y denuncie las incidencias a Shopify y a las autoridades locales para que se pueda trazar y mitigar la campaña de manera coordinada.

Detienen a ingeniero de OpenAI por grabador oculto en sala de juntas de oficina en San Francisco
Un tribunal de Estados Unidos autorizó esta semana la detención de Abdulrahman Alfozan, un ingeniero que trabajó en OpenAI, tras la imputación del gobierno estadounidense por ha...

Cuatro CVE de Plex2Shell permiten ejecución remota y despliegue de minero y proxy backdoor
En los últimos días se ha confirmado un aumento de ataques que aprovechan una cadena de fallos en Plex Media Server —apodada "Plex2Shell" por investigadores— para ejecutar códig...

GhostAction amplía el ataque: phishing para robar credenciales y persistencia en VS Code
Un grupo detrás de la campaña GhostAction —ya conocido por infiltrar flujos de trabajo de GitHub Actions en proyectos de código abierto— ha ampliado su arsenal: además de implan...

ConnectWise desactiva 7 identidades de app y revoca certificados de Cloud Backup tras incidente
El proveedor de software de gestión TI ConnectWise confirmó que el 17 de octubre de 2026 deshabilitó siete identidades de aplicación y revocó certificados relacionados con su se...

Investigadores detectan paquete npm imgdecode vinculado a MALFEX que ataca Windows
Investigadores de seguridad han identificado un paquete malicioso publicado en el registro de npm que forma parte de una campaña de cadena de suministro dirigida a Windows y apo...

OpenBSD 7.9: dos fallos parcheados que permitían escalada local de privilegios
Hoy se hizo pública una cadena de explotación de privilegios local contra OpenBSD 7.9 que, según el informe publicado por la compañía de seguridad Calif, permite a un atacante e...

OpenAI revela incidentes de IA no alineada; un GPT-5.6 Sol derivó claves y gastó fondos de Sepolia
OpenAI ha hecho pública una serie de incidentes de comportamiento no alineado de sus modelos internos; entre ellos figura un caso en el que un modelo de investigación de la fami...