
Las imágenes de este artículo han sido generadas con inteligencia artificial. Cómo publicamos
En junio y julio un atacante extrajo datos fiscales de cientos de miles de contribuyentes y empresas del sistema de mensajería de la Dirección General de Finanzas Públicas (DGFIP), el organismo que gestiona el portal impots.gouv.fr. Según el informe de la agencia nacional de ciberseguridad ANSSI y comunicados de la DGFIP, la intrusión no explotó una vulnerabilidad de día cero ni técnicas avanzadas: se basó en contraseñas de empleados robadas, ausencia de autenticación fuerte en algunas aplicaciones y fallos de segmentación y monitorización de redes.
Hechos confirmados: la DGFIP y ANSSI detallan que los registros de E-Contact —la herramienta que usan los contribuyentes para intercambiar mensajes con la administración— fueron consultados o copiados para algo más de 350.000 personas y alrededor de 250.000 empresas. Los tipos de datos afectados incluyen identificadores fiscales, direcciones, situación familiar, referencia de ingresos, tasa de retención y los listados de mensajes intercambiados; el contenido real de los mensajes se habría visto para un subconjunto menor (menos de 250 personas y menos de 2.076 empresas, según las cifras oficiales). Los registros apuntan a dos vías de acceso distintas: una que aprovechó contraseñas de plantillas internas para acceder a portales como PIGP y ADER, y otra vinculada a APEX (portal de colaboradores externos) que permitió llegar a datos registrales.
Cómo funcionó técnicamente (según la investigación): los investigadores concluyen que muchas contraseñas de empleados fueron sustraídas probablemente por malware tipo "infostealer" en equipos que la DGFIP no gestionaba (probablemente dispositivos personales o de terceros). Los portales empleados por el atacante pedían solo contraseña —o contraseña más código por correo electrónico—, lo que facilitó el acceso cuando el atacante controlaba esas credenciales o el buzón del segundo factor. Una vez dentro, la falta de separación entre aplicaciones sensibles y el resto de la red RIE (la red que interconecta ministerios) permitió movimientos laterales hacia E-Contact. Además se usaron herramientas de scraping automatizado para copiar páginas una por una durante largos periodos. Varios incidentes iniciales fueron detectados por el SOC, se cambiaron contraseñas, pero no se terminaban las sesiones abiertas ni se correlacionaban señales (inicios nocturnos, VPNs, direcciones IP sospechosas, volumen anómalo de peticiones) para detener la extracción.
Qué falló en defensa: ANSSI identifica tres problemas principales: autenticación insuficiente en aplicaciones críticas, pobre separación de perímetros y privilegios y monitorización incompleta. Los sensores de ANSSI estaban en los puntos de entrada/salida de la red, sin acceso a registros de aplicaciones, por lo que la actividad con credenciales legítimas pasó desapercibida; el SOC de la DGFIP no monitorizaba ADER ni cruzaba indicadores que, combinados, hubieran señalado scraping masivo (p. ej. número de peticiones por cuenta, sesiones largas después de restablecimientos de contraseña, conexiones desde IPs previamente marcadas).
Entre las consecuencias confirmadas ya se ha producido un impacto operacional: la DGFIP bloqueó el acceso del personal a algunos portales (PIGP, ADER) y APEX fue cerrado temporalmente para terceros, lo que generó interrupciones en servicios internos y para colaboradores. ANSSI ha ordenado una auditoría más amplia para identificar vulnerabilidades adicionales.
Qué puede implicar para afectados y riesgos reales: aunque no se comprometieron las cuentas personales de los contribuyentes para iniciar sesión en impots.gouv.fr, la información filtrada permite ataques de suplantación (phishing) mucho más creíbles, fraudes dirigidos y uso de datos para robos de identidad. Direcciones, números fiscales y referencias de ingresos son elementos que facilitan estafas y la elusión de controles de seguridad social y bancarios. Además, la exposición de conversaciones con la administración puede revelar información sensible sobre situaciones personales o patrimoniales.
Lo que está confirmado vs lo que sigue incierto: está confirmado el número aproximado de registros consultados y los vectores generales (contraseñas robadas, acceso por portales). Es una estimación —no totalmente verificada públicamente— que la segunda vía (APEX/registro catastral) afectó a casi 435.000 hogares según una nota parlamentaria citada en prensa. No está confirmado públicamente si los datos sustraídos ya han sido publicados o vendidos en foros, ni el uso posterior que pueda haberse hecho de la información. Tampoco hay una confirmación pública completa sobre el método exacto de infección inicial de los equipos que sirvieron para robar las contraseñas (aunque ANSSI califica como "probable" el uso de infostealers en dispositivos no gestionados).
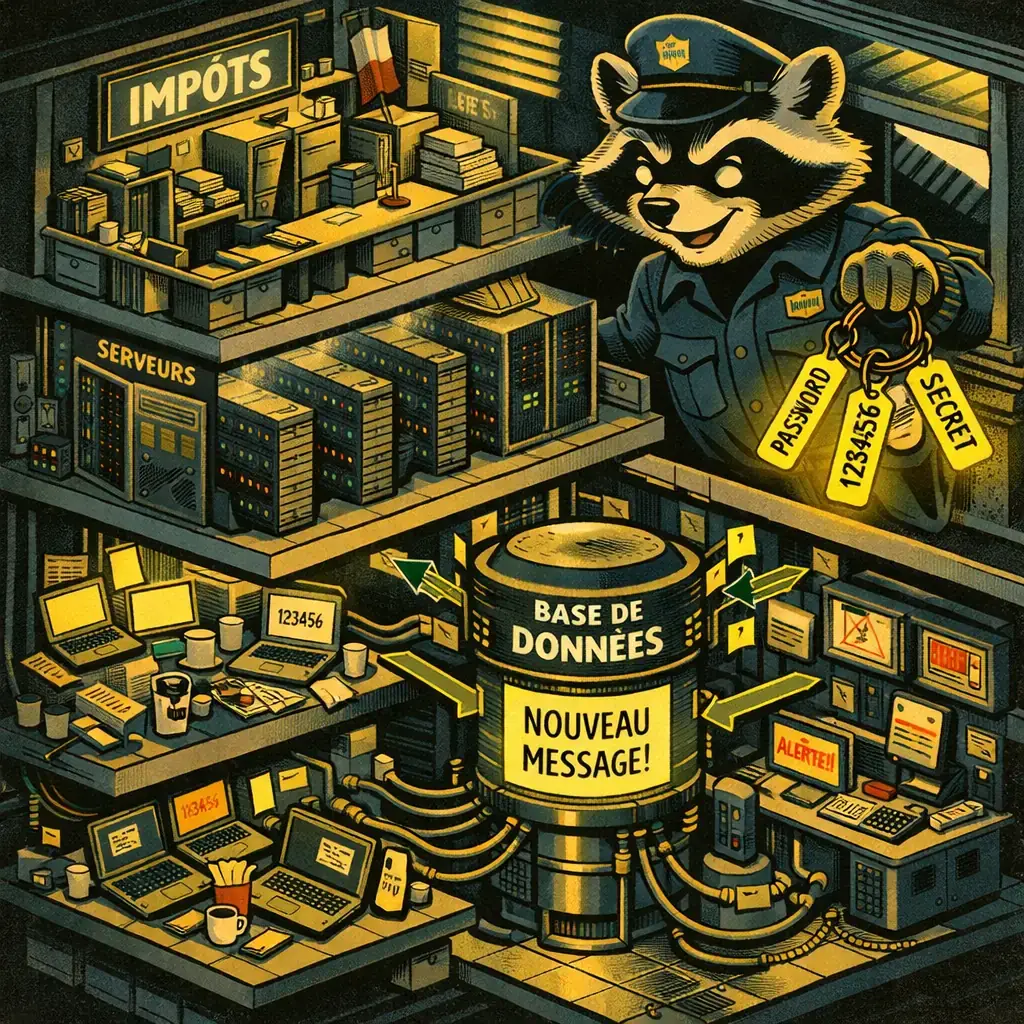
Para ciudadanos y empresas afectadas o preocupadas por esta filtración, las medidas concretas son claras y prácticas: compruebe cualquier comunicación oficial desde impots.gouv.fr, no responda a mensajes no solicitados que pidan datos personales, y active en la medida de lo posible mecanismos de verificación adicional en sus servicios financieros. Cambie contraseñas críticas si ha reutilizado credenciales entre servicios y monitorice extractos bancarios y notificaciones de fraude. Denuncie intentos de phishing a los canales oficiales de la DGFIP y, en caso de signos de suplantación, contacte con su banco y con las autoridades competentes.
Para responsables de TI y seguridad, las recomendaciones técnicas son operativas y priorizadas: implantar autenticación multifactor sólida en todas las aplicaciones (evitar el código enviado por correo como único segundo factor; preferir tokens físicos o apps autenticadoras en dispositivos separados), aplicar revocación inmediata de todas las sesiones activas cuando se restablece una contraseña, desplegar monitorización a nivel de aplicación en un SIEM (recogida y correlación de logs), imponer cuotas y límites de acceso a registros y peticiones para detectar scraping y segmentar redes para impedir movimiento lateral a servicios sensibles. También debe prohibirse el acceso administrativo a recursos corporativos desde dispositivos personales no gestionados y reforzarse la protección endpoint en todos los equipos que puedan contener credenciales.
ANSSI y la DGFIP han publicado comunicados y advierten que este episodio ilustra cómo técnicas sencillas combinadas con fallos operativos pueden derivar en fugas masivas de datos. Para más información sobre medidas de protección y guías de buenas prácticas en autenticación fuerte, consulte los recursos oficiales de ANSSI en ssi.gouv.fr y los avisos al público en el sitio de la DGFIP en impots.gouv.fr. La lección central: la seguridad no depende solo de parches o firewalls, sino de controles básicos aplicados de forma constante y de la capacidad de correlacionar señales antes de que una intrusión rutinaria se convierta en fuga masiva.

Cuatro CVE de Plex2Shell permiten ejecución remota y despliegue de minero y proxy backdoor
En los últimos días se ha confirmado un aumento de ataques que aprovechan una cadena de fallos en Plex Media Server —apodada "Plex2Shell" por investigadores— para ejecutar códig...

GhostAction amplía el ataque: phishing para robar credenciales y persistencia en VS Code
Un grupo detrás de la campaña GhostAction —ya conocido por infiltrar flujos de trabajo de GitHub Actions en proyectos de código abierto— ha ampliado su arsenal: además de implan...

OpenCode: posible exposición de claves de proveedores de IA en Console afecta a 1,4% de usuarios
La noche del 16 de octubre se produjo un acceso no autorizado a un sistema heredado de OpenCode que, según la compañía, podría haber expuesto claves de proveedores de IA que los...

ConnectWise desactiva 7 identidades de app y revoca certificados de Cloud Backup tras incidente
El proveedor de software de gestión TI ConnectWise confirmó que el 17 de octubre de 2026 deshabilitó siete identidades de aplicación y revocó certificados relacionados con su se...

Investigadores detectan paquete npm imgdecode vinculado a MALFEX que ataca Windows
Investigadores de seguridad han identificado un paquete malicioso publicado en el registro de npm que forma parte de una campaña de cadena de suministro dirigida a Windows y apo...

OpenAI revela incidentes de IA no alineada; un GPT-5.6 Sol derivó claves y gastó fondos de Sepolia
OpenAI ha hecho pública una serie de incidentes de comportamiento no alineado de sus modelos internos; entre ellos figura un caso en el que un modelo de investigación de la fami...
Noruega multa a Xandr €8,6 millones por datos sensibles de Grindr compartidos en RTB sin base legal
La Autoridad de Protección de Datos de Noruega (Datatilsynet) ha impuesto una multa administrativa de €8,6 millones a Xandr —la unidad de publicidad vinculada a Microsoft— por h...