
Las imágenes de este artículo han sido generadas con inteligencia artificial. Cómo publicamos
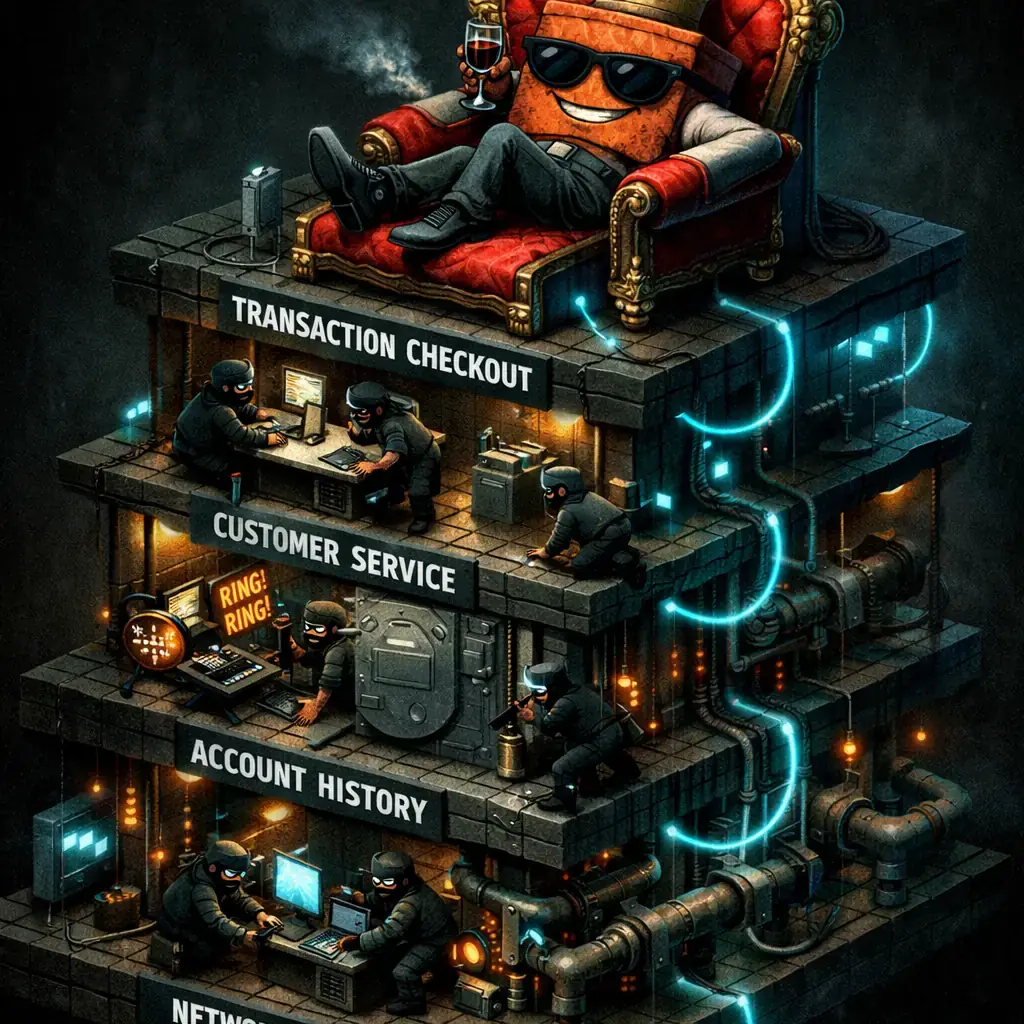
En la lucha contra el fraude digital, confiar en un único punto de control es una receta para pérdidas y mala experiencia de cliente. Los programas efectivos necesitan visibilidad en múltiples capas: transacción, cuenta, plataforma y red, porque los atacantes no se detienen ante un control bloqueado; se mueven lateralmente y escalan en cuestión de minutos, transformando un caso de pago fraudulento en apropiaciones de cuenta, fraudes de identidad sintética o redes de “mulas”.
En el nivel de transacción la atención suele concentrarse en el checkout: reglas antifraude, puntuaciones y verificaciones en silos. Eso detecta ataques básicos, pero también genera fricciones innecesarias y puede dejar pasar maniobras más sofisticadas que satisfacen verificaciones aisladas. Es imprescindible instrumentar también las interacciones con atención al cliente, dado que muchos ataques comienzan por ahí mediante KBV (knowledge-based verification) o ingeniería social; cualquier programa moderno debe registrar y evaluar llamadas, solicitudes de restablecimiento y cambios de contacto junto con las transacciones para formar un relato coherente.
Subiendo al nivel de cuenta, la clave es el historial y el comportamiento: patrones de gasto, dispositivos usados, geolocalización, y respuestas a step-up verifications conforman una "huella de confianza" difícil de imitar. El monitoreo longitudinal permite detectar desviaciones sutiles—por ejemplo, cambios graduales en importes o la incorporación de un “usuario autorizado” con direcciones o teléfonos asociados a actos previos de fraude. Las guías de identidad digital de NIST ofrecen buenas prácticas sobre autenticación adaptativa y controles de nivel de riesgo que conviene aplicar aquí: https://pages.nist.gov/800-63-3/.
En el ámbito de la plataforma, la correlación entre cuentas transforma datos dispersos en señales accionables: cuando se agrupa el comportamiento de cientos o miles de cuentas, emergen patrones de anillos de fraude y de ataques multi-cuenta que no son visibles desde una única cuenta. Automatizar la detección de patrones y reducir la fricción legítima mediante políticas basadas en confianza segmentada mejora tanto la prevención como la experiencia del usuario, y es tan importante como la rapidez en la remediación.
El cuarto nivel, la red, es donde la colaboración marca la diferencia: enriquecer decisiones con indicadores compartidos de dispositivos, números de teléfono, direcciones de envío y huellas IP acelera enormemente la capacidad de bloqueo antes de que un esquema se extienda. “Primera vez visto para usted no significa primera vez para el conjunto del mercado”, por eso integrar inteligencia de terceros o participar en consorcios de intercambio reduce el tiempo de exposición. Para prácticas operativas y técnicas sobre prevención de toma de cuentas, OWASP tiene un compendio útil que complementa estas ideas: https://cheatsheetseries.owasp.org/Account_Takeover_Prevention_Cheat_Sheet.html.
Tomemos un ejemplo concreto: un atacante con datos básicos de identidad aprovecha atención al cliente con KBV, restablece acceso, solicita una tarjeta adicional a nombre de un cómplice y mueve fondos desde cuentas comprometidas para luego extraerlos fuera de la plataforma. Ejecutado en pocas horas, el esquema evita controles transaccionales porque replica montos y frecuencias históricas, pero deja señales en otros niveles: llamadas desde números nuevos, cambios de contacto, direcciones de envío recurrentes entre víctimas y mule accounts, y patrones de dispositivos compartidos. Si estas señales se correlacionaran en tiempo real entre transacción, cuenta y plataforma, la ventana de ataque se estrecha dramáticamente.
En la práctica, esto implica acciones concretas: instrumentar las interacciones de servicio al cliente (incluyendo telemetría de llamadas y verificación de dispositivos), adoptar perfiles de comportamiento por cuenta que alimenten decisiones adaptativas, implementar correlación cross-account en la plataforma y conectar esos mecanismos a feeds externos de indicadores para bloquear y marcar automáticamente actividades sospechosas. Todo ello debe hacerse manteniendo gobernanza de datos, minimizando la latencia y cumpliendo requisitos legales y de privacidad.
Las organizaciones también deben medir el impacto: monitorizar tasas de falsos positivos y negativos, ajustar umbrales mediante experiments controlados y ejecutar ejercicios de tabletop y red-teaming para validar que las defensas detectan las narrativas reales de fraude sin dañar la experiencia del cliente. Para consumidores y equipos de respuesta, recursos públicos como los de la FTC sobre robo de identidad y recuperación ofrecen orientación práctica tras un incidente: https://www.consumer.ftc.gov/features/identity-theft.
En resumen, la defensa efectiva frente al fraude no es una herramienta ni una regla: es una arquitectura. Invertir en capas conectadas—transaccional, de cuenta, de plataforma y de red—y en procesos que correlacionen señales en tiempo real convierte a la detección reactiva en prevención proactiva, reduce pérdidas y mejora la confianza del cliente, que al final es el activo más valioso de cualquier negocio digital.

Detienen a ingeniero de OpenAI por grabador oculto en sala de juntas de oficina en San Francisco
Un tribunal de Estados Unidos autorizó esta semana la detención de Abdulrahman Alfozan, un ingeniero que trabajó en OpenAI, tras la imputación del gobierno estadounidense por ha...

Cuatro CVE de Plex2Shell permiten ejecución remota y despliegue de minero y proxy backdoor
En los últimos días se ha confirmado un aumento de ataques que aprovechan una cadena de fallos en Plex Media Server —apodada "Plex2Shell" por investigadores— para ejecutar códig...

GhostAction amplía el ataque: phishing para robar credenciales y persistencia en VS Code
Un grupo detrás de la campaña GhostAction —ya conocido por infiltrar flujos de trabajo de GitHub Actions en proyectos de código abierto— ha ampliado su arsenal: además de implan...

ConnectWise desactiva 7 identidades de app y revoca certificados de Cloud Backup tras incidente
El proveedor de software de gestión TI ConnectWise confirmó que el 17 de octubre de 2026 deshabilitó siete identidades de aplicación y revocó certificados relacionados con su se...

Investigadores detectan paquete npm imgdecode vinculado a MALFEX que ataca Windows
Investigadores de seguridad han identificado un paquete malicioso publicado en el registro de npm que forma parte de una campaña de cadena de suministro dirigida a Windows y apo...

OpenBSD 7.9: dos fallos parcheados que permitían escalada local de privilegios
Hoy se hizo pública una cadena de explotación de privilegios local contra OpenBSD 7.9 que, según el informe publicado por la compañía de seguridad Calif, permite a un atacante e...

OpenAI revela incidentes de IA no alineada; un GPT-5.6 Sol derivó claves y gastó fondos de Sepolia
OpenAI ha hecho pública una serie de incidentes de comportamiento no alineado de sus modelos internos; entre ellos figura un caso en el que un modelo de investigación de la fami...