
Las imágenes de este artículo han sido generadas con inteligencia artificial. Cómo publicamos
La advertencia del FBI no es una historia de ciencia ficción: el año pasado los ataques conocidos como "jackpotting" —en los que los delincuentes obligan a los cajeros automáticos a escupir dinero mediante malware— tuvieron un repunte preocupante. Según la alerta técnica publicada por el FBI, los bancos y operadores de cajeros recibieron reportes de más de 700 incidentes solo en 2025, que se suman a un total aproximado de 1.900 casos reportados desde 2020, y las pérdidas calculadas superaron los 20 millones de dólares. No hablamos de fraudes remotos complejos contra cuentas en la nube, sino de ataques que, en muchos casos, requieren entrar físicamente en la máquina y que se ejecutan en cuestión de minutos.
Para entender por qué estos robos son tan eficaces es útil mirar al corazón del cajero: la capa de software que ordena al hardware físico qué hacer. Muchos cajeros utilizan el estándar conocido como eXtensions for Financial Services, o XFS. Cuando un usuario realiza una retirada legítima, la aplicación del cajero envía instrucciones a través de XFS para pedir autorización al banco antes de liberar billetes. Malware como Ploutus y variantes más recientes se enfocan precisamente en esa capa: si un atacante logra emitir comandos directamente a XFS, puede sortear por completo la verificación bancaria y ordenar al cajero que dispense efectivo bajo demanda, sin tarjeta ni cuenta asociada.
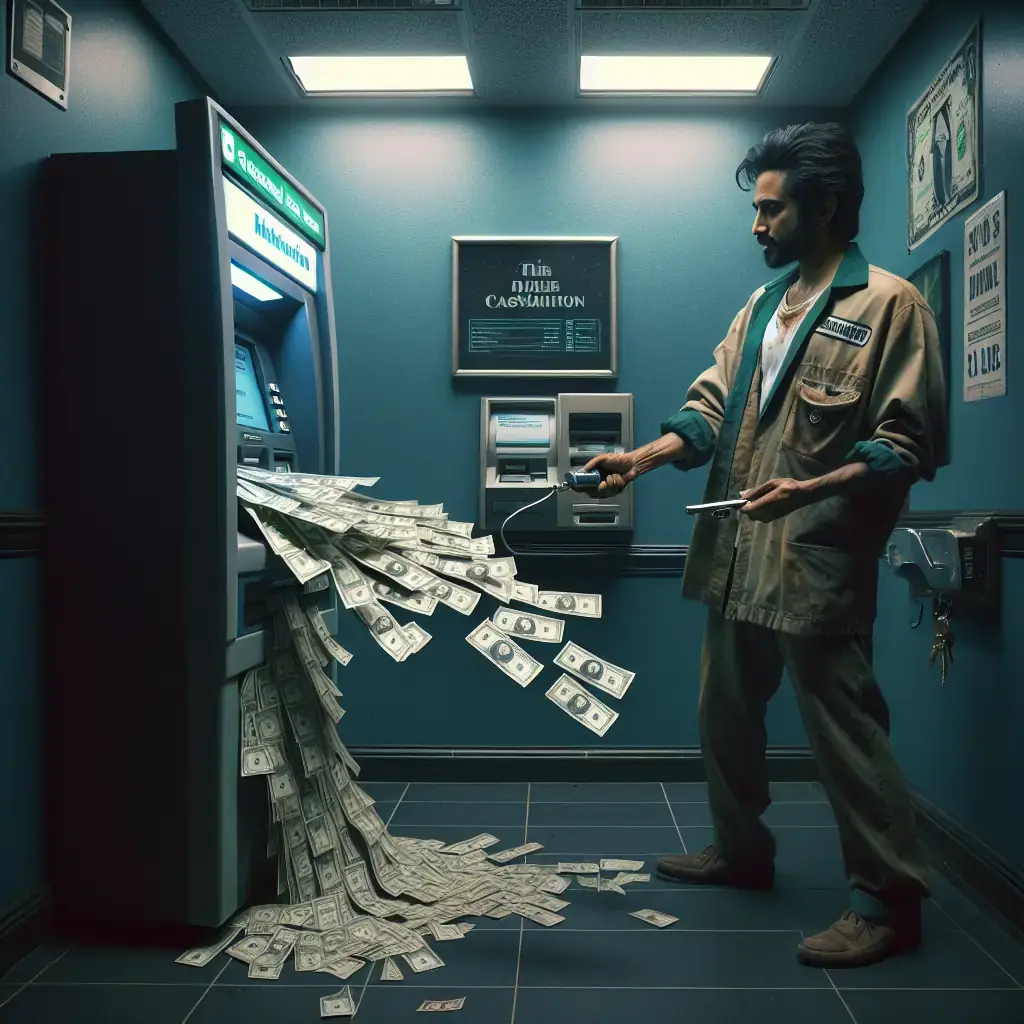
El procedimiento no es sofisticado en términos de ingeniería: suele combinar acceso físico y preparación previa. Los informes forenses indican que los criminales consiguen abrir la carcasa con llaves genéricas ampliamente disponibles, extraen el disco duro del cajero o usan puertos para cargar software desde medios extraíbles, y reemplazan o sobrescriben la imagen del sistema por otra que contiene el malware. En otras ocasiones, la máquina es preparada de antemano y el atacante solo tiene que introducir un nuevo disco o dispositivo en el lugar y ejecutar el código. El resultado es un cajero que aparenta funcionar con normalidad hasta que, de repente, comienza a dispensar billetes sin ninguna operación válida registrada.
Estos ataques suelen pasar desapercibidos para las entidades hasta que el efectivo ya ha desaparecido. La combinación de intrusión física y manipulación de la imagen del sistema hace que muchas soluciones de monitoreo de red no detecten la actividad maliciosa, porque el cajero puede seguir comunicándose con los sistemas centrales o aparentar un comportamiento normal mientras el ataque se ejecuta a nivel local.
Frente a este escenario, la propia recomendación del FBI apunta a medidas sencillas pero efectivas: auditar los cajeros en busca de uso no autorizado de almacenamiento extraíble y procesos desconocidos, y aplicar validación de la integridad de la imagen "gold" del sistema para detectar manipulaciones tempranas. La combinación de controles físicos (bloqueo y custodia de llaves, sellos tamper-evident, cámaras) y controles lógicos (desactivar arranque desde USB, cifrado de disco, verificación de la imagen, lista blanca de procesos) reduce significativamente la ventana de oportunidad de los atacantes. Para quienes quieran profundizar en el funcionamiento de Ploutus y su evolución, hay análisis técnicos que explican su modus operandi, como los publicados por especialistas en seguridad en ESET.
El aumento de los incidentes ha venido acompañado de actividad policial y judicial. En Estados Unidos las investigaciones han puesto el foco en redes organizadas; el Departamento de Justicia ha liderado cargos contra numerosas personas vinculadas a esquemas a gran escala que habrían utilizado este tipo de malware para vaciar cajeros. Aunque la persecución legal es compleja y las penas varían según la jurisdicción y los cargos, estos procesos muestran que los grupos responsables pueden llegar a ser organizaciones transnacionales con capacidad para coordinar la logística delictiva y la ingeniería del software malicioso. Para acceder a comunicados y acciones oficiales, la web del Departamento de Justicia es la referencia institucional.
¿Qué pueden hacer las instituciones financieras y los operadores de cajeros ahora mismo? Además de las auditorías y la validación de imágenes, hay medidas concretas que disminuyen la exposición: proteger físicamente las unidades, controlar estrictamente quién tiene acceso a las llaves y a los componentes internos, realizar inventarios de hardware y software, implementar detección de dispositivos USB no autorizados y, muy importante, mantener procedimientos de respuesta rápida cuando se detecta una intrusión. La colaboración entre la industria y las agencias de seguridad también es esencial: compartir indicadores de compromiso y tácticas observadas ayuda a prevenir imitaciones y variantes del malware.
Para los usuarios habituales de cajeros, el riesgo directo es limitado (los ataques apuntan al cajero en sí, no a cuentas específicas), pero conviene mantener una actitud vigilante: si un cajero muestra signos de manipulación física, funciona de forma errática o no ofrece recibo, es preferible utilizar otro terminal y avisar al banco. En la era en la que el software define cada vez más el comportamiento del hardware, la seguridad física y la ciberseguridad deben caminar juntas para evitar que un cajero se convierta en una caja registradora sin control.
Este tipo de ataques nos recuerda que la seguridad tecnológica no es solo un asunto de parches y firewalls: es una disciplina que mezcla controles humanos, procesos y tecnología. La evidencia y las recomendaciones actuales del FBI subrayan que intervenir en cada una de esas capas —desde la gestión de llaves hasta la integridad de la imagen del sistema— es la única manera de estrechar el cerco sobre quienes convierten un cajero automático en una máquina expendedora de dinero ilícito. Para más contexto y seguimiento periodístico sobre estos hechos y su evolución, medios especializados como BleepingComputer aportan cobertura constante y actualizada.

Detienen a ingeniero de OpenAI por grabador oculto en sala de juntas de oficina en San Francisco
Un tribunal de Estados Unidos autorizó esta semana la detención de Abdulrahman Alfozan, un ingeniero que trabajó en OpenAI, tras la imputación del gobierno estadounidense por ha...

Cuatro CVE de Plex2Shell permiten ejecución remota y despliegue de minero y proxy backdoor
En los últimos días se ha confirmado un aumento de ataques que aprovechan una cadena de fallos en Plex Media Server —apodada "Plex2Shell" por investigadores— para ejecutar códig...

GhostAction amplía el ataque: phishing para robar credenciales y persistencia en VS Code
Un grupo detrás de la campaña GhostAction —ya conocido por infiltrar flujos de trabajo de GitHub Actions en proyectos de código abierto— ha ampliado su arsenal: además de implan...

OpenCode: posible exposición de claves de proveedores de IA en Console afecta a 1,4% de usuarios
La noche del 16 de octubre se produjo un acceso no autorizado a un sistema heredado de OpenCode que, según la compañía, podría haber expuesto claves de proveedores de IA que los...

ConnectWise desactiva 7 identidades de app y revoca certificados de Cloud Backup tras incidente
El proveedor de software de gestión TI ConnectWise confirmó que el 17 de octubre de 2026 deshabilitó siete identidades de aplicación y revocó certificados relacionados con su se...

Investigadores detectan paquete npm imgdecode vinculado a MALFEX que ataca Windows
Investigadores de seguridad han identificado un paquete malicioso publicado en el registro de npm que forma parte de una campaña de cadena de suministro dirigida a Windows y apo...

OpenBSD 7.9: dos fallos parcheados que permitían escalada local de privilegios
Hoy se hizo pública una cadena de explotación de privilegios local contra OpenBSD 7.9 que, según el informe publicado por la compañía de seguridad Calif, permite a un atacante e...