
Las imágenes de este artículo han sido generadas con inteligencia artificial. Cómo publicamos
La adaptación reciente de Kazuar por el grupo ruso Turla demuestra una evolución deliberada hacia un modelo de botnet modular y peer-to-peer diseñado para resiliencia y sigilo, con implicaciones claras para la seguridad de organizaciones gubernamentales, diplomáticas y del sector defensa en Europa y Asia Central. Lejos de ser un simple backdoor monolítico, Kazuar ahora opera como un ecosistema con roles diferenciados —un Kernel que coordina, Bridges que actúan como proxies y Workers que realizan espionaje activo— y mecanismos internos de comunicación que reducen la visibilidad hacia infraestructura externa.
Desde el punto de vista técnico, esa arquitectura introduce varias mejoras que complican la detección: la elección dinámica de un Kernel líder que centraliza la comunicación externa minimiza el ruido de telemetría; la utilización de canales internos como Mailslot, named pipes y mensajes de Windows reduce el número de conexiones salientes observables; y la capacidad de hablar con el exterior a través de Exchange Web Services, HTTP y WebSockets permite camuflar tráfico malicioso en protocolos legítimos. Además, el uso de un directorio de trabajo en disco como staging central facilita mantener estado entre reinicios y desacopla la ejecución directa de la exfiltración, complicando listas de IOC basadas únicamente en conexiones de red.
En términos de inteligencia estratégica, estos cambios encajan con objetivos tradicionales atribuidos a Turla y a las unidades del FSB: acceso prolongado para recolección de inteligencia en objetivos de interés geopolítico. La modularidad incrementa la flexibilidad operativa del actor: pueden desplegar capacidades puntuales (keylogging, recolección de MAPI, inventario de archivos) sin volver a instalar todo el marco, y pueden actualizar componentes por separado para evadir firmas estáticas.
Para equipos de seguridad y decisores, la conclusión inmediata es que defenderse exige combinar detecciones en host, red y procesos operativos. Es importante prestar atención a señales no convencionales como actividad inusual en servicios de correo (EWS/MAPI), tráfico WebSocket saliente desde estaciones con procesos .NET, la creación de directorios con estructura de staging recurrente y comunicaciones interprocesos mediante named pipes o mailslots. Controles como EDR con capacidad de inspección de memoria, registros de Exchange y correlación de logs de terminal son esenciales para detectar la cadena completa desde el dropper (por ejemplo, loaders conocidos) hasta la exfiltración.
Las medidas tácticas recomendadas incluyen fortalecer el control de servicio de correo y APIs expuestas (bloquear o inspeccionar EWS si no es estrictamente necesario), aplicar principios de mínimo privilegio en accesos a buzones y MAPI, y activar políticas de control de aplicaciones y bloqueo de cargas .NET no firmadas en entornos sensibles. La segmentación de red y la inspección HTTPS/WS con proxy corporativo reducen la superficie de comunicación hacia C2 que este tipo de backdoors explotan para camuflarse.
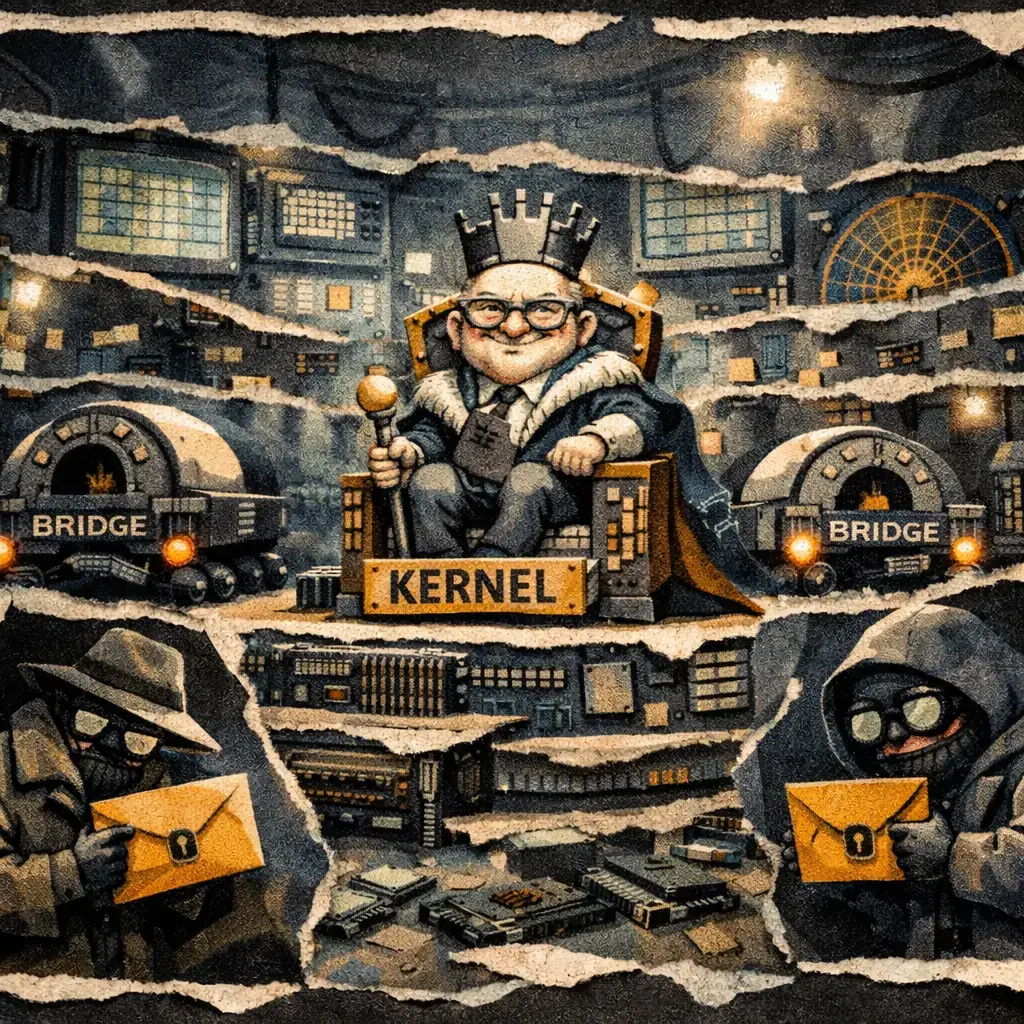
Si se sospecha una intrusión, la respuesta debe priorizar la contención y la recolección forense: aislar los hosts comprometidos, capturar memoria y volcado de procesos para identificar módulos Kernel/Bridge/Worker, conservar el directorio de trabajo para análisis y registros, y revisar logs de Exchange y proxys para trazar posibles C2 vía EWS o WebSockets. Dada la persistencia buscada por estos actores, en muchos casos será necesaria la reconstrucción completa del sistema afectado y la rotación de credenciales con revisión profunda de cuentas privilegiadas.
Además de la respuesta técnica, las organizaciones deben integrar esta amenaza en su inteligencia de riesgo: priorizar la protección y monitoreo de activos asociados a política exterior, defensa y diplomacia, y compartir hallazgos con comunidades de respuesta y autoridades competentes. Fuentes públicas de referencia y guías de mitigación de organismos como Microsoft y la Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. pueden servir de apoyo para actualizar detecciones y playbooks operativos (Microsoft Security Blog, CISA). También es recomendable mapear técnicas observadas contra marcos como MITRE ATT&CK para priorizar coberturas y correlaciones en detección (MITRE ATT&CK).
En resumen, la modernización de Kazuar refleja una tendencia más amplia: los actores con objetivos de espionaje estatal invierten en herramientas que incorporan resiliencia operativa y reducción de la huella desde el diseño. Defenderse exige pasar de búsquedas de indicadores estáticos a estrategias que combine buen registro, detección basada en comportamiento, control de APIs críticas y una respuesta forense y de credenciales rápida y coordinada.

Detienen a ingeniero de OpenAI por grabador oculto en sala de juntas de oficina en San Francisco
Un tribunal de Estados Unidos autorizó esta semana la detención de Abdulrahman Alfozan, un ingeniero que trabajó en OpenAI, tras la imputación del gobierno estadounidense por ha...

Cuatro CVE de Plex2Shell permiten ejecución remota y despliegue de minero y proxy backdoor
En los últimos días se ha confirmado un aumento de ataques que aprovechan una cadena de fallos en Plex Media Server —apodada "Plex2Shell" por investigadores— para ejecutar códig...

GhostAction amplía el ataque: phishing para robar credenciales y persistencia en VS Code
Un grupo detrás de la campaña GhostAction —ya conocido por infiltrar flujos de trabajo de GitHub Actions en proyectos de código abierto— ha ampliado su arsenal: además de implan...

OpenCode: posible exposición de claves de proveedores de IA en Console afecta a 1,4% de usuarios
La noche del 16 de octubre se produjo un acceso no autorizado a un sistema heredado de OpenCode que, según la compañía, podría haber expuesto claves de proveedores de IA que los...

ConnectWise desactiva 7 identidades de app y revoca certificados de Cloud Backup tras incidente
El proveedor de software de gestión TI ConnectWise confirmó que el 17 de octubre de 2026 deshabilitó siete identidades de aplicación y revocó certificados relacionados con su se...

Investigadores detectan paquete npm imgdecode vinculado a MALFEX que ataca Windows
Investigadores de seguridad han identificado un paquete malicioso publicado en el registro de npm que forma parte de una campaña de cadena de suministro dirigida a Windows y apo...

OpenBSD 7.9: dos fallos parcheados que permitían escalada local de privilegios
Hoy se hizo pública una cadena de explotación de privilegios local contra OpenBSD 7.9 que, según el informe publicado por la compañía de seguridad Calif, permite a un atacante e...