
Las imágenes de este artículo han sido generadas con inteligencia artificial. Cómo publicamos
Las llamadas fraudulentas ya no son solo una molestia esporádica: se han convertido en un fenómeno industrializado que afecta a millones de personas. Detrás del timbre hay cada vez con mayor frecuencia redes que funcionan con lógica empresarial: roles definidos, procesos medibles, incentivos económicos y supervisión en tiempo real. Lo que antes era un fraude casero y desorganizado hoy opera como una cadena de valor profesionalizada, donde quienes ponen la voz no necesitan dominar la parte técnica porque se apoyan en datos robados, herramientas y canales de monetización provistos por otros actores.
Los datos públicos y los análisis periodísticos muestran que el impacto económico y emocional es muy real. Informes que recogen cifras oficiales y de investigación señalan pérdidas multimillonarias entre personas mayores y adultos vulnerables; además, el fenómeno de las llamadas automatizadas y el “vishing” ha venido creciendo en los últimos años. Para entender el alcance y la naturaleza del problema conviene mirar tanto las cifras oficiales como las pistas que dejan los mismos delincuentes en foros y canales clandestinos. Un buen punto de partida para el contexto estadístico es el informe anual del FBI/IC3 sobre delitos en internet (IC3 2023) y las guías prácticas del gobierno estadounidense sobre cómo identificar estafas telefónicas publicadas por la FTC (FTC: cómo detectar y evitar estafas telefónicas).
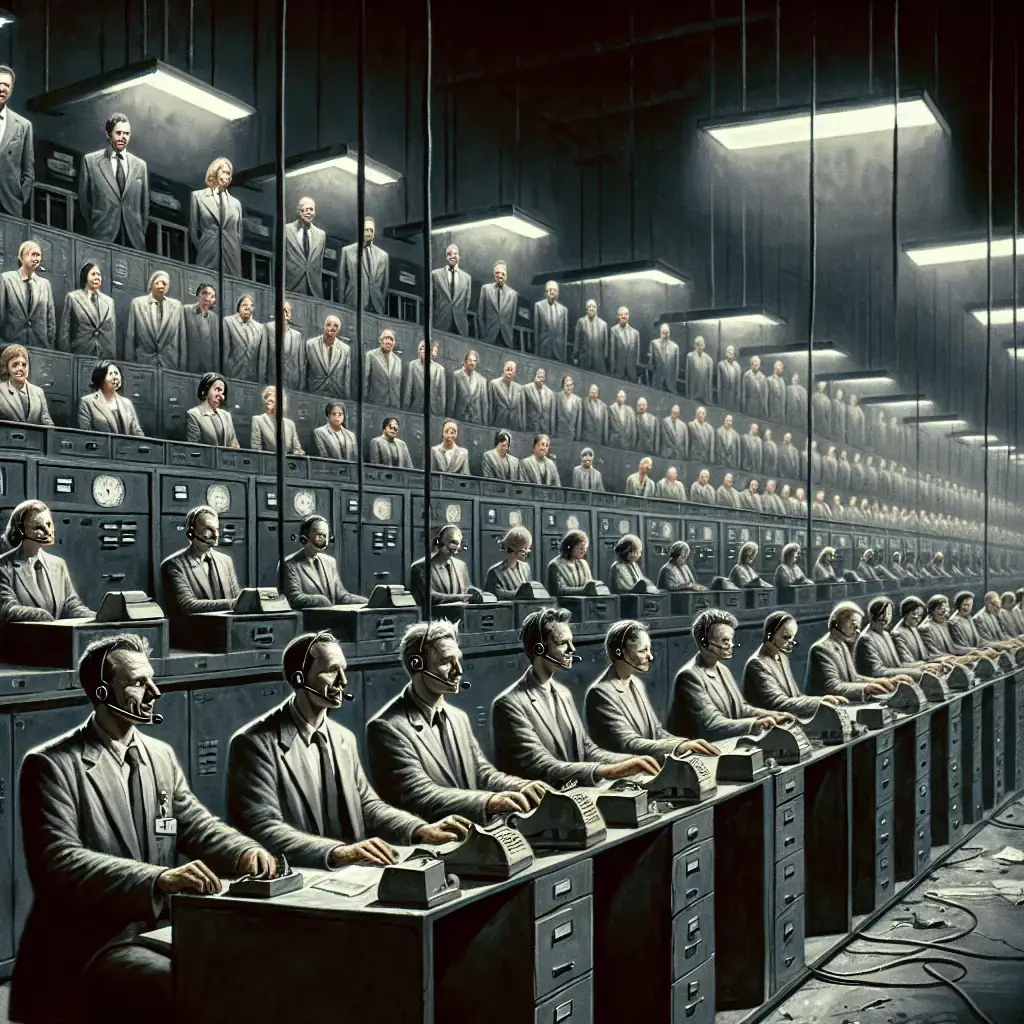
Una de las claves para entender esta industrialización es el concepto de “Caller-as-a-Service”: operadores que venden o subcontratan la parte humana del engaño. En estos ecosistemas cada participante aporta una pieza concreta: quien recopila listas de víctimas y credenciales, quien provee infraestructura de llamadas y números falsos, quien desarrolla kits de phishing o malware, y los equipos de llamadas que se encargan de la interacción con la víctima. La separación de tareas reduce la barrera de entrada y permite que personas sin conocimientos técnicos participen solo con habilidades comunicativas y capacidad de persuasión.
Los anuncios de reclutamiento que circulan en foros clandestinos y canales privados son sorprendentemente precisos: buscan hablantes nativos de ciertos idiomas, piden familiaridad con medidas de seguridad operativa (OPSEC) y valoran experiencia previa en engaños. Incluso aparecen prácticas de supervisión en tiempo real, como la exigencia de permanecer en “screen share” durante las llamadas para que un supervisor pueda verificar el cumplimiento del guion y optimizar resultados. Todo esto nos recuerda más a un centro de llamadas legítimo que a una banda improvisada de estafadores.
La lógica económica también ha avanzado: existen modelos de compensación variados —desde pagos fijos hasta comisiones por éxito o estructuras híbridas— que hacen que el trabajo de “caller” sea comparable en muchos aspectos a cualquier empleo de ventas. En algunos casos el pago se vincula a la concreción del fraude en etapas posteriores (acceso a cuentas, extracción de fondos) y no solo al engaño inicial, lo que evidencia que el proceso fraudulento es un flujo completo que va del contacto al cobro.
El combustible de esta maquinaria son los datos comprometidos. Listas de potenciales víctimas, credenciales filtradas y detalles personales que permiten la personalización del guion circulan en mercados delictivos y canales cerrados. Plataformas de vigilancia del tráfico en el submundo digital alertan que estas fugas y ventas de información alimentan campañas coordinadas y permiten que los atacantes adapten su discurso según la demografía o la situación de la víctima. En esencia: las brechas upstream se traducen rápidamente en estafas downstream.
Para las organizaciones defenderse frente a este modelo requiere pensar en capas: no basta con bloquear números o cerrar uno que otro centro de operaciones. La resiliencia pasa por mejorar la verificación de identidad en los puntos de contacto, desplegar detección de anomalías en el comportamiento de acceso, y fortalecer la protección de los datos que, si se filtran, acabarán en manos de estos servicios. Agencias y expertos en seguridad recomiendan además medidas de prevención y educación del usuario, ya que la interacción humana sigue siendo el vector principal.
En el plano individual, reconocer la mecánica del engaño ayuda a reducir la probabilidad de caer. Los estafadores buscan generar urgencia, pedir información sensible, presionar para que la víctima actúe de inmediato o compartir códigos de verificación. Ante una llamada inesperada que exige acciones rápidas, la decisión más segura suele ser cortar y volver a contactar a la entidad por canales oficiales. La Comisión Federal de Comercio y otras instituciones insisten en que nunca se deben dar contraseñas, códigos de verificación o datos bancarios por teléfono si la llamada no fue solicitada.
Otra defensa eficaz es la adopción de autenticación fuerte. Habilitar la autenticación multifactor (MFA) en cuentas críticas reduce mucho el riesgo de apropiación de accesos aun cuando credenciales básicas se vean comprometidas. Los grandes proveedores y organismos de ciberseguridad publican guías para configurar MFA y mejores prácticas de protección de cuentas; por ejemplo, Microsoft explica cómo funciona y por qué es importante la MFA en entornos corporativos y personales (Microsoft: cómo funciona la MFA).
Además de medidas técnicas y educativas, la colaboración entre empresas, fuerzas de seguridad y organizaciones que monitorean la actividad en el submundo digital es clave para cortar el suministro de datos y detectar campañas antes de que alcancen a las víctimas. Herramientas que rastrean filtraciones, foros y canales cerrados pueden dar señales tempranas sobre reclutamientos, publicaciones de listas de víctimas o anuncios de servicios criminales, lo que permite respuestas proactivas como restablecer credenciales o alertar a usuarios afectados.
La prensa y los informes especializados también sirven para dimensionar el problema y presionar por políticas públicas más efectivas. El aumento de llamadas automáticas y el fraude telefónico han sido objeto de cobertura en medios generalistas y especializados; por ejemplo, investigaciones periodísticas han explicado por qué las robollamadas siguen en alza y cómo evolucionan las tácticas de los estafadores (CBS News sobre el aumento de robocalls). Estos trabajos ayudan a difundir señales de alerta y ejemplos concretos de modus operandi.
No debemos engañarnos: derribar un “caller” individual apenas tiene impacto cuando la economía del fraude está distribuida y modular. Sin embargo, la combinación de detección temprana, protección de credenciales y educación continua de usuarios reduce significativamente la superficie de ataque y la oportunidad para que estas estructuras conviertan el engaño en ganancias. Las organizaciones que entienden que la amenaza es socio-técnica —datos, procesos y personas— pueden anticiparse mejor y mitigar daño.
Al final, la lucha contra estas redes exige tanto herramientas como cultura. Las empresas deben invertir en monitorización de fugas y en controles de acceso robustos; las personas deben desarrollar hábitos sencillos pero efectivos: desconfiar de llamadas no solicitadas, no compartir códigos ni contraseñas, y verificar siempre por canales oficiales. Si combinamos tecnología, cooperación y sentido común, podremos reducir la eficacia de un modelo delictivo que hoy opera con pulso empresarial.
Si quieres profundizar en cómo se organizan estas cadenas de fraude y qué tipos de señales buscar en el entorno digital, puedes consultar recursos técnicos y guías de ciberseguridad, así como reportes especializados que analizan la economía del crimen basado en llamadas. La información pública de organismos como la FTC (FTC) y los informes anuales del FBI/IC3 (IC3) son buenos puntos de partida para mantenerse informado y protegerse mejor.

Florida, Iowa, Montana y Nebraska demandan a TP-Link Systems por seguridad y procedencia de routers
El 6 de octubre, cuatro fiscales generales estatales presentaron demandas contra TP-Link Systems en tribunales estatales de Estados Unidos —sumándose a una querella previa de Te...

FBI y seis países vinculan a Integrity Technology Group con robo de correos de entidades en SE Asia
El 8 de octubre, el FBI y agencias de seis países publicaron una advertencia conjunta que atribuye a una empresa china, Integrity Technology Group, una serie sostenida de intrus...

Campaña con LLM y ARTEX ataca entidades financieras surcoreanas y exfiltra datos
Investigadores de seguridad han documentado una campaña dirigida contra entidades financieras surcoreanas en la que se utilizaron herramientas de ataque impulsadas por modelos d...

Campaña ChainDrop expone tensorlake en npm; versión 0.5.144 retirada
Un paquete de npm llamado tensorlake, un SDK en TypeScript orientado a aplicaciones y servicios de Tensorlake, fue comprometido en una campaña de cadena de suministro vinculada ...

Google denuncia secuestro de DNS: certificados TLS para google.com.gh, google.sl y google.as
Google informó el 6 de octubre que atacantes lograron emitir certificados HTTPS no autorizados para nombres de Google y YouTube después de comprometer registros DNS autoritativo...

Riesgo cibernético en 2026 se desplaza a flujos de trabajo e IA, según Voice of the CISO
Los datos agregados por cinco ediciones del estudio Voice of the CISO —incluyendo los hallazgos más recientes de 2026— dibujan un cambio menos de intensidad que de ubicación del...

Phishing BitB apunta a profesionales de publicidad y administradores de cuentas para robar MFA
Investigadores de seguridad han descrito una campaña de phishing dirigida a profesionales de publicidad y administradores de cuentas que usa una plataforma operada por humanos p...