
Las imágenes de este artículo han sido generadas con inteligencia artificial. Cómo publicamos
La historia fue recogida por medios coreanos como Maeil Kyungjae (MK), que citó además a expertos en análisis on‑chain. El profesor Cho Jae-woo, de la Universidad Hansung en Seúl, resumió la metedura de pata comparándolo con dejar una cartera física abierta en la vía pública y decir en voz alta “tómenla”: la imagen pública de la incautación se convirtió en una invitación a vaciar esos fondos. Tras la difusión, la nota con la frase fue eliminada del comunicado en la web de la NTS, pero ya era demasiado tarde; las claves habían sido copiadas y usadas.
Más allá del error puntual, el caso es un recordatorio brutal sobre la naturaleza de las frases de recuperación: cualquiera que las posea puede recrear una cartera completa en cualquier dispositivo y mover los activos sin necesidad del hardware original, del PIN o de la autorización del propietario anterior. Es la razón por la que en seguridad de criptomonedas se insiste tanto en el concepto de “custodia de la semilla”: no es simplemente una contraseña más, es la llave absoluta.
Para quien tenga una cartera hardware, las recomendaciones de fabricantes y expertos son claras y consistentes: nunca fotografiar la frase mnemónica, no guardarla en notas electrónicas, servicios en la nube, correos o aplicaciones de mensajería y preferir respaldos físicos resistentes (placas de metal, por ejemplo) que soporten fuego o agua. Las guías oficiales del fabricante del dispositivo implicado recogen estos consejos y explican también la opción de añadir una “passphrase” adicional para aumentar la seguridad; puede consultarse más información en la documentación de Ledger en su centro de soporte y en su artículo sobre passphrases aquí.
Además de las prácticas de resguardo físico, hay medidas de seguridad arquitectónicas que mitigan el riesgo de este tipo de pérdidas: carteras multifirma (multisig) en las que varias claves deben firmar una operación, soluciones de custodia profesional para grandes cantidades, y el uso de cuentas con mecanismos de control que retrasen movimientos inusuales para permitir una reacción humana. Herramientas como Gnosis Safe explican cómo funciona la multisig para activos en Ethereum y tokens compatibles.
Desde el punto de vista institucional, la debacle de la NTS plantea preguntas sobre formación y procedimientos. Cuando las fuerzas del orden manejan pruebas digitales que implican llaves privadas, la cadena de custodia debe proteger no solo la integridad de la prueba, sino también la seguridad de los activos que quedan bajo control institucional. Fotografiar evidencias sin una revisión cuidadosa y sin redacción de información sensible es un fallo operativo grave. Las agencias que intervienen activos digitales necesitan protocolos claros, personal formado en criptografía aplicada y revisiones legales y técnicas antes de publicar material al público.
El incidente también ilustra una lección técnica sobre la naturaleza pública y permanente de las blockchains: todas las movimientos quedan registrados en un libro mayor accesible a cualquiera. Eso ayuda en las investigaciones y en la trazabilidad, pero también facilita que el público —y los atacantes— verifiquen operaciones en tiempo real y exploten rápidamente una clave comprometida. Por ello la velocidad de reacción es crítica: si una semilla ha sido expuesta, la recomendación inmediata de los expertos es mover los fondos a una nueva cartera cuyas claves no hayan sido comprometidas, antes de que alguien más lo haga.
No es la primera vez que errores humanos provocan pérdidas en el ecosistema: hay casos en los que usuarios borraron sin querer la única copia de su semilla, otros en que la exposición a través de phishing o malware permitió el vaciado de cuentas, y también incidentes donde instituciones filtraron información sensible. Pero el episodio de Corea del Sur tiene una arista especialmente preocupante porque la filtración provino de una autoridad pública encargada de recuperar activos para el Estado. La transparencia en las operaciones públicas debe compatibilizarse con el cuidado extremo de las pruebas digitales; esa es una prioridad que muchas administraciones todavía están aprendiendo a gestionar.
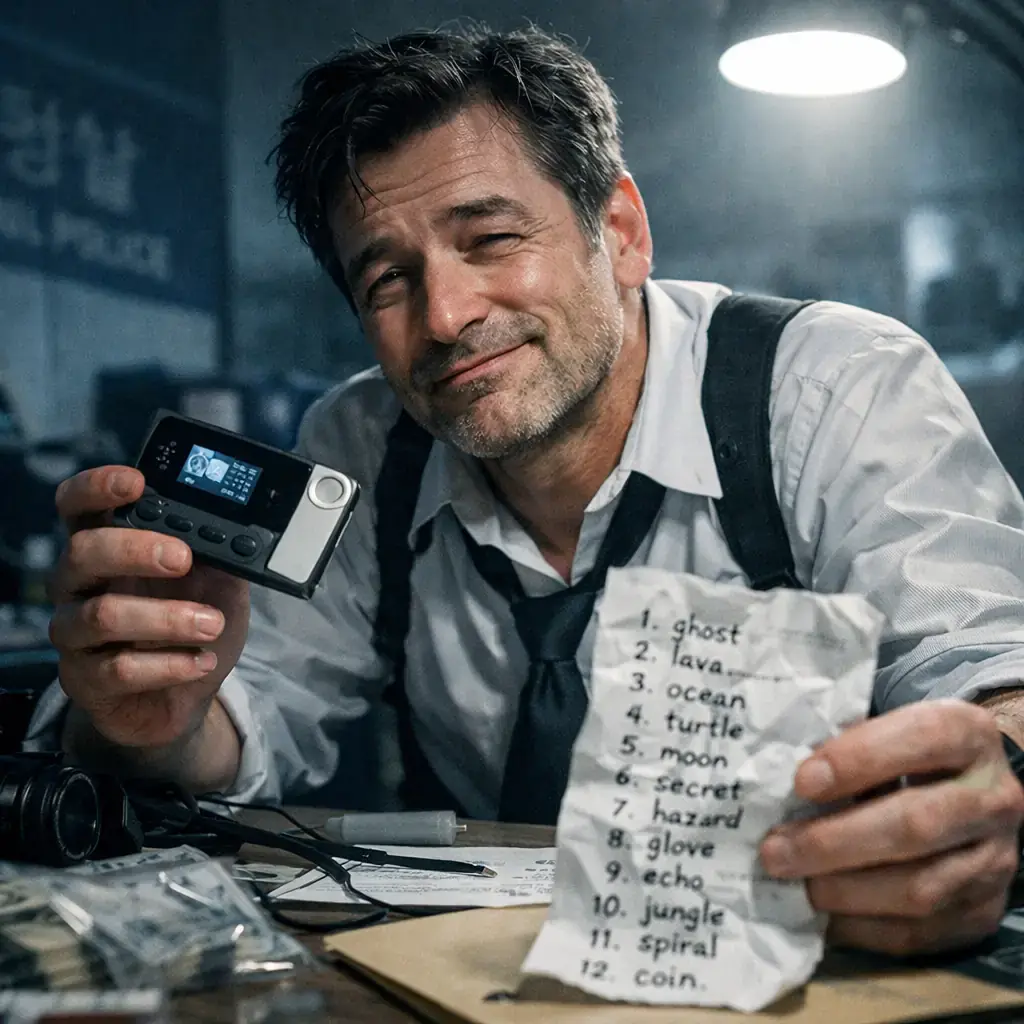
Para usuarios y profesionales del sector, el mensaje es claro: la seguridad en cripto requiere disciplina y medidas proactivas. No basta con confiar en un dispositivo hardware si las frases de recuperación se tratan como cualquier papel; conviene diversificar las estrategias de respaldo, contemplar soluciones de custodia escaladas para grandes saldos y mantener una mentalidad de amenaza constante. Si algo se filtra, actuar con rapidez puede marcar la diferencia entre recuperar el control y perder millones.
La cobertura del caso en prensa y los datos on‑chain siguen siendo la principal vía para entender qué ocurrió y quién pudo beneficiarse de la fuga. Para quien quiera consultar las fuentes citadas, la crónica local está disponible en MK (MK), mientras que el comunicado inicial de la misma NTS fue publicado y posteriormente retirado de su web oficial (sitio de la NTS). La trazabilidad de los movimientos de tokens puede verificarse en exploradores públicos como Etherscan.
En definitiva, el episodio no solo representa una pérdida económica puntual, sino una oportunidad para aprender: las autoridades deben mejorar sus protocolos al tratar activos digitales y la sociedad en general debe comprender que en el mundo cripto la confidencialidad de la frase de recuperación es tan crítica como la custodia física de cualquier tesoro. Ignorar esa regla básica puede costar millones en cuestión de minutos.

Campaña GhostAction compromete cuentas de mantenedores e inserta workflows para exfiltrar secretos
Investigadores de seguridad han vuelto a detectar una campaña masiva de robo de credenciales que explota cuentas de mantenedores de proyectos open source para insertar flujos de...

Florida, Iowa, Montana y Nebraska demandan a TP-Link Systems por seguridad y procedencia de routers
El 6 de octubre, cuatro fiscales generales estatales presentaron demandas contra TP-Link Systems en tribunales estatales de Estados Unidos —sumándose a una querella previa de Te...

FBI y seis países vinculan a Integrity Technology Group con robo de correos de entidades en SE Asia
El 8 de octubre, el FBI y agencias de seis países publicaron una advertencia conjunta que atribuye a una empresa china, Integrity Technology Group, una serie sostenida de intrus...

Campaña con LLM y ARTEX ataca entidades financieras surcoreanas y exfiltra datos
Investigadores de seguridad han documentado una campaña dirigida contra entidades financieras surcoreanas en la que se utilizaron herramientas de ataque impulsadas por modelos d...

Campaña ChainDrop expone tensorlake en npm; versión 0.5.144 retirada
Un paquete de npm llamado tensorlake, un SDK en TypeScript orientado a aplicaciones y servicios de Tensorlake, fue comprometido en una campaña de cadena de suministro vinculada ...

Google denuncia secuestro de DNS: certificados TLS para google.com.gh, google.sl y google.as
Google informó el 6 de octubre que atacantes lograron emitir certificados HTTPS no autorizados para nombres de Google y YouTube después de comprometer registros DNS autoritativo...

Riesgo cibernético en 2026 se desplaza a flujos de trabajo e IA, según Voice of the CISO
Los datos agregados por cinco ediciones del estudio Voice of the CISO —incluyendo los hallazgos más recientes de 2026— dibujan un cambio menos de intensidad que de ubicación del...