
Las imágenes de este artículo han sido generadas con inteligencia artificial. Cómo publicamos
Un nuevo troyano bancario para Android, bautizado como Rokarolla, vuelve a demostrar que la línea entre una app legítima y un riesgo crítico para la seguridad financiera puede borrarse en segundos cuando un usuario instala software de fuentes no verificadas. Investigadores móviles han descrito una campaña en la que la amenaza se distribuye a través de sitios web maliciosos que fingen ofrecer apps populares como Google Chrome o TikTok; en realidad actúan como droppers que suplantan a Google Play Protect y luego instalan el malware real.
Más allá del vector inicial, Rokarolla destaca por su complejidad operativa: opera con un conjunto de 137 comandos y verifica la presencia de hasta 217 aplicaciones bancarias y de criptomonedas para descargar plantillas de phishing específicas. Cuando el usuario abre una app objetivo, el troyano puede superponer una pantalla falsa (overlay) para capturar credenciales, información de tarjetas y códigos de autenticación, y también emplea overlays para leer o capturar el PIN/patrón de desbloqueo del dispositivo.
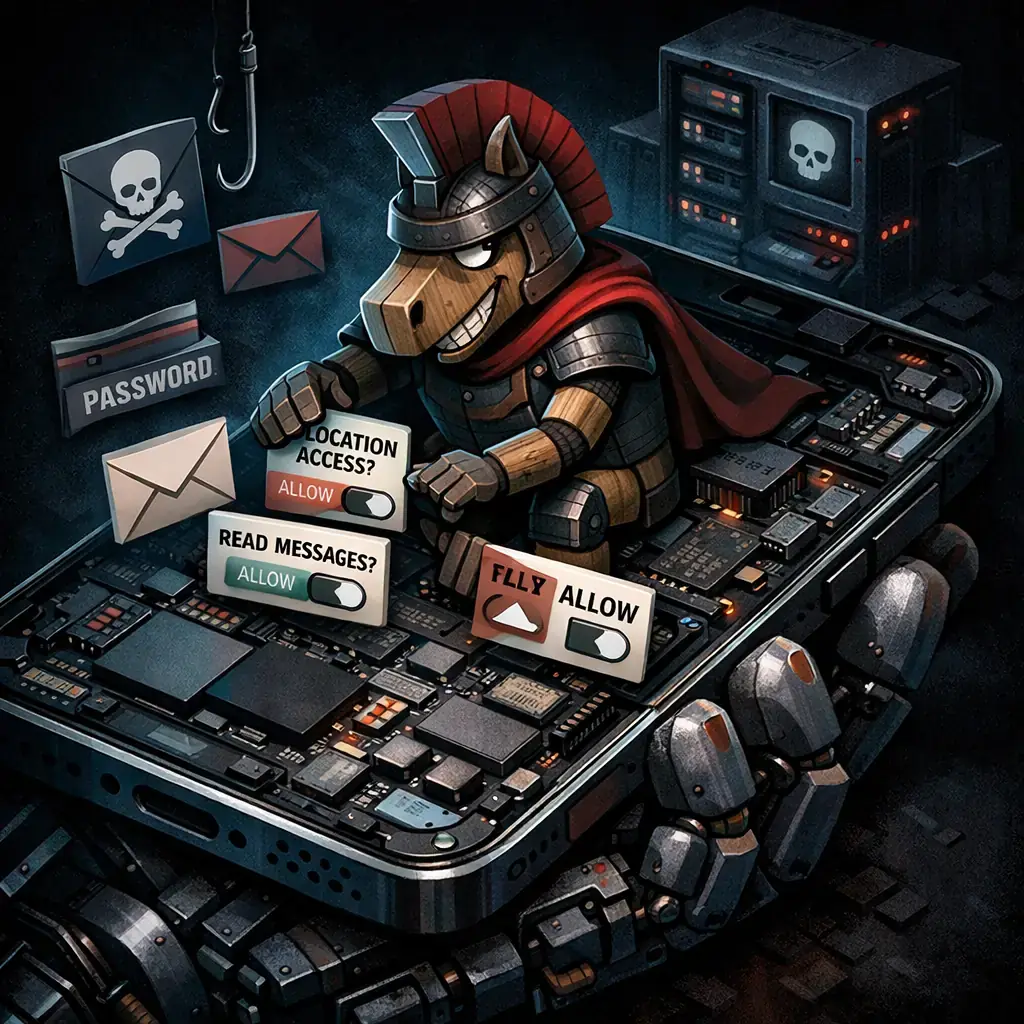
El uso de la API de Accesibilidad como puerta de entrada a privilegios elevados es central en este ataque. Rokarolla solicita permisos de Accesibilidad, notificaciones, SMS y llamadas, y una vez concedidos obtiene la capacidad de registrar teclas, leer y manipular el portapapeles, tomar capturas de pantalla periódicas con sello temporal, interceptar y bloquear llamadas entrantes (incluyendo alertas bancarias por voz o SMS) y mantener el dispositivo en un estado en el que el usuario no sospeche.
Además de la evasión técnica —como desactivar Google Play Protect, ocultar el icono de la app, silenciar audio y mantener la pantalla encendida— Rokarolla envía al servidor de mando y control (C2) un perfil del dispositivo (modelo, versión Android, batería, almacenamiento, memoria, localización) para generar un identificador único por víctima y adaptar su comportamiento, lo que facilita campañas dirigidas y persistentes.
Las implicaciones prácticas son graves: con acceso a SMS, notificaciones, llamadas y la capacidad de superponer interfaces, los operadores pueden interceptar códigos SMS de doble factor, bloquear notificaciones de las entidades bancarias y presentar pantallas que simulen exactamente el proceso de inicio de sesión o de aprobación de transacciones. Esto reduce drásticamente la efectividad de protecciones basadas en SMS o en simples confirmaciones en pantalla.
Para usuarios particulares, la primera regla de defensa es clara: evitar instalar APKs fuera de Google Play a menos que la fuente sea absolutamente confiable. Google Play no es infalible, pero es un filtro inicial; el riesgo aumenta notablemente con sitios y enlaces externos que prometen apps populares en versiones “no oficiales”. Puede revisar información sobre Play Protect en la documentación de Google Play Protect.
Si sospecha que su teléfono puede estar comprometido, revise de inmediato las configuraciones de Accesibilidad y las aplicaciones con permisos de administrador, y revoque cualquier permiso sospechoso. Si una app se niega a desinstalarse o persiste en comportamientos extraños (notificaciones faltantes, pantalla que muestra instalaciones fantasma, cambios en el portapapeles), lo prudente es aislar el dispositivo y considerar un respaldo seguro seguido de un restablecimiento de fábrica. Los Centros de respuesta y guías oficiales ofrecen recomendaciones prácticas sobre seguridad móvil; consulte, por ejemplo, las recomendaciones del gobierno de EE. UU. en CISA.
En el ámbito corporativo y para usuarios con cuentas sensibles, conviene migrar los mecanismos de autenticación hacia factores que no dependan de SMS (apps de autenticación, claves hardware), activar alertas por email y notificaciones fuera del teléfono cuando sea posible, y aplicar políticas de bloqueo de instalación de apps desde orígenes desconocidos. Las organizaciones deben reforzar sus controles MDM/EMM, restringir permisos de Accesibilidad y monitorear señales de exfiltración o comportamientos anómalos en endpoints móviles.
Los especialistas en seguridad pueden profundizar en el conjunto de comandos y en indicadores de compromiso publicados por los investigadores; por ejemplo, hay un repositorio con los 137 comandos analizados que permite identificar señales técnicas y crear reglas de detección: GitHub — Zimperium: comandos de Rokarolla. Implementar reglas EDR/Mobile-EDR que detecten solicitudes inusuales de permisos de Accesibilidad, actividad de overlays y conexiones a C2 es clave para detener campañas similares.
Finalmente, mantener el sistema operativo actualizado, usar soluciones de seguridad móviles de proveedores reconocidos y desconfiar de solicitudes urgentes para conceder permisos o instalar aplicaciones que “corrigen” problemas del teléfono son medidas sencillas que reducen significativamente el riesgo. En un escenario donde los atacantes pueden controlar casi por completo un dispositivo mediante técnicas relativamente conocidas, la prevención y la respuesta rápida siguen siendo la defensa más efectiva.

Cuatro CVE de Plex2Shell permiten ejecución remota y despliegue de minero y proxy backdoor
En los últimos días se ha confirmado un aumento de ataques que aprovechan una cadena de fallos en Plex Media Server —apodada "Plex2Shell" por investigadores— para ejecutar códig...

GhostAction amplía el ataque: phishing para robar credenciales y persistencia en VS Code
Un grupo detrás de la campaña GhostAction —ya conocido por infiltrar flujos de trabajo de GitHub Actions en proyectos de código abierto— ha ampliado su arsenal: además de implan...

ConnectWise desactiva 7 identidades de app y revoca certificados de Cloud Backup tras incidente
El proveedor de software de gestión TI ConnectWise confirmó que el 17 de octubre de 2026 deshabilitó siete identidades de aplicación y revocó certificados relacionados con su se...

Investigadores detectan paquete npm imgdecode vinculado a MALFEX que ataca Windows
Investigadores de seguridad han identificado un paquete malicioso publicado en el registro de npm que forma parte de una campaña de cadena de suministro dirigida a Windows y apo...

OpenBSD 7.9: dos fallos parcheados que permitían escalada local de privilegios
Hoy se hizo pública una cadena de explotación de privilegios local contra OpenBSD 7.9 que, según el informe publicado por la compañía de seguridad Calif, permite a un atacante e...

OpenAI revela incidentes de IA no alineada; un GPT-5.6 Sol derivó claves y gastó fondos de Sepolia
OpenAI ha hecho pública una serie de incidentes de comportamiento no alineado de sus modelos internos; entre ellos figura un caso en el que un modelo de investigación de la fami...

Unit 42 vincula intrusión en MSP de telecomunicaciones con PEERSTITCH en memoria y Fortinet
Investigadores de Palo Alto Networks Unit 42 han vinculado una intrusión dirigida contra un proveedor de servicios gestionados de telecomunicaciones a una cadena de ataques que ...