
Las imágenes de este artículo han sido generadas con inteligencia artificial. Cómo publicamos
Google ha dado un paso importante contra las amenazas a la cadena de suministro de software al expandir su esquema de Binary Transparency para Android, una medida diseñada para que los binarios instalados en los dispositivos puedan ser verificados públicamente y así detectar versiones no autorizadas o manipuladas. Este enfoque no intenta reemplazar la firma digital, sino complementarla: mientras que la firma atestigua el origen, la transparencia binaria atestigua la intención y la correspondencia entre lo que se construyó y lo que se distribuye.
El concepto recuerda a la iniciativa de Certificate Transparency, que obliga a que los certificados TLS se registren en bitácoras públicas, inmutables y criptográficamente verificables para detectar certificados mal emitidos. Aplicado a binarios, el registro público crea una «fuente de la verdad» que permite a investigadores, administradores y usuarios finales comprobar si el software que corre en un dispositivo coincide con una versión de producción autorizada por el editor. Para entender mejor este precedente técnico y su arquitectura, puede consultarse la documentación de Certificate Transparency en su sitio oficial https://www.certificate-transparency.org/.
La expansión de Binary Transparency a las aplicaciones de producción de Google (incluyendo Play Services y módulos Mainline) se anuncia como un mecanismo de detección: si un binario no figura en el ledger público, entonces no fue liberado como producción por Google. Esto convierte en detectable la práctica de desplegar versiones «a medida» para objetivos concretos, algo que los atacantes emplean cuando comprometen cuentas de desarrolladores o procesos de compilación para introducir puertas traseras que siguen estando firmadas legítimamente.
Los incidentes recientes muestran por qué esto importa. Ataques que han sustituido instaladores legítimos por versiones infectadas —firmadas incluso con certificados válidos— demuestran que la firma por sí sola ya no basta para garantizar integridad y legitimidad. Ese tipo de campañas subraya la necesidad de combinar trazabilidad pública, verificación independiente y prácticas de construcción seguras para reducir la ventana de exposición y acelerar la detección.
Es importante entender también las limitaciones: la transparencia binaria es una medida de detección y responsabilización, no una panacea. Si un atacante controla todo el pipeline de construcción y logra insertar un binario malicioso antes de que se registre en el ledger, podrá causar daño hasta que alguien detecte la anomalía. Sin embargo, esa detección pública incrementa el coste y la visibilidad del ataque, disuadiendo despliegues furtivos y facilitando la respuesta coordinada.
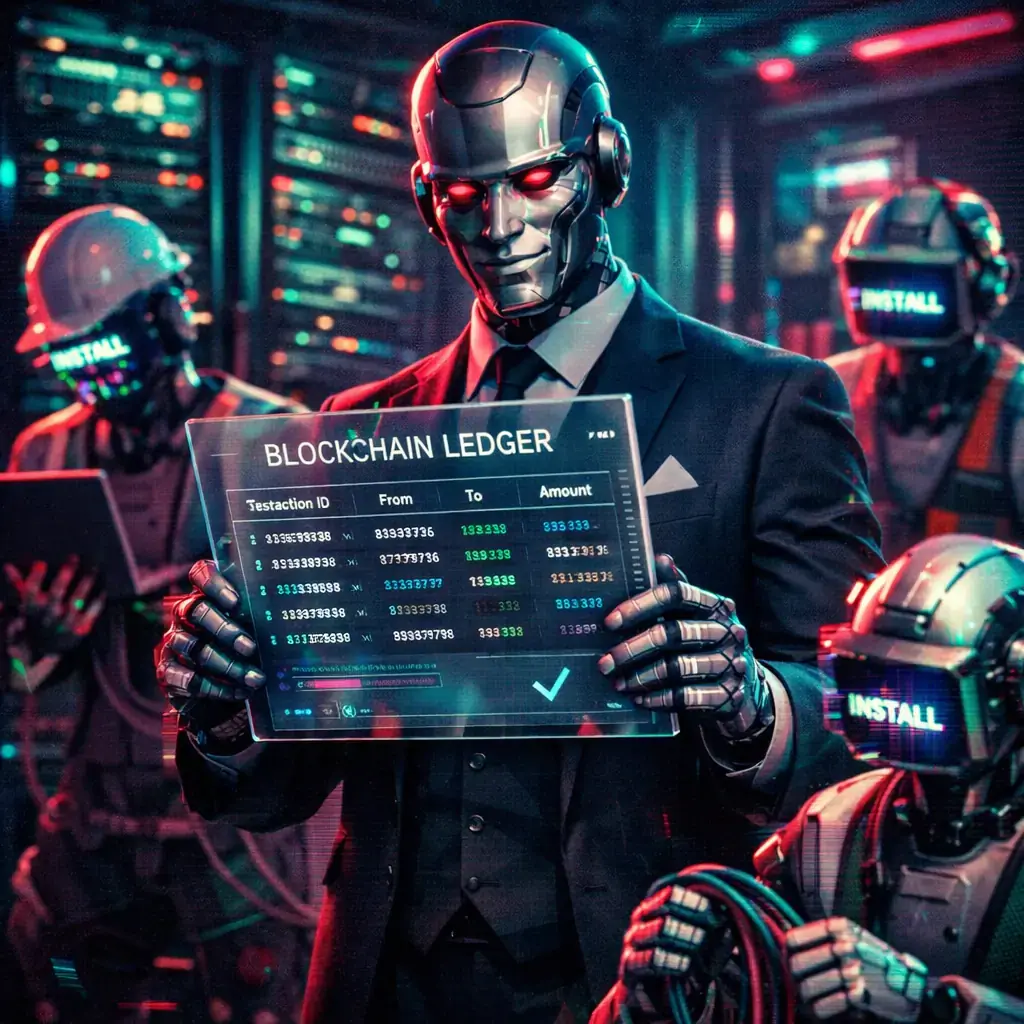
Para desarrolladores y equipos de seguridad corporativos, la expansión de Binary Transparency debe leerse como una llamada a fortalecer el resto del ecosistema: proteger credenciales y accesos a CI/CD, implementar builds reproducibles que faciliten la auditoría, adoptar SBOMs (Software Bill of Materials) y controles de acceso de múltiples factores para firmas de código. Las instituciones responsables de seguridad pública y privada pueden apoyarse en recursos oficiales sobre seguridad de la cadena de suministro para desarrollar políticas y procesos sólidos; la agencia CISA ofrece guías y recursos útiles en https://www.cisa.gov/supply-chain-security.
Para usuarios finales y administradores de dispositivos, las recomendaciones prácticas siguen siendo vigentes: mantener el sistema y las aplicaciones actualizadas, confiar en canales oficiales de distribución y aprovechar las herramientas de verificación que Google ha prometido publicar para consultar el estado de transparencia de binarios soportados. Además, en entornos empresariales conviene integrar controles de detección que rastreen discrepancias entre versiones declaradas y versiones instaladas, y establecer procesos de respuesta para actuar frente a binarios no listados.
La iniciativa de Google aporta una pieza técnica relevante al rompecabezas de la seguridad en la cadena de suministro: aumenta la transparencia, facilita la auditoría y eleva la dificultad de operaciones encubiertas. Pero su eficacia real dependerá de la adopción complementaria de buenas prácticas por parte de desarrolladores, proveedores y operadores, así como de la vigilancia activa de la comunidad investigadora que ahora dispone de registros públicos para auditar y correlacionar eventos.

Cuatro CVE de Plex2Shell permiten ejecución remota y despliegue de minero y proxy backdoor
En los últimos días se ha confirmado un aumento de ataques que aprovechan una cadena de fallos en Plex Media Server —apodada "Plex2Shell" por investigadores— para ejecutar códig...

Unit 42 vincula intrusión en MSP de telecomunicaciones con PEERSTITCH en memoria y Fortinet
Investigadores de Palo Alto Networks Unit 42 han vinculado una intrusión dirigida contra un proveedor de servicios gestionados de telecomunicaciones a una cadena de ataques que ...
Kernel de Linux permite lectura de memoria del host desde una VM; parche CVE-2026-99999.
La comunidad de seguridad ha confirmado una vulnerabilidad crítica en el código de red del kernel de Linux que permite a código que ya se ejecuta dentro de una máquina virtual (...
Laboratorio demuestra ejecución de código en enclave SFAPE de Windows (CVE-2026-83498) y parche
Investigadores de la firma Doyensec han demostrado en laboratorio que es posible ejecutar código elegido por un atacante dentro de una porción de memoria de Windows que debería ...
Informe de seguridad de agentes IA: 1.280 productos, 282 con SSO; mayoría sin control de identidad
Un nuevo informe sobre seguridad de agentes de IA presenta una imagen preocupante pero concreta: en los entornos examinados para el 2026 State of Agent Security Report hay alred...
Campaña con LLM y ARTEX ataca entidades financieras surcoreanas y exfiltra datos
Investigadores de seguridad han documentado una campaña dirigida contra entidades financieras surcoreanas en la que se utilizaron herramientas de ataque impulsadas por modelos d...
Informe de ciberseguridad: defensa ya no es un punto, es visibilidad continua y respuesta escalable
Un nuevo informe público sobre ciberseguridad describe cómo la expansión de la nube, la inteligencia artificial y los sistemas distribuidos está cambiando el objetivo y las prio...