
Les images de cet article ont été générées par intelligence artificielle. Notre méthode de publication
Un échec critique dans le plugin premium WP Maps Pro pour WordPress a commencé à être exploité dans la nature et permet aux attaquants de créer des comptes administrateurs sans authentification, ce qui transforme les sites avec les anciennes versions du plugin en cibles de haute valeur. Vulnérabilité, enregistrée comme CVE-2026-8732, affecte les versions jusqu'à 6.1.0 et a été signalé par le chercheur David Brown; le fabricant a publié le patch dans la version 6.1.1 le 20 mai.
Le problème technique réside dans une fonctionnalité « d'accès temporaire » conçue pour le support technique à distance : une route AJAX qui devait autoriser des applications est basée uniquement sur un nonce exposé à l'avant JavaScript. Comme ce contrôle peut être joué par n'importe quel client, un attaquant peut envoyer une requête conçue pour créer un utilisateur avec un rôle d'administrateur, générer une URL de connexion "magique" et la recevoir sur un serveur distant. Lorsque vous visitez cette URL, l'attaquant entre automatiquement avec des privilèges administratifs sans mot de passe ou vérification supplémentaire.
Ce vecteur est dangereux en raison de sa simplicité et de l'impact qu'il a : un administrateur web créé ex nihilo permet d'insérer des portes arrière persistantes, de télécharger des shells web, d'installer des plugins malveillants, de voler des données, de modifier du contenu ou de pivoter vers d'autres systèmes connectés. Defiant (Wordfence) a documenté que des milliers de tentatives d'exploitation ont déjà été bloquées en quelques heures, signe clair que les attaquants scannent et exploitent activement des sites.
Si vous gérez un site WordPress, la première action la plus urgente est de vérifier la version du plugin WP Maps Pro et de la mettre à jour immédiatement à 6.1.1 ou plus. Si vous ne pouvez pas appliquer le patch en toute sécurité dans la fenêtre immédiate, désactiver et supprimer le plugin jusqu'à ce que vous puissiez installer la version corrigée : le risque de quitter le plugin actif est très élevé. Vous pouvez lire l'analyse technique et le moment de l'incident dans le rapport public Wordfence dans ce lien: Wordfence: analyse de vulnérabilité dans WP Maps Pro.
En plus de mettre à jour ou de désactiver le plugin, effectuez une recherche médico-légale rapide dans votre installation. Vérifiez la liste des utilisateurs à la recherche de comptes récemment créés ou d'adresses de courriel suspectes (par exemple, toute apparence de support @ flippercode.com), consultez la table wp _ usermeta pour trouver des clés inhabituelles qui peuvent contenir des liens de connexion "magiques", et vérifiez les journaux d'accès web pour les requêtes POST aux paramètres du plugin AJAX. Si vous détectez des comptes administratifs non autorisés, coupez-les et vérifiez les répertoires pour les fichiers nouvellement téléchargés ou modifiés qui peuvent être des portes arrière.
Il ne suffit pas de supprimer un utilisateur malveillant : il est commis si la vulnérabilité a été exploitée. Restaurer à partir d'une sauvegarde pré-intrusion propre si disponible, change tous les administrateurs critiques et les mots de passe utilisateurs, les clés API cassées et les identifiants de service intégrés, et met à jour les clés WordPress et les sels. Il exécute également un scan avec des outils de sécurité (p. ex. Wordfence ou Sucuri) pour détecter les shells web et les modifications persistantes.
Pour les équipes qui gèrent plusieurs sites ou ne peuvent pas arrêter les services, implémentez une atténuation temporaire : bloquez les itinéraires du plugin AJAX au niveau WAF, limitez l'accès au répertoire du plugin IP (le cas échéant) et surveillez les tentatives de création d'utilisateurs avec des alertes automatiques. Veuillez noter que ces mesures sont palliatives et aucune ne remplace la mise à jour du plugin.
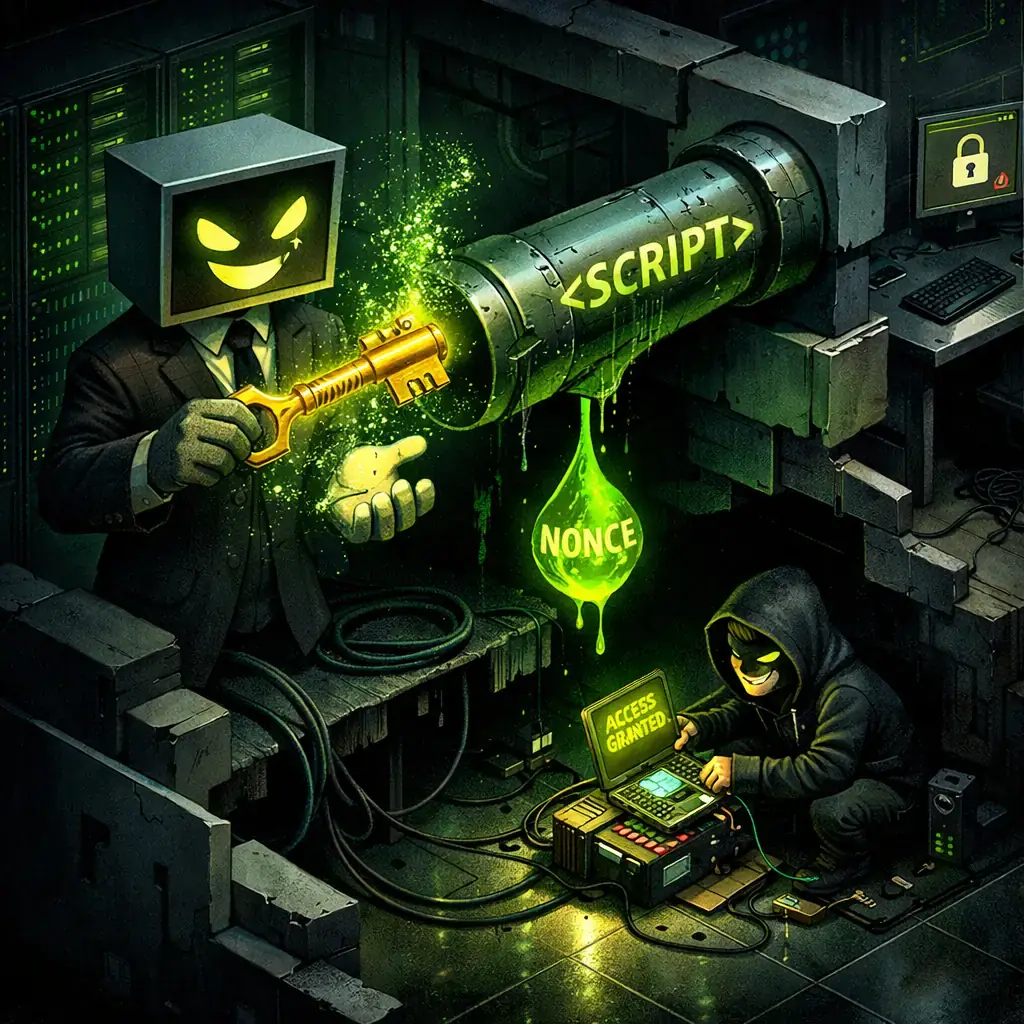
Au-delà de la réponse immédiate, cet incident illustre une leçon de sécurité récurrente : les contrôles d'autorisation doivent être effectués sur le serveur, pas en public JavaScript. Les fonctions de support à distance devraient utiliser des jetons signés sur le serveur, des contrôles de source plus robustes, enregistrer et limiter l'utilisation de l'accès temporaire pour éviter les abus. Les greffons doivent concevoir le support à distance avec le principe du privilège minimum et avec une échéance courte et vérifiable.
Si vous souhaitez consulter le dossier public de la CVE pour plus de détails techniques et d'état, la base de données NVD contient l'entrée correspondante: NVD - CVE-2026-8732. Rester informé et agir rapidement reste la meilleure défense : patching, ouïe et surveillance.
Enfin, il rappelle que les attaquants vont réutiliser des techniques similaires dans d'autres plugins qui exposent la logique ou l'administration de support depuis le front; il adopte des politiques de mise à jour régulières, des tests d'intégrité des fichiers et une stratégie de sauvegarde éprouvée pour réduire l'impact des futures intrusions.

Le FBI et six pays relient Integrity Technology Group à l'entité postvol en Asie du Sud-Est
Le 8 octobre, le FBI et les agences de six pays ont émis un avertissement conjoint qui assigne à une société chinoise, Integrity Technology Group, une série soutenue d'intrusion...

Campagne avec LLM et ARTEX attaque les données des institutions financières sud-coréennes et des exfiltres
Les chercheurs en matière de sécurité ont documenté une campagne dirigée contre les institutions financières sud-coréennes en utilisant des outils d'attaque de langue pour autom...

La campagne ChainDrop expose le tensorlake en npm; version 0.5.144 retrait
Un paquet de npm appelé tensorlake, un SDK dans TypeScript orienté vers les applications et les services de Tensorlake, a été engagé dans une campagne de chaîne d'approvisionnem...

Rapports Google DNS kidnapping: certificats TLS pour google.com.gh, google.sl et google. comme
Google a rapporté le 6 octobre que les attaquants ont réussi à délivrer des certificats HTTPS non autorisés pour les noms de Google et YouTube après avoir compromis les enregist...

Le cyberrisque en 2026 passe aux workflows et à l'IA, selon Voice of the CISO
Les données ajoutées par cinq éditions de l'étude Voice of the CISO - y compris les résultats les plus récents de 2026 - tirent un changement moins intense que l'emplacement du ...

Phishing BitB pointe aux professionnels de la publicité et aux gestionnaires de comptes pour voler MFA
Les chercheurs en sécurité ont décrit une campagne d'hameçonnage pour les professionnels de la publicité et les gestionnaires de comptes qui utilise une plate-forme humaine pour...

LibreOffice / OpenOffice Calc permet l'exécution de sources distantes lors de l'ouverture de l'ODB / JDBC
Les chercheurs ont montré qu'un tableur malveillant peut forcer LibreOffice et Apache OpenOffice à exécuter le code contrôlé par un attaquant au moment de l'ouverture du fichier...