
Les images de cet article ont été générées par intelligence artificielle. Notre méthode de publication
Un groupe hacktiviste aligné avec la Biélorussie est resté dans le réseau d'une organisation de santé russe près de deux ans avant d'être découvert, selon un rapport technique publié par la société russe de cybersécurité solaire. L'activité est attribuée à un groupe appelé Partisan Zmiy o CyberPartisans, un acteur actif au moins depuis 2020 qui avait déjà utilisé une porte arrière appelée Vasilek et des outils tels que DNSCat2 dans les intrusions précédentes.
faits confirmés: Solar identifie une intrusion prolongée détectée en décembre 2025 par une filiale de Rostelecom, bien que des preuves médico-légales indiquent des engagements datant du début de 2024. L'attaquant a installé une persistance conçue pour apparaître légitime dans le répertoire VMware Tools, remplaçant ou plantant des binaires sur une route fiable et non surveillée. La pièce en charge de la persistance - un service décrit comme "vmauad" qui lance "C:\ Program Files\ VMware\ VMware Tools\ authd.exe" - démarre un tunnel GOST sur un horaire hebdomadaire fixe et exécute la version 1.5.8 de la porte arrière de Vasilek après avoir commencé le service. Vasilek peut voler des informations informatiques, exécuter des commandes, transférer des fichiers, prendre des captures d'écran, enregistrer de la presse, soulever des privilèges à travers des runes et simuler l'interaction utilisateur (nouvelle commande « déplacer _ curseur »). Solar documente également les techniques de camouflage constantes: modification des marques de temps, rotation des fichiers sur des itinéraires répétés, patrimoine proxy système et lancements programmés pour réduire les signes d'activité immédiate.
Aspects techniques et modus operandi: les attaquants ont profité de la confiance opérationnelle qui existe autour de VMware Tools. Ce dossier est généralement traité comme "santa" par les administrateurs (fichiers légitimes signés, mises à jour hors des contrôles stricts), ce qui rend plus facile de placer DLL ou exécutables malveillants qui passent inaperçus dans les inspections de surface. En plus de la porte arrière, l'historique des groupes montre l'utilisation de DNSCat2 et d'installateurs qui déploient des logiciels légitimes (p. ex. FortiClient) avec des composants malveillants, une technique qui facilite l'élimination des contrôles et le maintien de la télémétrie "normale" dans les paramètres; DNSCat2 est un projet ouvert connu qui facilite les canaux C2 par DNS (voir la mise en œuvre en GitHub - dnscat2). La présence d'un tunnel GOST et de temps de communication fixes indique un effort pour maintenir l'accès à distance stable même lorsque le canal principal (Telegram) est bloqué en Russie, ce qui a causé l'instabilité du C2 lors des incidents précédents.
À qui elle touche et pourquoi elle compte : l'entité touchée était un fournisseur de soins de santé doté d'une infrastructure étendue et d'une confiance bilatérale avec plusieurs établissements médicaux. Cela transforme l'accès durable en risque pour l'intelligence, vol massif de données de santé et attaques de chaîne de confiance(pivot vers des systèmes tiers utilisant la relation). S'il avait été décidé d'activer des outils destructifs que le groupe avait déjà utilisés (p. ex. un essuie-glaces appelé Pryanik et un nettoyeur Evlx), l'impact aurait pu atteindre l'indisponibilité des systèmes cliniques et effacer les dossiers, avec des conséquences directes pour les soins aux patients. Dans cet incident particulier, Solar signale qu'il n'y a pas eu d'activité destructrice pendant la réserve d'accès, ce qui suggère un intérêt pour l'espionnage ou la préparation aux opérations futures.
Différences dans les campagnes précédentes : Cyber Partisans a déployé dans le passé des installations à double usage (installateur légitime + DNSCat2) et a mené des attaques destructrices. Ici, cependant, il est observé un séjour prolongé sans destruction, qui est un écart tactique : la valeur de l'accès persistant à un vaste réseau de santé a probablement motivé la collecte prioritaire et les mouvements latéraux sur l'activation immédiate des essuie-glaces.
Informations encore incertaines ou estimées: le chemin d'entrée initial exact n'a pas été publiquement confirmé; Solar n'a pas identifié le nom de l'organisation attaquée. L'attribution géopolitique (alignement avec le Belarus) et les intentions définitives - bien que plausibles selon l'infrastructure concernée - sont des estimations basées sur des indicateurs, des tactiques historiques et des objectifs observés, et non des preuves irréfutables de l'objectif final de l'opération.
Conséquences pratiques : une exposition prolongée d'un réseau de santé peut entraîner l'exfiltration de dossiers médicaux, l'obtention de titres d'accès et de matériel pour les futures attaques de remplacement contre des organisations partenaires. En outre, l'utilisation de routes légitimes (installateurs officiels, répertoires VMware) complique la détection et peut permettre aux attaquants de rentrer même après un nettoyage partiel.
Recommandations spécifiques pour les responsables des TI et des IR (confirmées par les pratiques d'intervention en cas d'incident): isoler immédiatement systèmes suspects et préserver les images médico-légales; effectuer un balayage spécifique sur les routes VMware Outils dans les machines physiques et virtuelles à la recherche de fichiers inhabituels (authd.exe non signé ou vmtools.dll remplacé); tâches d'audit / services programmés pour les activités hors-planche (par exemple, exécutions hebdomadaires de tunnels GOST); examiner les journaux d'événements conservés et rechercher des signaux d'amorçage ou de nettoyage des journaux; faire pivoter les pouvoirs privilégiés et forcer MFA dans l'accès administratif; et vérifier la présence d'utilitaires tels que DNSCat2 ou l'utilisation d'installateurs qui emballent FortiClient avec des composants non signés (FortiClient : Fortinet - FortiClient).
Mesures techniques supplémentaires: Une surveillance rigoureuse des itinéraires du logiciel de gestion (sans supposer que les répertoires VMware sont propres), l'application de listes blanches d'applications binaires critiques et de signatures, la détection de comportement de déploiement pour le keylogging et la capture d'écran, et l'utilisation d'EDR pour détecter les remplacements des services DLL et imposteur. Au niveau de l'organisation, limiter les relations de confiance et l'accès interinstitutions par défaut, appliquer des ententes de segmentation et examiner les ententes d'intégrité avec des tiers.
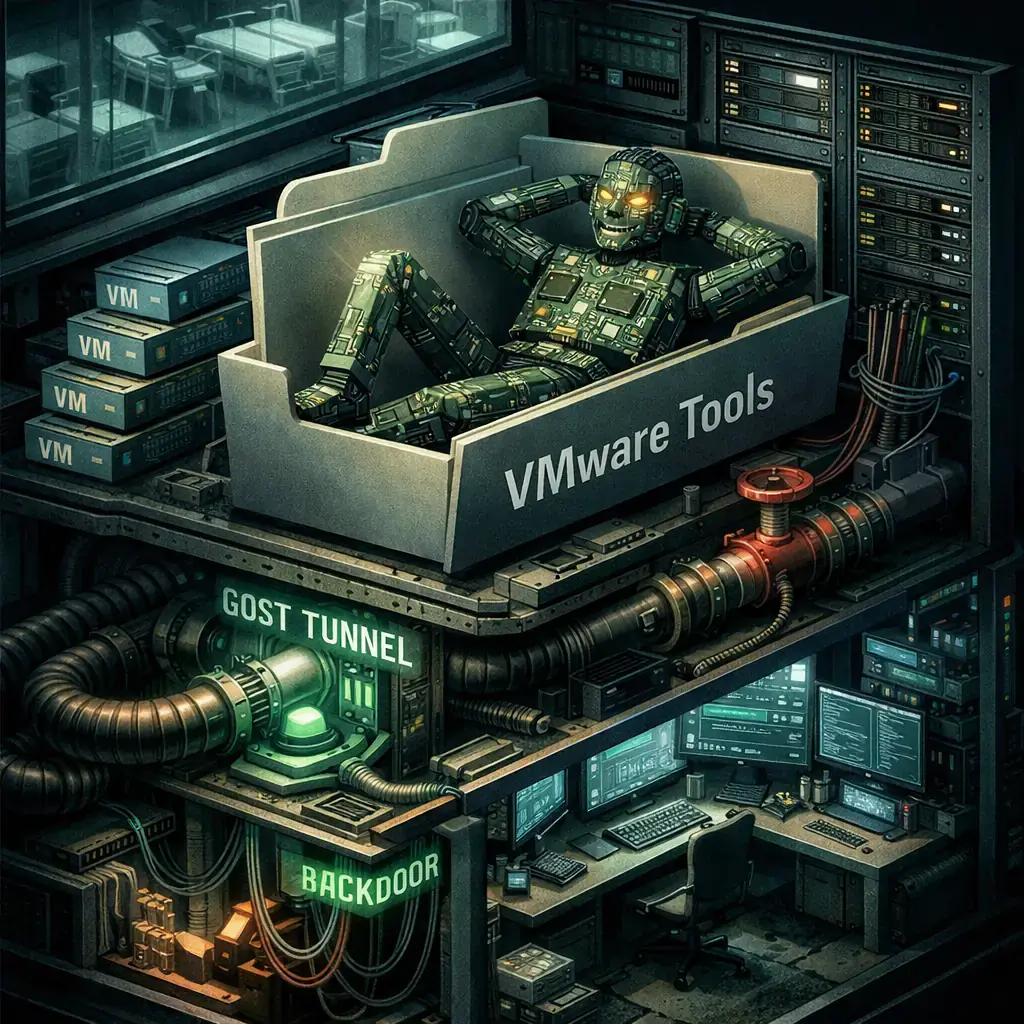
Précautions pour les utilisateurs finaux et les professionnels de la santé : n'ouvrez pas les pièces jointes JavaScript ou les macros de courrier inattendues, vérifiez les envois et les canaux de validation, gardez les sauvegardes hors de la ligne et testés, et signaler immédiatement les anomalies dans l'équipement clinique. Solar a également lié, dans la même diffusion, des campagnes d'hameçonnage qui distribuent une nouvelle famille de chevaux de Troie appelés HypeAgent qui volent des cookies et des identifiants et peuvent ouvrir VNC / RDP cachés, de sorte que la prudence contre les pièces jointes "faux" avec factures ou commandes est clé.
Contexte ouvert et ressources : cet incident s'inscrit dans une tendance où les acteurs qui ont déjà mené des attaques destructrices choisissent parfois des opérations à long terme pour obtenir des renseignements et accéder à des tiers. Pour comprendre les outils mentionnés dans les conclusions techniques, voir la mise en œuvre publique du tunnel DNS DNScat2 à GitHub ( dnscat2) et la documentation des solutions finales telles que FortiClient ( FortiClient).
Bref, la nouveauté n'est pas seulement l'outil : c'est la stratégie. La capacité du groupe à rester près de deux ans dans un vaste réseau de santé non détoné et destructeur montre que le plus grand danger peut être la collecte à long terme d'informations et la préparation d'opérations contre des tiers fiables. Les organismes qui maintiennent la confiance devraient prioriser la détection sur les voies d'inspection traditionnellement « immunisées » et présumer qu'un engagement a pu se produire bien avant la découverte.
Google ajoute Protection Chrome contre ClickFix: détecte les commandes copiées dans le presse-papiers et avertit
Google a annoncé Mardi qu'il intégrera de nouvelles défenses dans Chrome pour atténuer une technique d'ingénierie sociale connue comme Cliquez surFix, dans lequel les attaquants...
Huit certificats eMudhra emSign intermédiaires engagés; les navigateurs les bloquent
Le 20 octobre, les principaux programmes de racines de navigateur ont confirmé que les clés privées associées à huit certificats intermédiaires émis par eMudhra (marque emSign) ...
L'attaque avec des agents de l'IA orchestrés par un attaquant chinois expose les panneaux et les lettres de créances de Cairn
Un ensemble d'agents de renseignement artificiel autonomes a été dirigé par un attaquant de langue chinoise contre des magasins d'entreprises et des sites Web, et un enquêteur d...

Ingénieur OpenAI arrêté par enregistreur caché dans la salle de bureau de San Francisco
Un tribunal des États-Unis a autorisé cette semaine l'arrestation d'Abdulrahman Alfozan, un ingénieur qui travaillait à OpenAI, suite aux accusations du gouvernement américain p...

Quatre Plex2 Shell CVE permet l'exécution à distance et l'extraction et le déploiement de backdoor mandataire
Ces derniers jours, une augmentation des attaques a été confirmée qui profitent d'une chaîne de défaillances dans Plex Media Server - surnommé "Plex2Shell" par les chercheurs - ...

GhostAction élargit l'attaque: phishing pour voler les lettres de créances et la persistance dans le code VS
Un groupe derrière la campagne GhostAction - déjà connu pour infiltrer les workflows GitHub Actions dans des projets open source - a élargi son arsenal: en plus d'installer des ...