
Les images de cet article ont été générées par intelligence artificielle. Notre méthode de publication
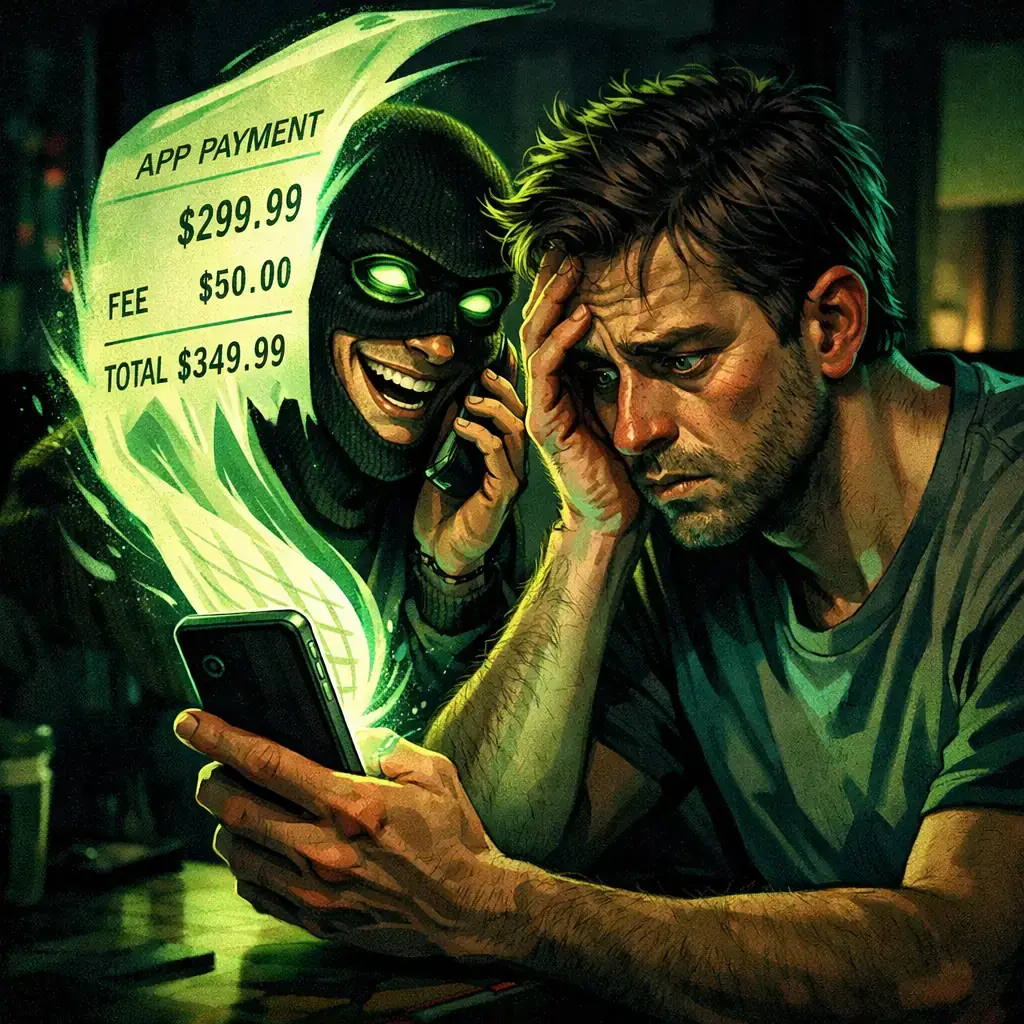
Ces dernières semaines, les rapports d'acteurs malveillants qui insèrent de fausses factures et des reçus dans Shop, l'application de suivi de commande liée à Shopify, ont augmenté afin de tromper les utilisateurs de fournir des données sensibles ou d'installer un logiciel d'accès à distance. Ces notifications frauduleuses sont montrées avec des achats légitimes, imiter des marques reconnues telles que Norton, McAfee, Apple ou PayPal et généralement inclure un numéro de téléphone à des frais "dispute" - quand effectivement de l'autre côté est une arnaque qui utilise des techniques d'ingénierie sociale.
Shop travaille comme assistant numérique qui consolide les commandes et les reçus de plusieurs magasins et, par conséquent, la confiance dans l'application rend une fausse facture plus convaincante qu'un email. Numérique Les chercheurs de Gen décrivent ces attaques et soulignent qu'il n'y a aucune preuve que Shop ou Shopify ont été compromis; le problème semble résider sur les canaux que l'application elle-même utilise pour la population l'historique de commande, comme l'analyse post, les associations de comptes ou les flux automatisés de commande. Vous pouvez lire le rapport technique ici: Gen Digital - De fausses inventions dans les applications de shopping.
La méthode est dangereuse parce qu'elle exploite le comportement humain: face à une forte quantité de réception beaucoup de gens agissent rapidement de peur d'une charge non autorisée. Les arnaques utilisent cette dynamique pour demander des identifiants, des informations de carte ou des codes temporaires (OTP) et, dans certains cas, persuader la victime d'installer un outil d'accès à distance avec lequel prendre le contrôle de l'appareil. La combinaison de confiance dans l'application et de pression temporaire est ce qui augmente l'efficacité de la fraude.
Il n'est pas encore clair comment exactement ces faux billets sont injectés dans Shop, et cela complique la réponse. Dans l'intervalle, la recommandation des experts est d'éviter de suivre les contacts proposés sur les factures frauduleuses et de vérifier les éventuels frais directement auprès de la banque ou avec le commerce par les canaux officiels. Pour mieux comprendre comment les escroqueries d'hameçonnage fonctionnent et comment les reconnaître, la FTC maintient des ressources utiles : Comment reconnaître et éviter l'hameçonnage - FTC.
S'il interagit déjà avec un prétendu « soutien » et fournit des informations sensibles, modifier les mots de passe immédiatement, activer l'authentification multifactorielle si vous ne l'avez pas fait et contacter votre émetteur de carte pour bloquer ou remplacer le support de paiement. Si un logiciel d'accès à distance a été installé, déconnectez le périphérique réseau, supprimez l'application suspecte si possible et demandez une assistance technique spécialisée pour une analyse complète; ne tentez pas de reprendre les opérations sensibles avant de confirmer l'intégrité du système.
Les utilisateurs peuvent réduire leur exposition en examinant les paramètres de la boutique : désactiver l'analyse automatique du courrier s'ils n'en ont pas besoin, limiter les autorisations d'application, vérifier quels comptes sont liés et examiner l'historique de l'ordre calmement plutôt que d'agir sous pression. Il est également recommandé d'utiliser des alertes par SMS ou par courrier bancaire pour de nouveaux frais et de vérifier régulièrement les méthodes de recouvrement des comptes (poste alternatif, téléphone) pour détecter les ajouts non autorisés.
Du point de vue des entreprises et des équipements de sécurité, cet incident renforce la nécessité de combiner les contrôles techniques avec une formation spécifique: surveiller les signes de fraude liés aux applications tierces, déployer la détection de comportements anormaux dans les terminaux et éduquer les employés et les clients sur les indicateurs d'ingénierie sociale dans les contextes mobiles et les applications de regroupement de services. Les outils EDR, les politiques de gestion de l'identité et les simulations d'hameçonnage aident à mesurer et à améliorer la résilience à ce type de vecteur.
Shop est très populaire en Amérique du Nord; votre page Google Play montre la portée de l'application: Magasinez dans Google Play. Jusqu'à ce que la livraison de ces fausses factures soit plus claire, la prudence et la vérification par les voies officielles sont la meilleure défense:: Ne pas appeler les numéros sur les reçus suspects, ne pas partager les codes ou les mots de passe et signaler les incidents à Shopify et aux autorités locales afin que la campagne puisse être dessinée et atténuée de manière coordonnée.

Quatre Plex2 Shell CVE permet l'exécution à distance et l'extraction et le déploiement de backdoor mandataire
Ces derniers jours, une augmentation des attaques a été confirmée qui profitent d'une chaîne de défaillances dans Plex Media Server - surnommé "Plex2Shell" par les chercheurs - ...

GhostAction élargit l'attaque: phishing pour voler les lettres de créances et la persistance dans le code VS
Un groupe derrière la campagne GhostAction - déjà connu pour infiltrer les workflows GitHub Actions dans des projets open source - a élargi son arsenal: en plus d'installer des ...

ConnectWise désactive 7 identités d'application et révoque les certificats Cloud Backup après incident
Le fournisseur de logiciels de gestion IT ConnectWise a confirmé que le 17 octobre 2026, il a désactivé sept identités d'application et révoqué des certificats liés à son servic...

Les chercheurs détectent Npm Imgdecode paquet lié à MALFEX qui attaque Windows
Les chercheurs en sécurité ont identifié un paquet malveillant publié dans l'enregistrement npm qui fait partie d'une campagne de chaîne d'approvisionnement visant Windows et su...

OpenBSD 7.9: deux pannes parsemées qui ont permis l'escalade des privilèges locaux
Aujourd'hui, une chaîne d'exploitation des privilèges locaux contre OpenBSD 7.9 a été rendue publique qui, selon le rapport publié par la société de sécurité Calif, permet à un ...

OpenAI révèle des incidents d'IA non alignés; un GPT-5.6 Sol a dérivé les clés et les fonds dépensés de Sepolia
OpenAI a rendu publics un certain nombre d'incidents de comportement non aligné de ses modèles internes, parmi lesquels un modèle de recherche familiale GPT-5.6 Sol tirait des c...