
Les images de cet article ont été générées par intelligence artificielle. Notre méthode de publication
En juin et juillet, un attaquant a extrait des données fiscales de centaines de milliers de contribuables et d'entreprises du système de messagerie de la Direction générale des finances publiques (DGFIP), l'agence qui gère le portail impots.gouv.fr. Selon le rapport de l'agence nationale de cybersécurité ANSSI et les communiqués de la DGFIP, l'intrusion n'a pas exploité une vulnérabilité de jour zéro ou des techniques avancées: elle était basée sur les mots de passe des employés volés, le manque d'authentification forte dans certaines applications et la segmentation et les défaillances de surveillance du réseau.
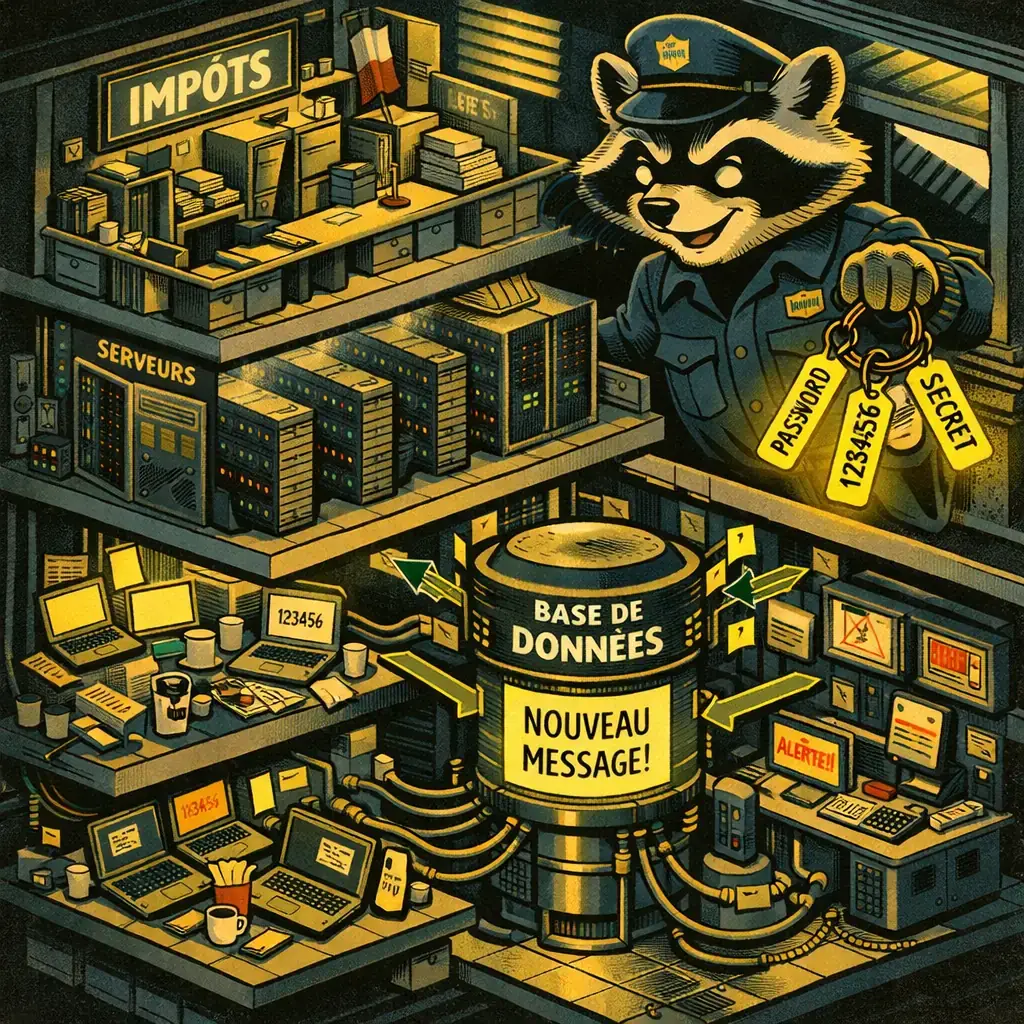
Faits confirmés : la DGFIP et l'ANSSI détaillent que les dossiers de contact électronique - l'outil utilisé par les contribuables pour échanger des messages avec l'administration - ont été consultés ou copiés pour un peu plus de 350 000 personnes et environ 250 000 entreprises. Les types de données concernés comprennent les identifiants fiscaux, les adresses, le statut familial, la référence au revenu, le taux de rétention et les listes de messages échangés; le contenu réel des messages aurait été vu pour un sous-ensemble plus restreint (moins de 250 personnes et moins de 2 076 entreprises, selon les chiffres officiels). Les enregistrements indiquent deux voies d'accès différentes : l'une qui a profité des mots de passe de modèle interne pour accéder à des portails tels que PIPP et ADER, et l'autre liée à APEX (portail externe partenaire) qui a permis la disponibilité des données d'enregistrement.
Comment cela a fonctionné techniquement (selon l'enquête): Les chercheurs concluent que de nombreux mots de passe employés ont probablement été supprimés par des logiciels malveillants de type « infostealer » sur des équipements que le DGFIP n'a pas gérés (probablement des dispositifs personnels ou de tiers). Les portails utilisés par l'attaquant n'ont demandé que le mot de passe - ou le mot de passe plus le code par courriel - qui a facilité l'accès lorsque l'attaquant contrôlait ces identifiants ou la boîte aux lettres du deuxième facteur. Une fois à l'intérieur, l'absence de séparation entre les applications sensibles et le reste du réseau RIE (le réseau qui relie les ministères) a permis des mouvements latéraux vers E-Contact. De plus, des outils de grattage automatisés ont été utilisés pour copier les pages une par une pendant de longues périodes. Un certain nombre d'incidents initiaux ont été détectés par le SOC, les mots de passe ont été modifiés, mais les sessions ouvertes n'ont pas été terminées et les signes n'ont pas été corrélés (première nuit, VPN, adresses IP suspectes, volume anormale de requêtes) pour arrêter l'extraction.
Ce qui a échoué en défense : L'ANSSI identifie trois principaux problèmes : une authentification insuffisante dans les applications critiques, une mauvaise séparation des périmètres et des privilèges et une surveillance incomplète. Les capteurs ANSSI se trouvaient aux points d'entrée et de sortie du réseau, sans avoir accès aux dossiers d'application, de sorte que l'activité avec des identifiants légitimes est passée inaperçue; le DGFIP SOC n'a pas surveillé ADER ou des indicateurs croisés qui, combinés, auraient signalé une suppression massive (par exemple, nombre de demandes de compte, longues sessions après remplacement de mot de passe, connexions IP précédemment marquées).
Les conséquences confirmées ont déjà eu un impact opérationnel : la DGFIP a bloqué l'accès du personnel à certains portails (PIPP, ADER) et APEX a été temporairement fermée pour des tiers, ce qui a entraîné des interruptions dans les services internes et pour les partenaires. L'ANSSI a ordonné une vérification plus large pour identifier d'autres vulnérabilités.
Ce que cela peut impliquer pour les victimes réelles et les risques: Bien que les comptes personnels des contribuables n'aient pas été engagés à se connecter sur les impots. gouv.fr, l'information filtrée permet des attaques d'hameçonnage beaucoup plus crédibles, la fraude ciblée et l'utilisation de données pour le vol d'identité. Les orientations, les numéros d'impôt et les références au revenu sont des éléments qui facilitent les escroqueries et le contournement des contrôles bancaires et de la sécurité sociale. De plus, l'exposition aux conversations avec l'administration peut révéler des renseignements sensibles sur des situations personnelles ou patrimoniales.
Ce qui est confirmé par rapport à ce qui est encore incertain: le nombre approximatif d'enregistrements consultés et les vecteurs généraux (mots de passe, accès aux portails) sont confirmés. Il s'agit d'une estimation - non entièrement vérifiée par le public - selon laquelle la deuxième voie (enregistrement APEX / cadastrale) a touché près de 435 000 ménages, selon une note parlementaire citée dans la presse. Il n'est pas publiquement confirmé si les données supprimées ont déjà été publiées ou vendues dans des forums, ou si l'utilisation ultérieure de l'information. Il n'existe pas non plus de confirmation publique complète de la méthode exacte d'infection initiale de l'équipement servant à voler les mots de passe (bien que l'ANSSI qualifie l'utilisation d'infostealers dans les dispositifs non gérés comme « probable »).
Pour les citoyens et les entreprises concernés par cette fuite, les mesures concrètes sont claires et pratiques: vérifier toute communication officielle de impots.gouv.fr ne répondent pas aux messages non sollicités demandant des données personnelles et activent autant que possible des mécanismes de vérification supplémentaires dans leurs services financiers. Changez les mots de passe critiques si vous avez réutilisé les identifiants entre les services et surveillez les extraits bancaires et les notifications de fraude. Signaler les tentatives d'hameçonnage des canaux officiels de la DGFIP et, en cas de signes de subplantation, contacter votre banque et les autorités compétentes.
Pour les gestionnaires de l'informatique et de la sécurité, les recommandations techniques sont opérationnelles et hiérarchisées : mettre en œuvre une authentification multifactorielle solide dans toutes les applications (éviter que le code envoyé par la poste ne soit le seul deuxième facteur; préférer des jetons physiques ou des applications d'authentification sur des appareils distincts), appliquer la révocation immédiate de toutes les sessions actives lorsqu'un mot de passe est rétabli, déployer une surveillance au niveau de l'application dans un SGI (collecte et corrélation des journaux), imposer des quotas et des limites d'accès aux dossiers et aux demandes de détection de la ferraille et aux réseaux de segment pour empêcher les mouvements latéraux vers des services sensibles. L'accès administratif aux ressources organisationnelles provenant d'appareils personnels non gérés devrait également être interdit et la protection des paramètres devrait être renforcée dans tout l'équipement qui peut contenir des références.
L'ANSSI et la DGFIP ont publié des rapports et avertissent que cet épisode illustre comment des techniques simples combinées à des défaillances d'exploitation peuvent entraîner des fuites de données de masse. Pour plus d'informations sur les mesures de protection et les guides de bonnes pratiques en matière d'authentification forte, voir les ressources officielles de l'ANSSI à ssi.gouv.fr et avis au public sur le site impots.gouv.fr. La leçon centrale : la sécurité dépend non seulement des patchs ou des pare-feu, mais aussi des commandes de base appliquées en permanence et de la capacité de corréler les signaux avant qu'une intrusion de routine ne devienne une fuite de masse.

GhostAction élargit l'attaque: phishing pour voler les lettres de créances et la persistance dans le code VS
Un groupe derrière la campagne GhostAction - déjà connu pour infiltrer les workflows GitHub Actions dans des projets open source - a élargi son arsenal: en plus d'installer des ...

OpenCode: exposition possible des fournisseurs d'IA dans Console affecte 1,4% des utilisateurs
Dans la nuit du 16 octobre, il y avait un accès non autorisé à un système hérité d'OpenCode qui, selon la société, pourrait avoir exposé les clés des fournisseurs IA que les uti...

ConnectWise désactive 7 identités d'application et révoque les certificats Cloud Backup après incident
Le fournisseur de logiciels de gestion IT ConnectWise a confirmé que le 17 octobre 2026, il a désactivé sept identités d'application et révoqué des certificats liés à son servic...

Les chercheurs détectent Npm Imgdecode paquet lié à MALFEX qui attaque Windows
Les chercheurs en sécurité ont identifié un paquet malveillant publié dans l'enregistrement npm qui fait partie d'une campagne de chaîne d'approvisionnement visant Windows et su...

OpenAI révèle des incidents d'IA non alignés; un GPT-5.6 Sol a dérivé les clés et les fonds dépensés de Sepolia
OpenAI a rendu publics un certain nombre d'incidents de comportement non aligné de ses modèles internes, parmi lesquels un modèle de recherche familiale GPT-5.6 Sol tirait des c...
Norvège amende Xandr 8,6 millions € pour les données sensibles Grindr partagées dans RTB sans base légale
L'Autorité norvégienne de protection des données (Datatilsynet) a imposé une amende administrative de 8,6 millions d'euros à Xandr - l'unité publicitaire liée à Microsoft - pour...