
Les images de cet article ont été générées par intelligence artificielle. Notre méthode de publication
La récente adaptation de Kazuar par le groupe russe Turla montre une évolution délibérée vers un modèle de botnet modulaire et pair à pair conçu pour la résilience et la furtivité avec des implications claires sur la sécurité pour les organisations gouvernementales, diplomatiques et de défense en Europe et en Asie centrale. Loin d'être une simple porte arrière monolithique, Kazuar fonctionne maintenant comme un écosystème aux rôles différenciés - un noyau qui coordonne, des ponts qui agissent comme des mandataires et des travailleurs qui effectuent l'espionnage actif - et des mécanismes de communication interne qui réduisent la visibilité sur les infrastructures externes.
D'un point de vue technique, cette architecture introduit plusieurs améliorations qui compliquent la détection: choix dynamique d'un leader Kernel centralisant la communication externe minimise le bruit de télémétrie; l'utilisation de canaux internes tels que Mailslot, pipes nommées et messages Windows réduit le nombre de connexions sortantes observables; et la capacité de parler à l'extérieur par le biais des services Web Exchange, HTTP et WebSockets permet de camoufler le trafic malveillant dans des protocoles légitimes. En outre, l'utilisation répertoire de travail dans le disque comme la mise en scène centrale facilite le maintien de l'état entre les réouvertures et le dégroupage de l'exécution directe de l'exfiltration, compliquant les listes du CIO basées uniquement sur les connexions réseau.
En termes de renseignements stratégiques, ces changements correspondent aux objectifs traditionnels attribués aux unités Turla et FSB : accès prolongé à la collecte de renseignements sur les objectifs d'intérêt géopolitique. La modularité augmente la flexibilité opérationnelle de l'acteur : ils peuvent déployer des capacités spécifiques (keylogging, collection MAPI, inventaire de fichiers) sans réinstaller l'ensemble du cadre, et ils peuvent mettre à jour les composants séparément pour échapper aux signatures statiques.
Pour les équipes de sécurité et les décideurs, la conclusion immédiate est que la défense exige la combinaison des détections dans les processus hôtes, réseau et opérationnels. Il est important de prêter attention aux signaux non conventionnels tels que l'activité inhabituelle dans les services de courrier (EWS / MAPI), le trafic WebSocket sortant de . Les stations de traitement NET, la création de répertoires avec structure de mise en scène récurrente et les communications interprocédées par des pipes ou des mails nommés. Des contrôles tels que l'EDR avec capacité d'inspection de la mémoire, les enregistrements d'échange et la corrélation du log terminal sont essentiels pour détecter la chaîne complète de la goutteuse (p. ex. chargeurs connus) à l'exfiltration.
Les mesures tactiques recommandées comprennent le renforcement du contrôle de service du courrier exposé et des API (bloquant ou inspectant EWS si ce n'est strictement nécessaire), l'application des principes de privilège minimum dans l'accès aux boîtes aux lettres et aux MAPI, et l'activation non signée. Contrôle d'application NET et politiques de blocage de charge dans des environnements sensibles. La segmentation réseau et l'inspection HTTPS / WS avec proxy d'entreprise réduisent la surface de communication à C2 que ce type de backdoors exploite pour le camouflage.
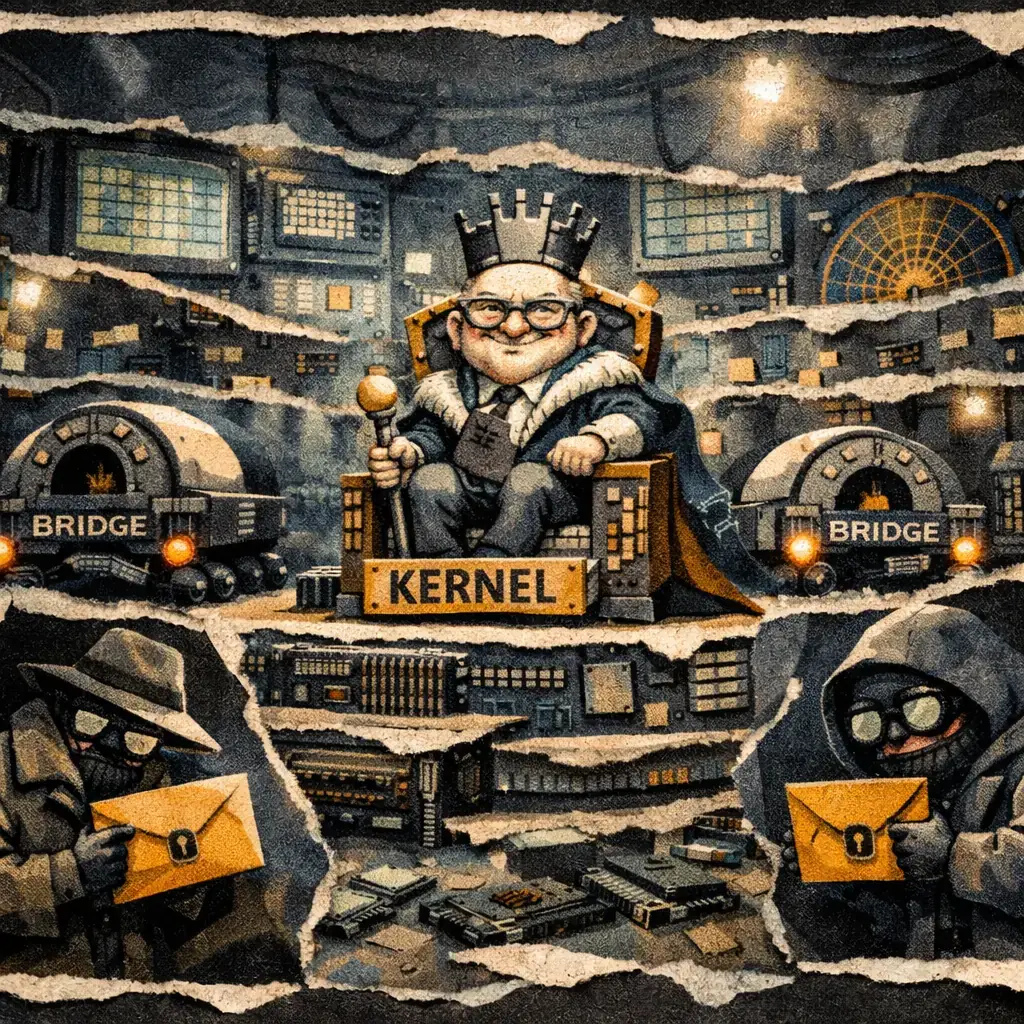
Si une intrusion est soupçonnée, l'intervention devrait donner la priorité au confinement et à la collecte médico-légale : isoler les hôtes engagés, capturer la mémoire et le débordement de processus pour identifier les modules Kernel / Bridge / Worker, garder le répertoire de travail pour l'analyse et les enregistrements, et examiner les journaux Exchange et Proxys pour suivre possible C2 via EWS ou WebSockets. Compte tenu de la persistance recherchée par ces acteurs, il sera souvent nécessaire de reconstruire complètement le système concerné et de procéder à la rotation des pouvoirs en procédant à un examen approfondi des comptes privilégiés.
En plus de l'intervention technique, les organisations doivent intégrer cette menace dans leurs renseignements sur les risques : prioriser la protection et la surveillance des biens associés à la politique étrangère, à la défense et à la diplomatie, et partager leurs conclusions avec les communautés d'intervention et les autorités compétentes. Sources de référence publiques et guides d'atténuation à l'intention d'organismes comme Microsoft et l'Agence américaine pour l'infrastructure et la cybersécurité. UU peut soutenir la mise à jour des détections opérationnelles et des playbooks ( Microsoft Security Blog, CISA). Il est également recommandé de cartographier les techniques observées par rapport à des cadres tels que MITRE ATT & CK afin de prioriser la couverture de détection et les corrélations ( MITRE ATT & CK).
En bref, la modernisation de Kazuar reflète une tendance plus large : les acteurs avec des objectifs d'espionnage de l'Etat investissent dans outils intégrant la résilience opérationnelle et la réduction de l'empreinte de la conception. Défendre nécessite de passer d'indicateurs statiques à des stratégies qui combinent un bon enregistrement, la détection basée sur le comportement, le contrôle critique des API et une réponse judiciaire et d'identification rapide et coordonnée.

Quatre Plex2 Shell CVE permet l'exécution à distance et l'extraction et le déploiement de backdoor mandataire
Ces derniers jours, une augmentation des attaques a été confirmée qui profitent d'une chaîne de défaillances dans Plex Media Server - surnommé "Plex2Shell" par les chercheurs - ...

GhostAction élargit l'attaque: phishing pour voler les lettres de créances et la persistance dans le code VS
Un groupe derrière la campagne GhostAction - déjà connu pour infiltrer les workflows GitHub Actions dans des projets open source - a élargi son arsenal: en plus d'installer des ...

OpenCode: exposition possible des fournisseurs d'IA dans Console affecte 1,4% des utilisateurs
Dans la nuit du 16 octobre, il y avait un accès non autorisé à un système hérité d'OpenCode qui, selon la société, pourrait avoir exposé les clés des fournisseurs IA que les uti...

ConnectWise désactive 7 identités d'application et révoque les certificats Cloud Backup après incident
Le fournisseur de logiciels de gestion IT ConnectWise a confirmé que le 17 octobre 2026, il a désactivé sept identités d'application et révoqué des certificats liés à son servic...

Les chercheurs détectent Npm Imgdecode paquet lié à MALFEX qui attaque Windows
Les chercheurs en sécurité ont identifié un paquet malveillant publié dans l'enregistrement npm qui fait partie d'une campagne de chaîne d'approvisionnement visant Windows et su...

OpenBSD 7.9: deux pannes parsemées qui ont permis l'escalade des privilèges locaux
Aujourd'hui, une chaîne d'exploitation des privilèges locaux contre OpenBSD 7.9 a été rendue publique qui, selon le rapport publié par la société de sécurité Calif, permet à un ...