
Les images de cet article ont été générées par intelligence artificielle. Notre méthode de publication
Si quelque chose nous a enseigné la vie à distance, c'est que les petites fonctions quotidiennes des applications collaboratives - copier et coller - ne sont pas des nimites : elles sont la base du workflow. C'est pourquoi un échec récent a attiré l'attention qui empêche l'utilisation du menu contextuel de coller du contenu dans les discussions de l'application de bureau Microsoft Teams : l'option "Paste" s'affiche et ne permet pas l'entrée d'URL, de texte ou d'images dans le menu qui sort en cliquant droit.
Microsoft a confirmé le problème dans un avis publié à la mi-avril et a expliqué que la racine n'est pas dans les équipes en tant que telle, mais dans une régression introduite par une mise à jour récente du navigateur Microsoft Edge. Teams utilise des composants Edge (WebView2) pour certaines parties de son interface et de sa fonctionnalité, de sorte qu'un changement dans le moteur de navigateur peut avoir un impact direct sur l'expérience d'application de bureau. Si vous voulez voir l'explication technique sur WebView2, Microsoft garde la documentation à ce sujet sur son site officiel: WebView2 (Microsoft Learn).
L'incidence a été rapidement reflétée dans les forums professionnels et les communautés. Les administrateurs et les utilisateurs ont signalé sur la page d'assistance de Microsoft et dans Reddit threads que le problème affecte à la fois les environnements d'entreprise et les comptes personnels, et qu'il n'est pas résolu avec des actions typiques telles que réinstaller des équipes ou vider le cache de l'application. Un thread dans les forums Microsoft recueille des témoignages d'administrateurs qui identifient des versions spécifiques du client où l'échec est joué: conversation dans Microsoft Réponses, et à Reddit il y a aussi plusieurs rapports d'utilisateurs concernés: fil dans r / MicrosoftTeams.
Pour éviter d'interrompre le travail, Microsoft a communiqué une solution simple et temporaire : utilisez des raccourcis clavier pour copier et coller. Dans Windows, Ctrl + C et Ctrl + V continuer à fonctionner, et dans macOS les équivalents Cmd + C et Cmd + V vous permettent de continuer à transférer du texte, des liens et des images entre les applications et le chat. Il est important de souligner que le problème est limité au menu contextuel du clic droit; les raccourcis clavier ne sont pas affectés, selon les informations de Microsoft et plusieurs utilisateurs qui ont confirmé ce comportement.
De l'entreprise, ils ont expliqué qu'ils avaient déjà identifié la cause de l'erreur et qu'ils déployaient une correction étape par étape, en surveillant la télémétrie pour vérifier que les systèmes sont récupérés correctement. Toutefois, la dernière mise à jour publique disponible le 16 avril n'a pas fourni de date précise pour la résolution complète du déploiement, de sorte que la recommandation pour ceux qui dépendent des équipes est de surveiller les mises à jour d'Edge et d'Équipes et d'appliquer les correctifs lorsqu'ils sont disponibles.
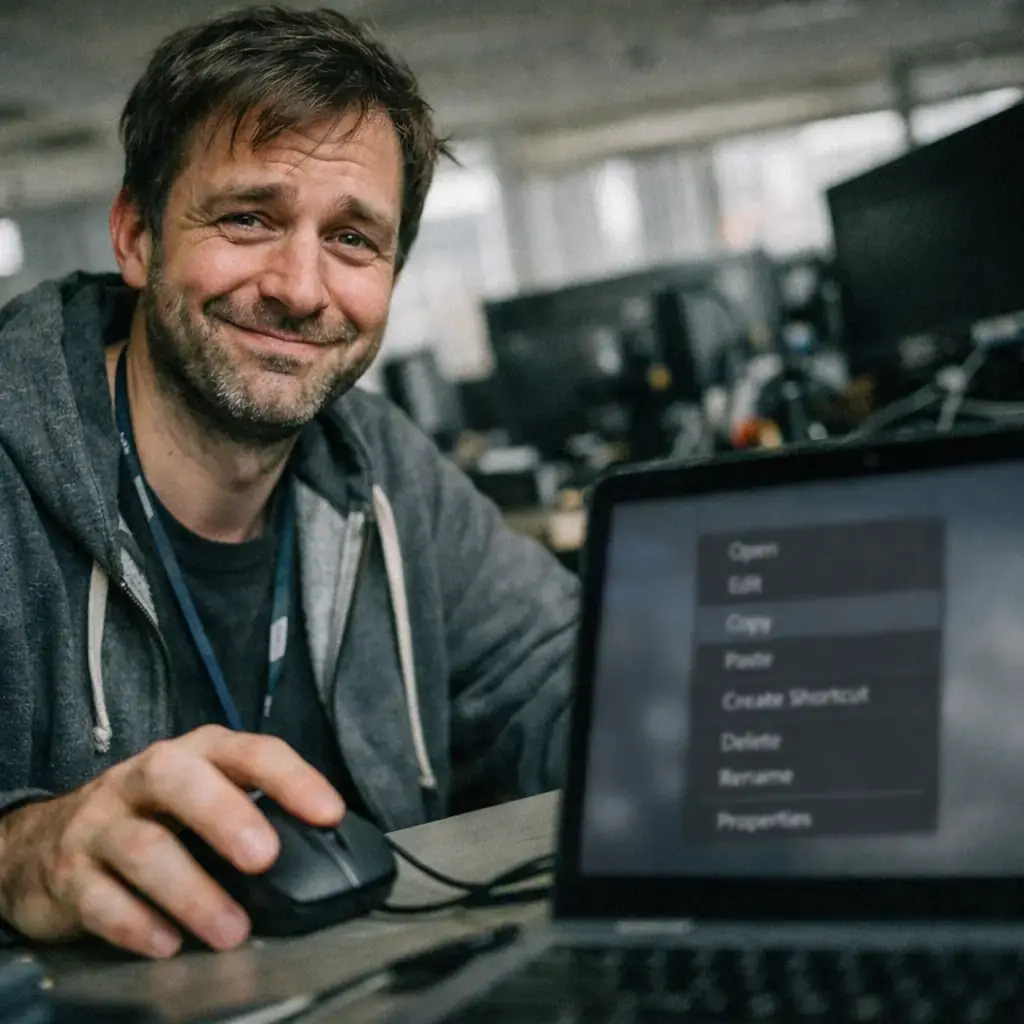
Ce type d'incident rappelle également comment les écosystèmes modernes sont liés : un changement dans le moteur Web utilisé par un client de bureau peut causer des effets secondaires inattendus. Si vous voulez approfondir la façon dont différents médias ont couvert cet échec et la réponse de Microsoft, il y a des notes de suivi dans des sites spécialisés qui examinent la chronologie et les réactions: par exemple, BleepingComputer a publié un résumé avec des liens vers les avis et le trafic dans les forums techniques: BleepingComputer sur la défaillance.
Pour les gestionnaires et administrateurs informatiques, la nuisance est double : d'une part, une solution pratique et à faible impact (à l'aide de raccourcis) doit être communiquée aux utilisateurs, et d'autre part, elle doit être surveillée pour les déploiements et la compatibilité entre les versions Edge et Teams afin d'éviter qu'une mise à jour sur l'un des composants ne brise l'expérience utilisateur. Si votre organisation utilise des politiques de mise à jour centralisées, il peut être utile d'attendre que Microsoft confirme la correction avant de forcer la mise à jour d'Edge à la version concernée par le changement, ou de coordonner les preuves internes pour valider que les intégrations critiques continuent de fonctionner.
Pour la plupart des utilisateurs, l'inconfort sera temporaire et relativement facile à dessiner, mais c'est encore un exemple de pourquoi les unités entre les composants devraient être gérées avec des tests rigoureux et télémétrie. En attendant, si vous êtes au milieu d'un workflow et que le clic droit à coller ne fonctionne pas, enregistrez la situation avec Ctrl / Cmd + V et tenez votre ordinateur à jour jusqu'à ce que Microsoft confirme que la correction a atteint tous les clients touchés.

Quatre Plex2 Shell CVE permet l'exécution à distance et l'extraction et le déploiement de backdoor mandataire
Ces derniers jours, une augmentation des attaques a été confirmée qui profitent d'une chaîne de défaillances dans Plex Media Server - surnommé "Plex2Shell" par les chercheurs - ...
Les agents personnels open source accèdent déjà aux réseaux d'entreprise; contrôle d'identité
Moins d'un an après l'apparition des premiers agents personnels de source ouverte, le débat est passé de «si» à «comment» pour contrôler leur présence au sein des réseaux d'entr...
La campagne ChainDrop expose le tensorlake en npm; version 0.5.144 retrait
Un paquet de npm appelé tensorlake, un SDK dans TypeScript orienté vers les applications et les services de Tensorlake, a été engagé dans une campagne de chaîne d'approvisionnem...
LibreOffice / OpenOffice Calc permet l'exécution de sources distantes lors de l'ouverture de l'ODB / JDBC
Les chercheurs ont montré qu'un tableur malveillant peut forcer LibreOffice et Apache OpenOffice à exécuter le code contrôlé par un attaquant au moment de l'ouverture du fichier...
Zimbra CVE-2026-73570: fonctionnement non authentifié via SMTP avec zimbra-snmp affiche les coquilles web et les données
Au cours des dernières semaines, une campagne a été enregistrée qui a profité d'un échec de sécurité dans Zimbra Collaboration Suite pour exécuter le code sans authentification,...
Apple corrige CVE-2026-86950 dans CoreGraphics; patch pour iOS, iPadOS et macOS
Apple a publié des correctifs de sécurité pour corriger la vulnérabilité critique dans les anciennes versions d'iOS, iPadOS et macOS qui, selon l'entreprise, peuvent avoir été e...
KREMLIN: Campagne de malwares bancaires utilise Etheum comme gouttes mortes pour localiser les charges utiles au Brésil
Sécurité élastique Les chercheurs en laboratoire ont documenté une opération de malware bancaire qui n'a pas été décrite publiquement jusqu'ici et qui utilise un ensemble d'outi...