
Les images de cet article ont été générées par intelligence artificielle. Notre méthode de publication
Les escroqueries d'investissement avec cryptomoneda connu sous le nom de « boucherie pig » ou les variantes de la tromperie sentimentale ont évolué: maintenant les émeutiers complètent la fraude virtuelle avec une phase face à face par messagers collecteurs de fonds pour convertir la confiance en ligne en pertes réelles. Les Avis public du FBI décrit comment, lorsque les banques bloquent les transferts suspects, les fraudeurs obligent les victimes à remettre de l'argent à des tiers agissant comme messagers, authentifiés par un code, un mot de passe convenu ou même le numéro de série d'un billet.
La mécanique de la tromperie est délibérément sophistiquée: après avoir gagné la confiance dans les réseaux sociaux ou les applications de datation, les criminels convainquent la victime d'investir dans une fausse plate-forme; après la livraison en espèces apparaît un mise à jour du faux solde Dans ce qu'on appelle le portefeuille numérique et la victime, croyant avoir fait un profit, tente à nouveau de retirer des fonds, relançant un cycle d'extorsion qui comprend généralement des exigences supplémentaires pour les « taxes » ou les « pénalités ». Le paiement physique permet aux escrocs de blanchir et de disperser les fonds en dehors de la piste habituelle des transferts électroniques.
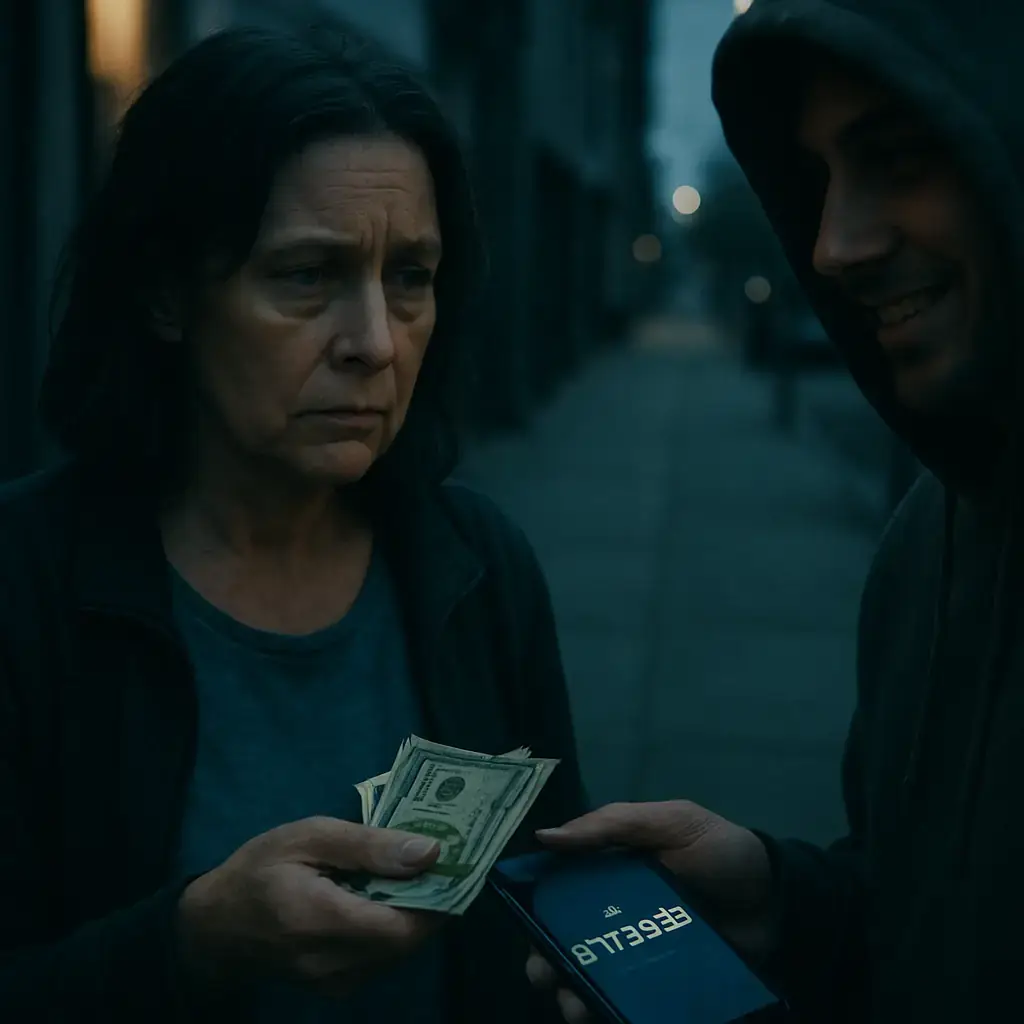
Cela change la nature du risque : il ne s'agit plus seulement d'une perte économique en ligne, mais d'une interaction face à face qui remet en question la sécurité physique et la possibilité d'escroqueries répétées en grimpant. L'utilisation de messagers transforme la fraude numérique en un crime mixte qui profite des échecs de vérification humaine et de la croyance de la victime en la légitimité du processus.
D'un point de vue technique et social, ces tactiques exploitent deux vecteurs clés : la manipulation psychologique - y compris le « pompage amoureux » bien connu ou le harcèlement émotionnel stratégique pour accélérer la confiance - et la friction dans les contrôles financiers. Lorsque les banques bloquent les mouvements, les tireurs transforment cet obstacle en argument : "Votre compte a été marqué, il apporte de l'argent et nous le résolvons", ce qui pousse la victime à accepter de recueillir des messagers.
Les implications sont larges : pour les utilisateurs, plus de difficulté à distinguer entre les plates-formes légitimes et les répliques; pour les institutions financières, un défi pour détecter et arrêter les réseaux qui combinent les transferts électroniques et l'argent liquide; et pour la recherche policière, la nécessité de suivre les chaînes de personnes apparemment innocentes agissant comme messagers. Selon le FBI lui-même, les incidents liés aux investissements représentent une partie importante des pertes récentes liées à la cybercriminalité, ce qui prouve l'ampleur du problème.
Si vous recevez une communication non sollicitée au sujet d'un investissement ou d'un intérêt romantique qui reviendra bientôt à des demandes d'argent en personne, arrêter tout contact et ne pas fournir de données financières ou personnelles. Avant toute opération, vérifiez la plateforme et l'interlocuteur : recherchez des examens indépendants, vérifiez les dossiers commerciaux et demandez la documentation officielle de l'entreprise. Pour comprendre le phénomène et la manière dont la manipulation est effectuée, le guide des consommateurs de la Federal Trade Commission américaine. UU peut être utile: FTC sur les escroqueries romantiques.
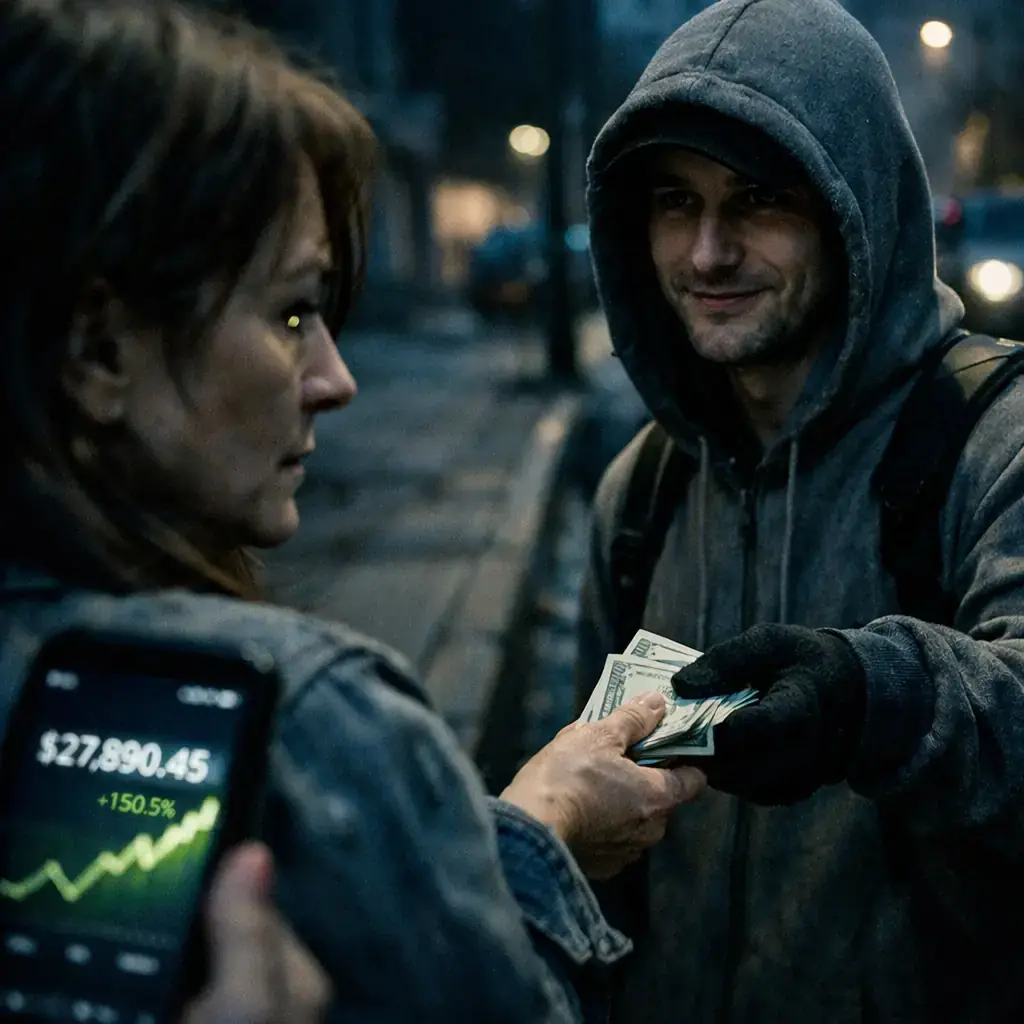
Si vous soupçonnez que vous avez été objective ou victime, vous conservez toutes les preuves : captures d'écran, numéros de compte, messages, noms et horaires, et s'il y avait un messager, vous prenez note de leur apparence et de leur lieu de collecte. Communiquez immédiatement avec votre institution financière pour essayer de bloquer ou d'inverser les transactions et déposer une plainte officielle. Le FBI et sa plate-forme de plaintes IC3 reçoivent des rapports pour coordonner les enquêtes; vous pouvez présenter votre cas sur le site Web du C3.
Au niveau préventif et technique, il applique des mesures de cybersécurité de base : il utilise l'authentification multifactorielle dans les échanges et les messages, il utilise des portefeuilles froids (porte-monnaie) pour garder la crypte à long terme, et il évite les transferts vers des bourses ou des intermédiaires non audités. S'ils vous offrent des profits extraordinaires et que la seule façon de les collecter est en espèces ou par l'intermédiaire d'intermédiaires inconnus, il est presque certain que c'est une fraude.
Il est difficile et lent de récupérer des fonds dans le cadre de ces programmes; il se méfie des entreprises qui promettent de tout récupérer en échange d'un paiement préalable. La participation des autorités augmente rapidement la probabilité d'une action efficace. La prévention et la documentation immédiate sont les meilleurs outils limiter les dommages et aider à désarticuler les réseaux qui combinent le monde numérique et physique pour exploiter les victimes.

Ingénieur OpenAI arrêté par enregistreur caché dans la salle de bureau de San Francisco
Un tribunal des États-Unis a autorisé cette semaine l'arrestation d'Abdulrahman Alfozan, un ingénieur qui travaillait à OpenAI, suite aux accusations du gouvernement américain p...

Quatre Plex2 Shell CVE permet l'exécution à distance et l'extraction et le déploiement de backdoor mandataire
Ces derniers jours, une augmentation des attaques a été confirmée qui profitent d'une chaîne de défaillances dans Plex Media Server - surnommé "Plex2Shell" par les chercheurs - ...

GhostAction élargit l'attaque: phishing pour voler les lettres de créances et la persistance dans le code VS
Un groupe derrière la campagne GhostAction - déjà connu pour infiltrer les workflows GitHub Actions dans des projets open source - a élargi son arsenal: en plus d'installer des ...

ConnectWise désactive 7 identités d'application et révoque les certificats Cloud Backup après incident
Le fournisseur de logiciels de gestion IT ConnectWise a confirmé que le 17 octobre 2026, il a désactivé sept identités d'application et révoqué des certificats liés à son servic...

Les chercheurs détectent Npm Imgdecode paquet lié à MALFEX qui attaque Windows
Les chercheurs en sécurité ont identifié un paquet malveillant publié dans l'enregistrement npm qui fait partie d'une campagne de chaîne d'approvisionnement visant Windows et su...

OpenBSD 7.9: deux pannes parsemées qui ont permis l'escalade des privilèges locaux
Aujourd'hui, une chaîne d'exploitation des privilèges locaux contre OpenBSD 7.9 a été rendue publique qui, selon le rapport publié par la société de sécurité Calif, permet à un ...

OpenAI révèle des incidents d'IA non alignés; un GPT-5.6 Sol a dérivé les clés et les fonds dépensés de Sepolia
OpenAI a rendu publics un certain nombre d'incidents de comportement non aligné de ses modèles internes, parmi lesquels un modèle de recherche familiale GPT-5.6 Sol tirait des c...