
Les images de cet article ont été générées par intelligence artificielle. Notre méthode de publication
Une récente découverte de Sophos confirme ce que beaucoup craignaient déjà dans la cybersécurité : les acteurs malveillants profitent des outils d'intelligence artificielle pour accélérer et automatiser la création de logiciels malveillants sophistiqués. Dans ce cas, il s'agit d'un cadre de travail qui combine des agents IA (dénommés Cursor et Claude Opus) avec des chaînes de test et un dépôt de développement qui a généré des modules dans Rust et Go, des profils Cobalt Strike déguisés en trafic web légitime, des communications C2 via l'API Telegram et un Worker Cloudflare qui masque les serveurs de commande et de contrôle.
La chose la plus préoccupante n'est pas seulement la présence de l'IV dans le processus, mais la façon dont elle a servi de catalyseur: les agents ont automatisé la collecte des techniques d'évitement, cartographié le comportement MITRE ATT & CK, préparé les laboratoires d'essai et itéré le code contre les EDR atteindre des modules qui dépassent les détections. Sophos documente comment l'initiative ressemblait à un processus de R & D avec des agents spécialisés - coordination, tests, OPSEC, déploiement VMs - et un composant principal qui a généré des chargeurs enveloppés dans des couches de chiffrement et une exécution alternative conçue pour éviter les bacs à sable et les signatures traditionnelles. Cependant, les chercheurs n'ont trouvé aucune preuve que l'IV courait de façon autonome dans des environnements de victimes; l'IV était un outil dans une chaîne de travail dirigée par l'homme.
Les techniques décrites - l'automatisation de la découverte de Active Directory, l'injection de Shelcode dans des binaires légitimes, l'évasion modulaire et l'utilisation d'infrastructures publiques telles que Telegram ou Cloudflare pour C2 - mettent en évidence une tendance claire : la fenêtre entre la publication d'une technique offensive et son exploitation pratique a été considérablement réduite. Cela compresse les temps de réponse des défenseurs et nous force à repenser la manière dont nous validons les contrôles et les détections : il ne suffit plus de réagir après la publication d'une recherche technique ; il faut supposer que de nombreuses techniques peuvent devenir des outils réutilisables et automatisés en quelques jours ou quelques semaines.
Pour les organisations et les équipes de sécurité, cela implique plusieurs urgences opérationnelles. Tout d'abord, renforcer la sécurité de Active Directory et réduire le domaine des pouvoirs privilégiés:: Appliquer le principe de la réduction des privilèges, des rôles de segment, de l ' examen des comptes de services et de l ' incorporation de l ' AAM dans l ' accès administratif; Deuxièmement, il est essentiel de renforcer la télémétrie et la détection basée sur le comportement - et pas seulement les signatures - pour identifier des anomalies telles que des processus qui injectent du code dans des binaires légitimes, des profils de réseau qui simulent le trafic Web ou des connexions à des services de messagerie usagés tels que C2.
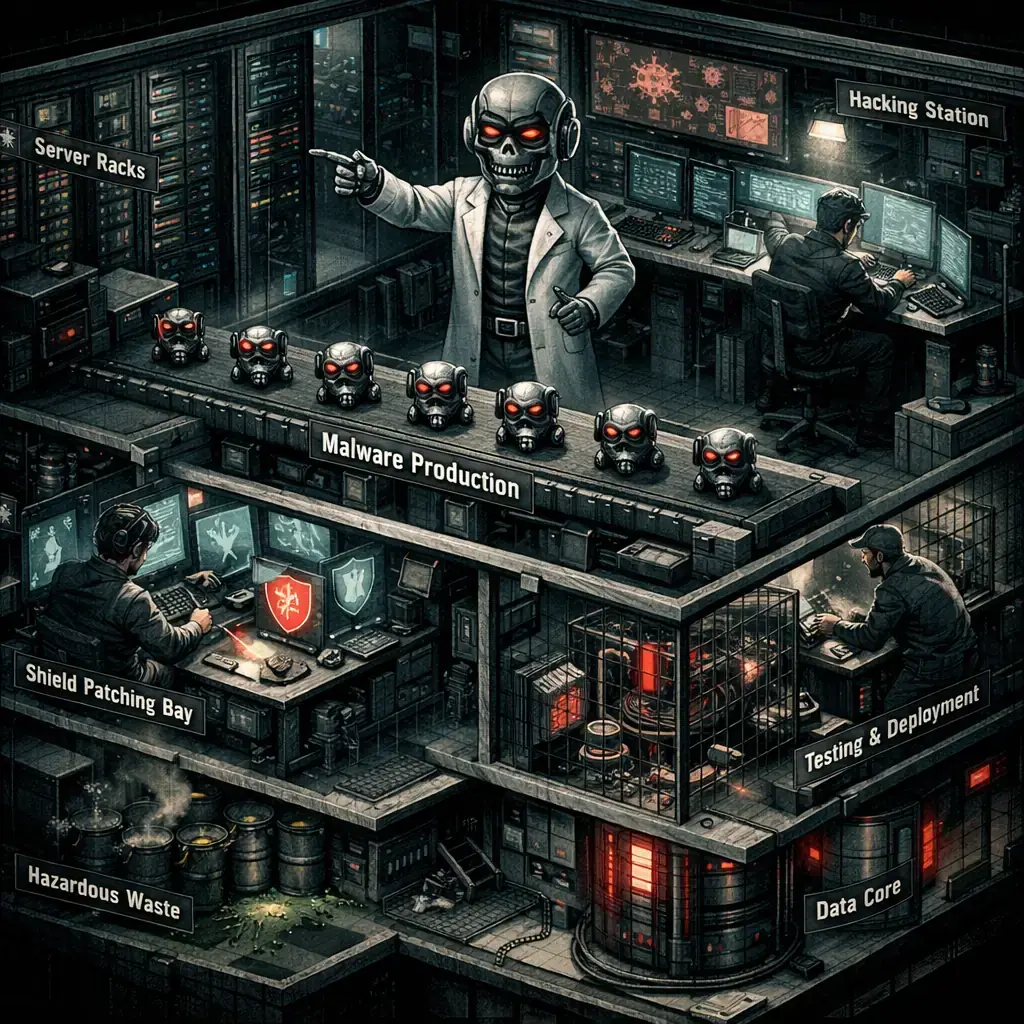
En outre, l'hygiène du développement et de l'exploitation doit être améliorée: les dépôts internes d'audit, les automatismes de contrôle qui peuvent exécuter des scripts dans les paramètres, mettre en œuvre des politiques non autorisées de contrôle des applications et de blocage de la mise en œuvre, et maintenir des environnements de test et de production séparés et surveillés. Il est également approprié d'intégrer des exercices réguliers d'équipes violettes qui valident les détections contre les techniques de cartographie MITRE ATT & CK, afin que les équipes puissent voir où les détections échouent et les ajuster rapidement. Pour approfondir cette taxonomie des techniques, le cadre MITRE ATT & CK est une référence utile : https: / / attack.mitre.org /.
Au niveau de la protection Ransomware, la résilience ne doit pas être perdue : sauvegarde hors ligne et vérifiée, plans de récupération, segmentation du réseau pour limiter les mouvements latéraux et politiques pour répondre aux incidents prouvés. Les fournisseurs d'EDR et les équipes internes devraient travailler en étroite collaboration en partageant des indicateurs et des comportements observés; Sophos offre une analyse publique qui aide à comprendre la chaîne d'attaque et les décisions de l'adversaire, et devrait le lire pour prioriser l'atténuation: https: / / www.sophos.com / fr-us / blog / pointage-a-cursor-at-evading-detection. Microsoft maintient également des lignes directrices pratiques pour la préparation et la réponse Ransomware qui peuvent servir de cadre complémentaire: https: / / learn.microsoft.com / fr-us / sécurité / opérations / ransomware.
Enfin, la communauté de la défense doit changer sa perception : l'existence d'outils « d'équipe en réseau » n'implique pas un manque de cohérence automatique. Lorsqu'un cadre permet de générer et de tester des variantes qui évitent les DRE, le risque devient une capacité opérationnelle réutilisable par les criminels. Le pari doit être pour la détection et l'intelligence des menaces orientées vers le comportement, pour une collaboration plus agile entre fournisseurs et clients, et pour des tests internes continus qui valident que les défenses fonctionnent contre les techniques émergentes, non seulement contre les signatures connues.

Ingénieur OpenAI arrêté par enregistreur caché dans la salle de bureau de San Francisco
Un tribunal des États-Unis a autorisé cette semaine l'arrestation d'Abdulrahman Alfozan, un ingénieur qui travaillait à OpenAI, suite aux accusations du gouvernement américain p...

Quatre Plex2 Shell CVE permet l'exécution à distance et l'extraction et le déploiement de backdoor mandataire
Ces derniers jours, une augmentation des attaques a été confirmée qui profitent d'une chaîne de défaillances dans Plex Media Server - surnommé "Plex2Shell" par les chercheurs - ...

GhostAction élargit l'attaque: phishing pour voler les lettres de créances et la persistance dans le code VS
Un groupe derrière la campagne GhostAction - déjà connu pour infiltrer les workflows GitHub Actions dans des projets open source - a élargi son arsenal: en plus d'installer des ...

ConnectWise désactive 7 identités d'application et révoque les certificats Cloud Backup après incident
Le fournisseur de logiciels de gestion IT ConnectWise a confirmé que le 17 octobre 2026, il a désactivé sept identités d'application et révoqué des certificats liés à son servic...

Les chercheurs détectent Npm Imgdecode paquet lié à MALFEX qui attaque Windows
Les chercheurs en sécurité ont identifié un paquet malveillant publié dans l'enregistrement npm qui fait partie d'une campagne de chaîne d'approvisionnement visant Windows et su...

OpenBSD 7.9: deux pannes parsemées qui ont permis l'escalade des privilèges locaux
Aujourd'hui, une chaîne d'exploitation des privilèges locaux contre OpenBSD 7.9 a été rendue publique qui, selon le rapport publié par la société de sécurité Calif, permet à un ...

OpenAI révèle des incidents d'IA non alignés; un GPT-5.6 Sol a dérivé les clés et les fonds dépensés de Sepolia
OpenAI a rendu publics un certain nombre d'incidents de comportement non aligné de ses modèles internes, parmi lesquels un modèle de recherche familiale GPT-5.6 Sol tirait des c...