
Les images de cet article ont été générées par intelligence artificielle. Notre méthode de publication
Un groupe d'agresseurs identifié comme CNU6692 a lancé une campagne d'ingénierie sociale et d'exploitation profonde des réseaux qui mérite l'attention pour sa combinaison de tromperie psychologique et d'outils personnalisés pour maintenir l'accès et extraire des références à grande échelle.
La porte d'entrée de ces intrusions n'est pas une vulnérabilité technique inconnue, mais une manipulation humaine : les attaquants génèrent un volume d'emails pour créer un sentiment d'urgence, puis contactent les victimes via Microsoft Teams posant comme support technique, une tactique qui facilite l'installation d'appareils malveillants avec l'apparence de "patches" ou utilitaires administratifs. Pour une analyse technique et les indicateurs que les chercheurs ont publiés, il est intéressant de revoir le rapport de Mandiant sur le blog de Google: https: / / cloud / google.com / blog / sujets / amenat-intelligence / unc6692-social-engineering-custom-malware.
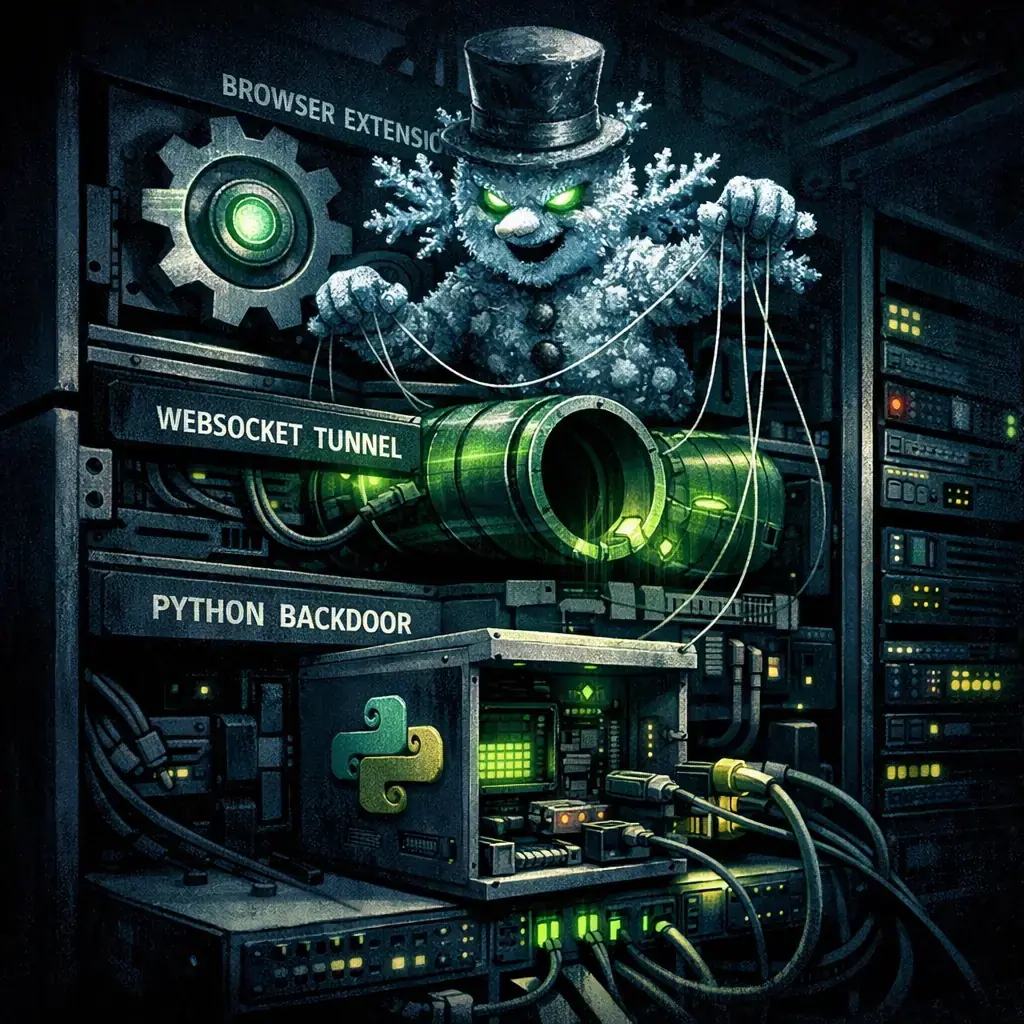
La suite découverte, surnommée "Neige", combine trois composants principaux : une extension de navigateur qui agit comme un lien persistant sur l'ordinateur infecté, un tunnel basé sur WebSocket qui cache le trafic et fonctionne comme un proxy SOCKS, et un backdoor Python qui expose un serveur HTTP local pour exécuter des commandes distantes. Le vecteur initial comprend un dropper qui exécute les scripts AutoHotkey et lance le navigateur en mode "headless" afin que l'utilisateur ne perçoit pas l'activité visible, tandis que les mécanismes classiques tels que les tâches programmées et l'accès dans le dossier d'accueil assurent la persistance.
La procédure post-intrusion suit des modèles dangereusement efficaces : reconnaissance interne pour localiser le SMB et le RDP exposés, renversés par la mémoire LSASS pour voler des identifiants et utiliser des techniques telles que passer-le-hash pour passer latéralement aux contrôleurs de domaine. Dans les dernières étapes, les attaquants ont réussi à extraire la base de données Active Directory et les fichiers sensibles du système, en les envoyant hors du réseau par des canaux non conventionnels. Ces étapes permettent à l'adversaire un contrôle profond et la capacité de prendre des domaines complets, ce qui fait de l'intrusion un engagement organisationnel.
Les implications sont claires: Pas assez pour protéger le périmètre. Un accès initial causé par l'ingénierie sociale peut rapidement augmenter à la perte de contrôle de l'annuaire d'entreprise et le vol massif d'accréditations, ce qui compromet la confidentialité et l'intégrité des systèmes critiques. En outre, l'utilisation d'outils légitimes ou d'apparence légitime (AutoHotkey, extensions de navigateur, navigation sans tête) complique la détection par des signatures traditionnelles.
Des mesures techniques et opérationnelles simultanées devraient être prises pour atténuer ces attaques. Au niveau de l'utilisateur et du support : éducation continue sur la vérification de l'identité du personnel du helpdesk, liens de méfiance qui demandent à installer des "patches" de communications inattendues et évitent de donner accès à distance sans validation préalable. Au niveau technique : appliquer plusieurs facteurs dans les comptes avec des privilèges, restreindre et vérifier l'utilisation d'outils d'assistance à distance, bloquer ou contrôler l'exécution de scripts non approuvés et binaires (y compris AutoHotkey) par les politiques d'application, et segmenter le réseau pour limiter les mouvements latéraux.
De la détection, l'équipement de sécurité devrait prêter attention à des signaux spécifiques : processus de navigateur sans tête initiés par des utilisateurs inhabituels, création récurrente de tâches programmées ou accès de connexion qui ne correspondent pas aux modifications autorisées, connexions WebSocket sortantes à des destinations inconnues et tout trafic qui semble agir comme un SOCKS mandataire. Corréler ces événements avec des tentatives de dumping de mémoire ou une activité anormale dans les contrôleurs de domaine augmente la probabilité d'identifier une intrusion avant l'exfiltration massive.
Si une intrusion est confirmée, la réponse doit comprendre l'isolement de l'hôte touché, la conservation des preuves (capture de mémoire et déversement de disque), l'analyse des ruches Active Directory enregistrées et compromises et la rotation forcée des titres de compétence privilégiés. Selon la portée, l'assainissement peut nécessiter la reconstruction de contrôleurs de domaine et la mise en oeuvre d'un plan de rétablissement qui comprend la révocation des certificats et des titres de compétence exposés; la coordination avec les fournisseurs de détection et d'intervention; et la consultation des règles IoC et YARA publiées dans les rapports techniques aidera à accélérer le nettoyage.
Pour les équipements qui souhaitent approfondir la caractérisation des tactiques et des techniques utilisées par les adversaires comme UNC6692, la matrice MITRE ATT & CK demeure une référence utile pour la détection et les contrôles de cartographie: https: / / attack.mitre.org /. En complément de cette référence avec les recommandations pratiques et IoC publiées par les chercheurs maximise la capacité de réponse et de fermeture des vecteurs exploités.
Bref, la campagne Snow rappelle que la combinaison de l'ingénierie sociale, des outils personnalisés et de l'abus de canaux légitimes peut transformer une petite erreur humaine en catastrophe d'entreprise. Une défense efficace nécessite une formation continue, des contrôles techniques stricts sur la mise en œuvre et l'accès, la segmentation du réseau et des procédures d'intervention bien éprouvées pour éviter qu'un faux "patch" ne devienne la clé maîtresse de l'agresseur.

Le FBI et six pays relient Integrity Technology Group à l'entité postvol en Asie du Sud-Est
Le 8 octobre, le FBI et les agences de six pays ont émis un avertissement conjoint qui assigne à une société chinoise, Integrity Technology Group, une série soutenue d'intrusion...

Campagne avec LLM et ARTEX attaque les données des institutions financières sud-coréennes et des exfiltres
Les chercheurs en matière de sécurité ont documenté une campagne dirigée contre les institutions financières sud-coréennes en utilisant des outils d'attaque de langue pour autom...

La campagne ChainDrop expose le tensorlake en npm; version 0.5.144 retrait
Un paquet de npm appelé tensorlake, un SDK dans TypeScript orienté vers les applications et les services de Tensorlake, a été engagé dans une campagne de chaîne d'approvisionnem...

Le cyberrisque en 2026 passe aux workflows et à l'IA, selon Voice of the CISO
Les données ajoutées par cinq éditions de l'étude Voice of the CISO - y compris les résultats les plus récents de 2026 - tirent un changement moins intense que l'emplacement du ...

Phishing BitB pointe aux professionnels de la publicité et aux gestionnaires de comptes pour voler MFA
Les chercheurs en sécurité ont décrit une campagne d'hameçonnage pour les professionnels de la publicité et les gestionnaires de comptes qui utilise une plate-forme humaine pour...

LibreOffice / OpenOffice Calc permet l'exécution de sources distantes lors de l'ouverture de l'ODB / JDBC
Les chercheurs ont montré qu'un tableur malveillant peut forcer LibreOffice et Apache OpenOffice à exécuter le code contrôlé par un attaquant au moment de l'ouverture du fichier...