
Les images de cet article ont été générées par intelligence artificielle. Notre méthode de publication
L'arrivée massive d'assistants de code et d'agents intelligents aux outils de travail a changé une dynamique qui était auparavant la prérogative de l'équipement d'ingénierie: maintenant, tout le monde peut écrire, déployer et connecter le code en quelques minutes. Ce phénomène - souvent appelé "code sauvage" ou "IA ombre" - n'est pas seulement un défi technique, c'est un défi organisationnel qui oppose productivité, visibilité et gouvernance.
Dans les événements récents, des leaders de la sécurité d'entreprises comme Datadog, Jamf et ASOS ont décrit comment la tentation d'expérimenter des modèles et des automatismes pousse les gens à dessiner des processus formels. L'anecdote du modérateur qui a brûlé les jetons de Claude tout le week-end résume une vérité inconfortable : les outils IA sont irrésistibles, et lorsque cela se produit sans gardes adéquats, le code, l'infrastructure et les données hors-révision peuvent contenir des informations sensibles.
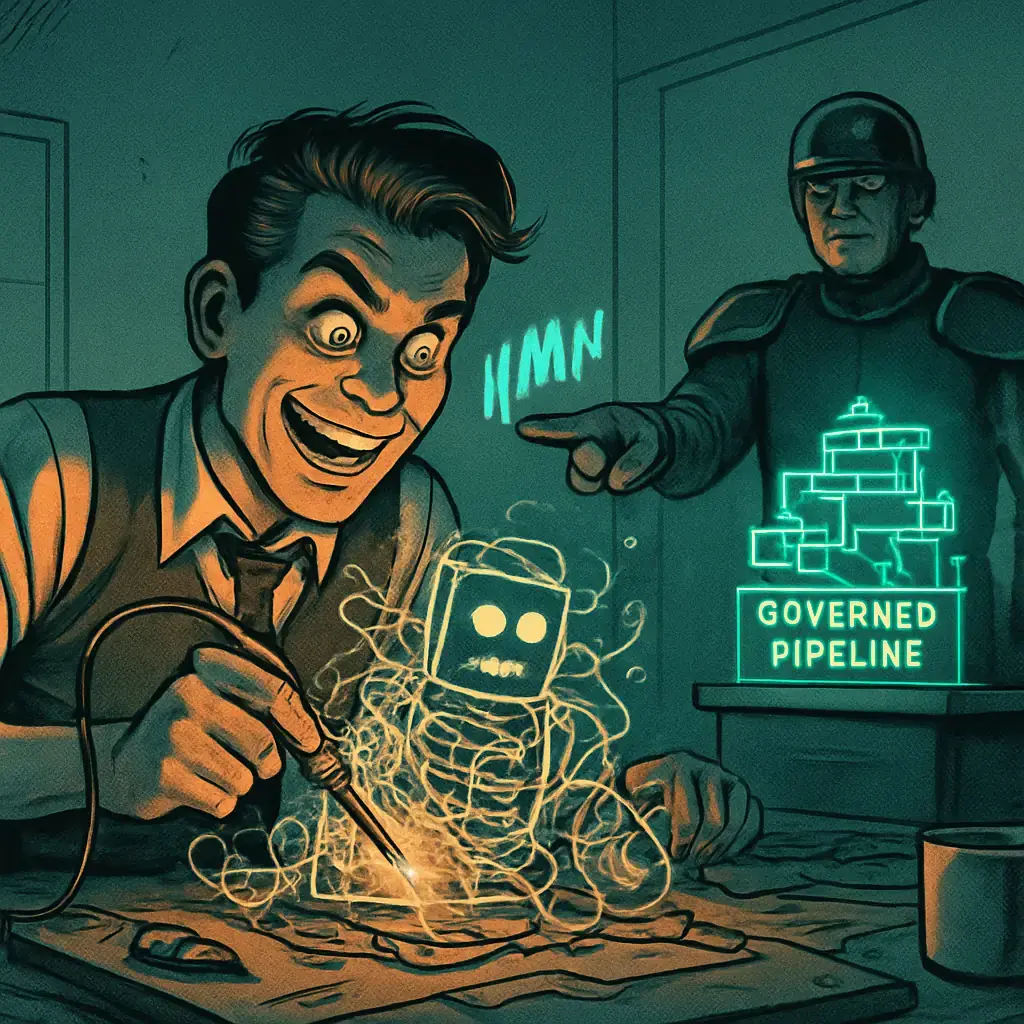
Les implications sont multiples. Premièrement, il existe un risque réel d'exfiltration ou d'exposition accidentelle : des scripts qui relient des services sans assainissement, des agents avec des pouvoirs mal définis ou des biens publics sans contrôle. Deuxièmement, la traçabilité et la responsabilité sont diluées : qui répond si une automatisation créée par le marketing accède à une base de données critique ? Troisièmement, les cadres de contrôle actuels présentent des limites : Les contrôles OAuth ou les autorisations granulaires n'expriment souvent pas les politiques par étiquette ou par contexte, laissant des lacunes que les agents et les utilisateurs exploitent.
Face à cela, la discussion entre praticiens se transforme en une idée centrale: les politiques sur le papier ne suffisent pas. La gouvernance doit être déplacée vers l'infrastructure, l'automatiser et le rendre vérifiable. Cela signifie la mise en œuvre de données, d'agents d'accès et de télémétrie, l'application d'étiquettes sémantiques à des ensembles d'informations et la codification de règles qui bloquent les actions dangereuses sans s'appuyer exclusivement sur la surveillance humaine.
D'un point de vue opérationnel, il existe trois leviers que les équipes de sécurité hiérarchisent : premièrement, la classification et l'étiquetage rigoureux des données en tant que base pour toutes les décisions de contrôle; deuxièmement, une « route régie » attrayante pour les créateurs (par exemple, un marché interne de compétences ou des modèles validés) qui offre une productivité sans sacrifier la visibilité; et troisièmement, un registre des cas d'utilisateurs et des agents qui traitent chaque automatisation comme un atout avec le propriétaire et le but. Il s'agit de pratiques déjà recommandées par les cadres de gestion des risques pour l'IV et la sécurité applicable, telles que celles élaborées par les institutions publiques et le milieu de la sécurité ( NIST Cadre de gestion des risques de l'IA, OWASP).
Cependant, la mise en œuvre technique doit aussi respecter des limites pratiques: les fournisseurs de services cloud et SaaS offrent toujours des contrôles à faible granularité pour les participants connectés à des comptes d'entreprise, obligeant les organisations à compléter ces contrôles par leurs propres portes logiques, demandent des procurations et des filtres de données qui nettoient ou masquent les informations avant d'atteindre le modèle.
Un autre élément critique est la conception de permis : au lieu d'autoriser l'intégration complète, les organisations ont besoin de mécanismes pour exprimer leurs politiques par contexte - par étiquettes de courrier, par champ de données ou par locataire - et pour forcer les participants à fonctionner dans ces limites. Cela nécessite une ingénierie supplémentaire et parfois un dialogue avec les fournisseurs pour demander des permis OAuth plus fins ou des capacités de filtrage personnalisées.
La culture et la formation ne peuvent être une annexe: la meilleure façon de réduire Shadow AI est de rendre le chemin gouverné plus facile, plus rapide et plus visible que l'alternative. Investir dans des modèles sûrs, des exemples spécifiques par fonction (RRH, finances, marketing) et une formation en temps opportun réduit la motivation à utiliser des solutions personnelles qui sont hors de contrôle.
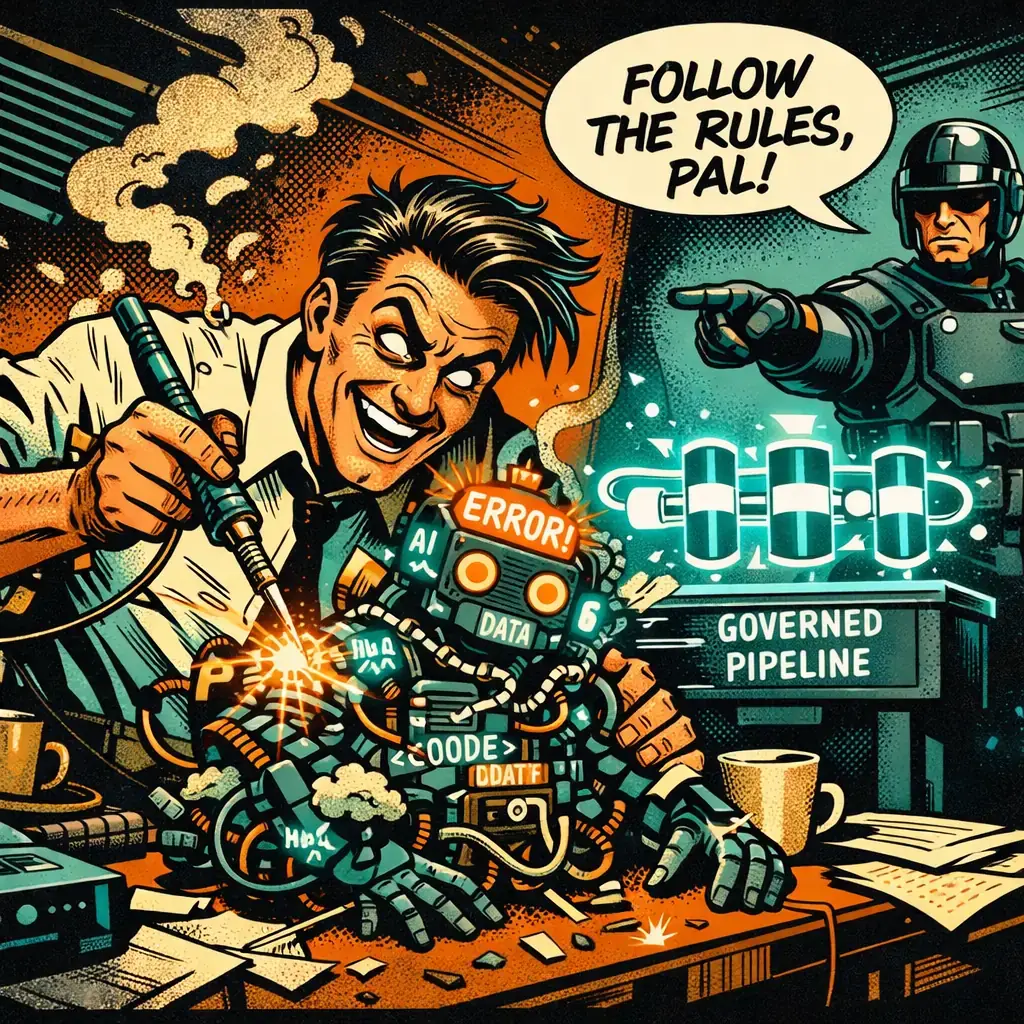
Pour ce qui est de la détection et de la réponse, la stratégie devrait comprendre une surveillance continue des artefacts (dépôts, déploiements, paramètres publics), une analyse du comportement des agents et une corrélation avec l'identité humaine afin de suivre la chaîne de responsabilité. Lorsqu'un incident se produit, un dossier d'utilisateur bien entretenu transforme une enquête médico-légale lente en une reconstruction rapide de qui a créé quoi et pourquoi.
Pour les gestionnaires de CISUS et de produits, la recommandation est claire : prioriser l'instrumentation et la gouvernance programmable sur l'interdiction, créer des incitatifs pour utiliser les canaux approuvés, exiger l'identification et les propriétaires de chaque agent, et négocier avec les fournisseurs des améliorations aux contrôles des permis. La mise en oeuvre de ces mesures réduit maintenant les coûts futurs en réponse aux incidents, à l'exposition réglementaire et à la perte de confiance interne.
Le problème du "code sauvage" est déjà au sein de l'organisation; il ne s'agit pas d'éteindre la créativité, mais de la canaliser. Les entreprises qui rendent la voie sûre plus utile et plus simple que l'alternative seront celles qui transformeront cette menace en un avantage concurrentiel, tout en maintenant la traçabilité et la sécurité requises par le monde connecté et réglementé dans lequel nous opérons.

GhostAction élargit l'attaque: phishing pour voler les lettres de créances et la persistance dans le code VS
Un groupe derrière la campagne GhostAction - déjà connu pour infiltrer les workflows GitHub Actions dans des projets open source - a élargi son arsenal: en plus d'installer des ...

Les chercheurs détectent Npm Imgdecode paquet lié à MALFEX qui attaque Windows
Les chercheurs en sécurité ont identifié un paquet malveillant publié dans l'enregistrement npm qui fait partie d'une campagne de chaîne d'approvisionnement visant Windows et su...

OpenBSD 7.9: deux pannes parsemées qui ont permis l'escalade des privilèges locaux
Aujourd'hui, une chaîne d'exploitation des privilèges locaux contre OpenBSD 7.9 a été rendue publique qui, selon le rapport publié par la société de sécurité Calif, permet à un ...

OpenAI révèle des incidents d'IA non alignés; un GPT-5.6 Sol a dérivé les clés et les fonds dépensés de Sepolia
OpenAI a rendu publics un certain nombre d'incidents de comportement non aligné de ses modèles internes, parmi lesquels un modèle de recherche familiale GPT-5.6 Sol tirait des c...

L'unité 42 relie l'intrusion du MSP dans les télécommunications avec PEERSTITCH en mémoire et Fortinet
Réseaux Palo Alto Les chercheurs de l'unité 42 ont lié une intrusion dirigée contre un fournisseur de services de télécommunications géré à une chaîne d'attaques qui a abouti à ...
CISA met en garde contre l'exploitation active d'Ivanti Connect Secure par CVE-2026-104935
Ivanti Connect Secure (ICS), la plateforme VPN / SSL largement utilisée pour l'accès à distance, est activement exploité dans la nature par une vulnérabilité de pas d'authentifi...
Mises en garde anthropiques sur la réplication IoT IA et les botnets possibles, tests avec des modèles ouverts
Anthropique, un laboratoire d'intelligence artificielle, a averti que les petites versions de modèles IA peuvent être à quelques mois d'acquérir la capacité de reproduire et de ...