
Les images de cet article ont été générées par intelligence artificielle. Notre méthode de publication
L'arrestation de trois personnes au Canada pour avoir exploité ce que la police a décrit comme un « blaster SMS » remplace une vieille menace sous une nouvelle forme : des appareils qui prétendent être des antennes mobiles pour forcer les téléphones voisins à se connecter et ainsi pousser des messages frauduleux directement dans l'équipe de la victime.
Ces types d'appareils, liés à ce que l'on appelle dans le monde de la sécurité des attrapeurs IMSI ou "Stingrays", fonctionnent en utilisant la logique de sélection réseau des téléphones: ils présentent un signal plus fort que la station légitime et l'appareil est associé avec eux. Une fois liés, les opérateurs peuvent envoyer des SMS qui semblent provenir de banques, d'organismes publics ou de services connus et des liens vers des pages conçues pour voler des identifiants. Outre la fraude, il existe un risque opérationnel peu connu mais sérieux: les téléphones connectés à ces stations fictives peuvent être temporairement isolés de leur réseau légitime et ne peuvent donc pas communiquer avec les services d'urgence.
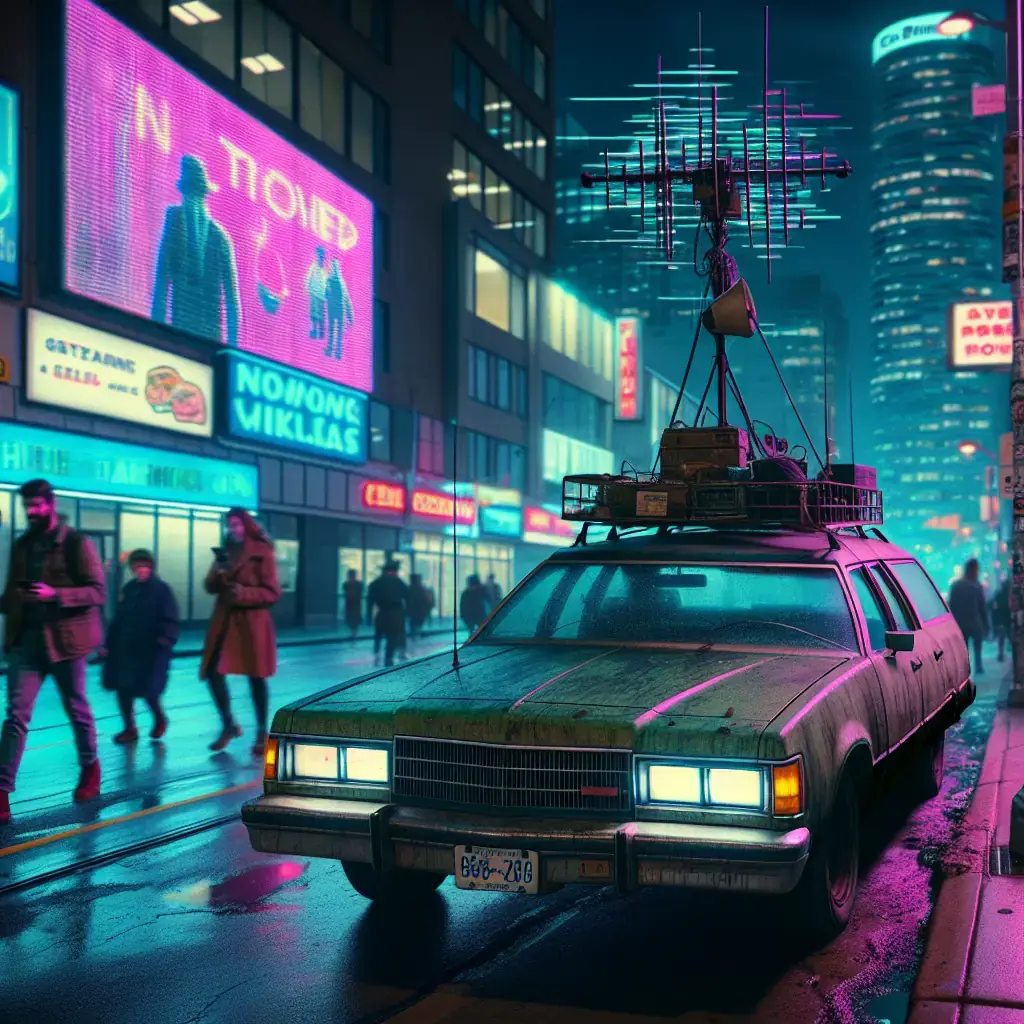
Les autorités de Toronto, qui ont nommé l'enquête « Project Lighthouse », ont signalé que l'équipe se déplaçait dans des véhicules dans la région métropolitaine, ce qui a permis d'atteindre des masses d'utilisateurs mobiles; des recherches suggèrent que des millions de connexions ont été trompées pendant sa période d'exploitation. Les perquisitions dans les municipalités de la région et les arrestations montrent qu'il ne s'agit plus seulement de prototypes de laboratoire, mais d'opérations mobiles commerciales à but criminel.
Du point de vue technique et pratique, la première ligne de défense n'est pas seulement l'utilisateur final: les opérateurs peuvent détecter et atténuer les fausses cellules s'ils disposent de systèmes de surveillance du signal et de la corrélation entre l'infrastructure et le comportement du trafic. Cependant, alors que ces défenses réseau sont déployées, il ya des mesures que toute personne et organisation peuvent mettre en œuvre pour réduire le risque. Traiter les SMS comme un canal dangereux, éviter de cliquer sur les liens reçus par message et préférer les applications de cryptage de bout en bout pour les échanges sensibles sont des mesures immédiates et efficaces.
Sur les appareils Android, il est possible de réduire la surface d'attaque en désactivant la préférence du réseau 2G, autant de variantes simples de ces émetteurs exploitent les anciennes technologies ; cependant, cette option n'empêche pas les attaques qui pointent vers LTE ou 5G au niveau de signalisation. Pour les communications critiques, les organisations devraient passer de la vérification par SMS aux authentificateurs d'applications ou aux clés physiques (jetons de matériel) et revoir leurs politiques d'intervention en cas d'incident pour y inclure des scénarios d'interception du réseau mobile.
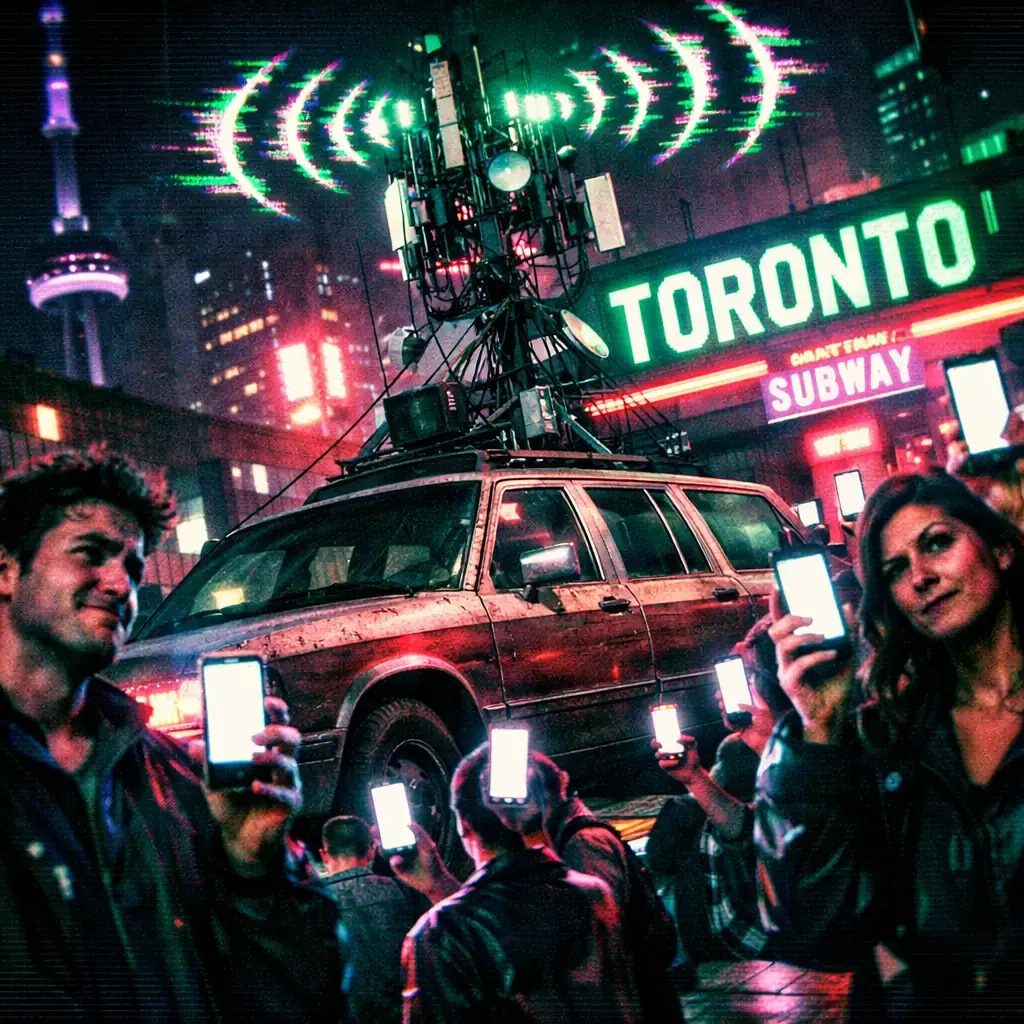
Il y a aussi une dimension réglementaire et politique publique : le déploiement massif et mobile de fausses stations nécessite une coordination entre les forces de sécurité, les régulateurs et les opérateurs pour détecter, confisquer et poursuivre les responsables et développer des capacités de détection en temps réel. Les citoyens doivent être en mesure de signaler les incidents à leur opérateur et à la police; la transparence et les alertes publiques aident à contenir des campagnes d'hameçonnage à grande échelle.
Si vous voulez mieux comprendre le fonctionnement de ces appareils et leur incidence sur la vie privée, la Fondation Électronique Frontière fournit une explication accessible des «Stingrays» et des risques associés : https: / / www.ef.org / numéros / stingrays. Pour des recommandations pratiques sur l'hygiène mobile numérique, le guide du Centre national de cybersécurité du Royaume-Uni est utile et concret: https: / / www.ncsc.gov.uk / guidance / using-votre-mobile-device. La déclaration de la police de Toronto sur les arrestations et les opérations est disponible sur le site officiel des services de police locaux : https: / / www.tps.ca / media-centre / histoires / sans précédent-sms-blaster-arrests /.
En fin de compte, le mouvement de ces appareils montre que la sécurité mobile est une responsabilité partagée : les fabricants doivent resserrer le comportement de sélection des réseaux et des signaux, les opérateurs doivent investir dans la détection des anomalies et les institutions doivent cesser de compter sur les SMS pour l'authentification. En attendant, les utilisateurs et les organisations doivent supposer qu'un SMS peut être falsifié et agir en conséquence éviter qu'un seul message ne permette un accès ou une perte irréparable.

Le FBI et six pays relient Integrity Technology Group à l'entité postvol en Asie du Sud-Est
Le 8 octobre, le FBI et les agences de six pays ont émis un avertissement conjoint qui assigne à une société chinoise, Integrity Technology Group, une série soutenue d'intrusion...

Campagne avec LLM et ARTEX attaque les données des institutions financières sud-coréennes et des exfiltres
Les chercheurs en matière de sécurité ont documenté une campagne dirigée contre les institutions financières sud-coréennes en utilisant des outils d'attaque de langue pour autom...

La campagne ChainDrop expose le tensorlake en npm; version 0.5.144 retrait
Un paquet de npm appelé tensorlake, un SDK dans TypeScript orienté vers les applications et les services de Tensorlake, a été engagé dans une campagne de chaîne d'approvisionnem...

Le cyberrisque en 2026 passe aux workflows et à l'IA, selon Voice of the CISO
Les données ajoutées par cinq éditions de l'étude Voice of the CISO - y compris les résultats les plus récents de 2026 - tirent un changement moins intense que l'emplacement du ...

Phishing BitB pointe aux professionnels de la publicité et aux gestionnaires de comptes pour voler MFA
Les chercheurs en sécurité ont décrit une campagne d'hameçonnage pour les professionnels de la publicité et les gestionnaires de comptes qui utilise une plate-forme humaine pour...

LibreOffice / OpenOffice Calc permet l'exécution de sources distantes lors de l'ouverture de l'ODB / JDBC
Les chercheurs ont montré qu'un tableur malveillant peut forcer LibreOffice et Apache OpenOffice à exécuter le code contrôlé par un attaquant au moment de l'ouverture du fichier...