
Les images de cet article ont été générées par intelligence artificielle. Notre méthode de publication
Les chercheurs en sécurité ont identifié une infrastructure de séparation du trafic utilisée depuis des années pour canaliser les visiteurs vers des escroqueries téléphoniques « techniques » et d'autres fraudes. Les résultats attribuent l'opération à un schéma appelé Hotejka, qui serait une réincarnation de l'ancien ROI777.. Les signatures qui ont publié des données - y compris Infoblox et GoDaddy, et l'analyse historique de Guardicore (aujourd'hui partie d'Akamai) - décrivent une chaîne qui commence à partir de sites Web commis et se termine sur des pages frauduleuses qui persuadent les utilisateurs de livrer la télécommande de leur équipement ou payer pour des services fictifs.
Faits confirmés par la recherche : le TDS, identifié comme Help TDS, fonctionne depuis au moins 2017; utilise des modèles PHP et des blocs HTML injectés dans des sites Web (avec une prédilection spéciale de WordPress); et filtre et déroute les visiteurs en utilisant les techniques d'empreintes digitales du navigateur et la segmentation géographique. GoDaddy a documenté l'utilisation d'un plugin WordPress malveillant appelé "Woocommerce _ inputs" qui a été installé dans des milliers de sites pour voler des identifiants et servir des redirections vers des domaines contrôlés par les attaquants. Les destinations finales comprennent les pages de blocage de navigateur qui imitent les alertes Microsoft et les numéros de téléphone pour une assistance technique présumée; en appelant, les opérateurs utilisent l'ingénierie sociale pour réaliser l'installation d'outils d'accès à distance tels que UltraViewer.
Techniquement, le TDS agit comme un routeur de trafic: il capture les visiteurs de plusieurs sources - sites Web commis, annonces malveillantes, spam ou liens de réseau social -, les évalue avec des règles (IP, pays, agent utilisateur, détection automatique du navigateur) et décide de la "meilleure" route: une arnaque de support technique, un logiciel publicitaire / installateur de logiciels espions, un atterrissage pour des abonnements abusifs ou plus de revente de trafic à d'autres programmes affiliés. Une partie de l'infrastructure signalée est hébergée sur des plateformes qui facilitent le suivi des campagnes, telles que Keitaro, un produit légitime qui a été abusé par les acteurs criminels pour la performance et la rotation des destinations ( Le keitaro.io).
Les chercheurs ont également documenté la continuité historique : Guardicore a tracé en 2018 une opération appelée Opération Prowli liée à ROI777, dans laquelle des serveurs vulnérables étaient engagés pour l'extraction de cryptomonéda et la monétisation du trafic. Les données historiques montrent que les domaines associés à ROI777 ont été utilisés comme serveurs de commande et de contrôle pour collecter des listes d'URL de redirection entre 2018 et 2020, ce qui supporte le lien entre cette opération et le Hotejka actuel. L'analyse initiale de Guardicore sur l'opération Prowli est disponible pour le contexte technique et chronologique ( Guardicore - Opération Prowli).
Quels risques réels cela comporte pour les utilisateurs et les opérateurs de sites web. Pour un visiteur: tomber dans une arnaque de support technique peut entraîner l'installation de logiciels d'accès à distance, la perte d'identification, le vol de données financières et l'accès continu par l'agresseur. Pour un administrateur web: un plugin injecté ou un bloc HTML non seulement conduit à la fraude mais facilite également le vol de comptes, la persistance de l'attaquant sur le site, et la réputation endommagée du domaine (listes noires DNS, perte de trafic légitime, sanctions des fournisseurs d'hébergement).
L'opération, selon les rapports, a également évolué dans sa tactique pour minimiser les frictions: depuis 2026, des pages jetables ont été utilisées dans des services tels que les pages Cloudflare pour accueillir rapidement des milliers de domaines de redirection - plus de 20 000 pages détectées depuis avril 2026 et une création estimée d'environ 300 pages par jour - ce qui complique la simple liste des domaines. (Informations générales sur les pages Cloudflare dans développés.)
Faits distinctifs, estimations et doutes. Confirmé : l'existence du TDS, la technique d'injection WordPress à travers le plugin "Woocommerce _ inputs", l'utilisation d'empreintes digitales et la livraison d'escroqueries de support technique qui finissent par des appels et un accès à distance. Estimation éclairée : que les deux plateformes (Hotejka / ROI777) ont généré « au moins plusieurs millions de dollars » avec leurs filiales basées sur les volumes DNS et les pratiques de paiement typiques dans l'industrie ; cela provient de la corrélation des données plutôt que des chiffres de comptabilité publique. Toujours incertain: l'identité réelle des opérateurs, leur structure organisationnelle exacte et dans quelle mesure les centres d'appels sont situés ou déployés à distance; les preuves indiquent une opération transnationale avec des filiales variées, mais la traçabilité complète exige encore des mesures juridiques et médico-légales supplémentaires.
Quelles mesures concrètes les lecteurs devraient-ils prendre?
Si vous gérez des sites WordPress ou un CMS: examiner la liste des plugins installés et supprimer les entrées inconnues ou non vérifiées; modifier les mots de passe utilisateurs avec des privilèges (et activer l'authentification multifactorielle lorsque cela est possible); installer des solutions de numérisation et de verrouillage (p. ex. Wordfence, Sucuri) pour rechercher des fichiers ou des entrées de base de données inhabituelles; examiner les enregistrements d'accès et les tâches programmées (cron) pour détecter les injections; et redémarrer des sauvegardes propres si vous détectez des engagements. Il bloque l'édition de fichiers PHP à partir du panneau WordPress et limite l'accès à wp-admin par IP lorsque cela est possible.
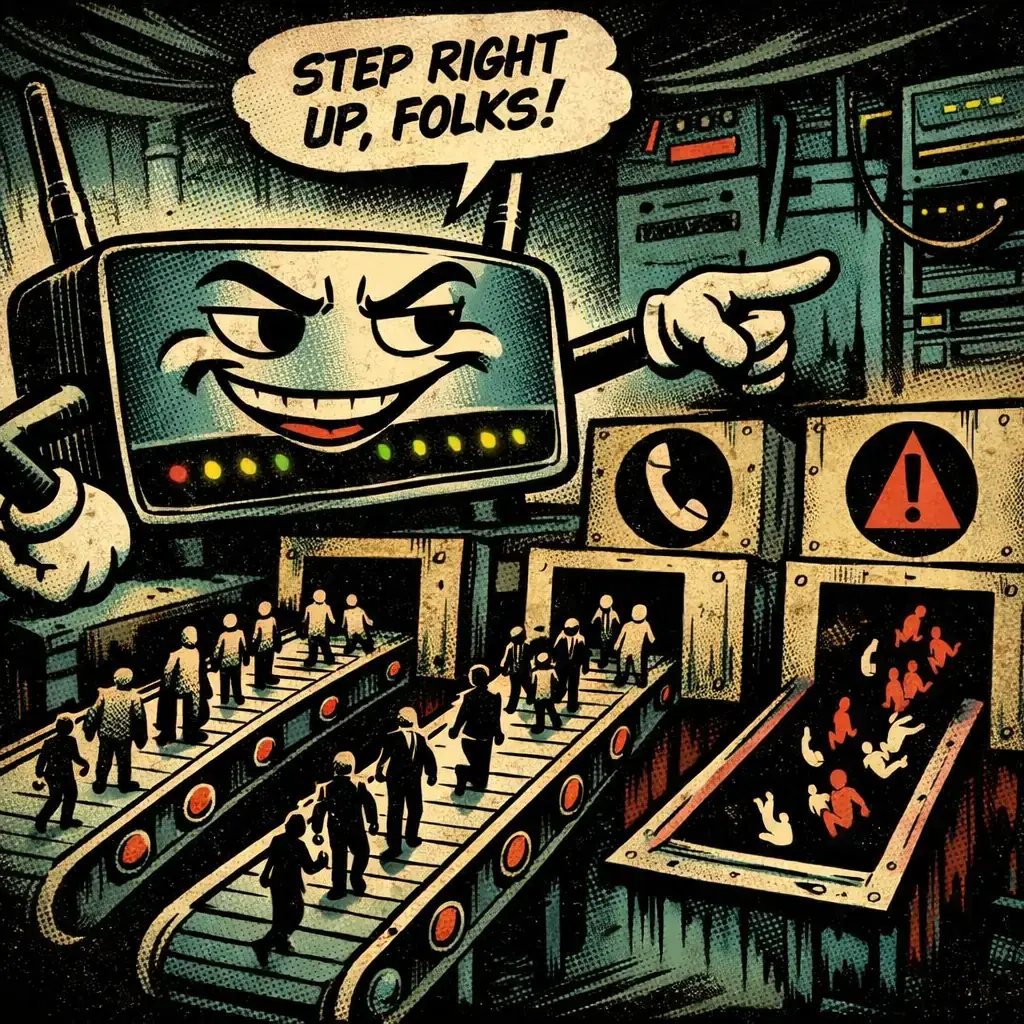
Si vous êtes un utilisateur final et que vous avez un navigateur verrouillé avec le numéro de téléphone- Oui. N'appelle pas. Forcez la fermeture du navigateur (ou le processus du gestionnaire de tâches), supprimez le cache et les cookies, et redémarrez le système. Si l'on vous demande d'installer un outil d'accès à distance, considérez ceci comme un critère de fraude clair, sauf si l'installation est demandée par un support vérifié auquel vous avez communiqué par les canaux officiels. Si vous pensez que vous avez déjà donné un accès à distance tiers, déconnectez l'appareil réseau, changez de mot de passe à partir d'un autre appareil et contactez votre banque si vous partagez des données financières.
Pour les entreprises et fournisseurs informatiques: permettre le filtrage et le blocage DNS des domaines malveillants du réseau d'entreprise, surveiller les demandes inhabituelles aux services de suivi créés en masse et aux pages statiques, et analyser les patrons d'empreintes digitales en ligne. Envisagez de mettre en œuvre des solutions de détection d'anomalies et de réputation pour les URL, et de coordonner avec les fournisseurs d'hébergement pour remédier aux sites compromis dans votre clientèle.
La complexité de l'écosystème - TDS, filiales, pages jetables et outils légitimes abusifs - rend ces campagnes résilientes à des fermetures spécifiques. La meilleure défense combine hygiène de base dans les logiciels, surveillance continue et éducation des utilisateurs pour empêcher une fermeture du navigateur de devenir un accès permanent et la fraude financière.

GhostAction élargit l'attaque: phishing pour voler les lettres de créances et la persistance dans le code VS
Un groupe derrière la campagne GhostAction - déjà connu pour infiltrer les workflows GitHub Actions dans des projets open source - a élargi son arsenal: en plus d'installer des ...

ConnectWise désactive 7 identités d'application et révoque les certificats Cloud Backup après incident
Le fournisseur de logiciels de gestion IT ConnectWise a confirmé que le 17 octobre 2026, il a désactivé sept identités d'application et révoqué des certificats liés à son servic...

Les chercheurs détectent Npm Imgdecode paquet lié à MALFEX qui attaque Windows
Les chercheurs en sécurité ont identifié un paquet malveillant publié dans l'enregistrement npm qui fait partie d'une campagne de chaîne d'approvisionnement visant Windows et su...

OpenBSD 7.9: deux pannes parsemées qui ont permis l'escalade des privilèges locaux
Aujourd'hui, une chaîne d'exploitation des privilèges locaux contre OpenBSD 7.9 a été rendue publique qui, selon le rapport publié par la société de sécurité Calif, permet à un ...

OpenAI révèle des incidents d'IA non alignés; un GPT-5.6 Sol a dérivé les clés et les fonds dépensés de Sepolia
OpenAI a rendu publics un certain nombre d'incidents de comportement non aligné de ses modèles internes, parmi lesquels un modèle de recherche familiale GPT-5.6 Sol tirait des c...

L'unité 42 relie l'intrusion du MSP dans les télécommunications avec PEERSTITCH en mémoire et Fortinet
Réseaux Palo Alto Les chercheurs de l'unité 42 ont lié une intrusion dirigée contre un fournisseur de services de télécommunications géré à une chaîne d'attaques qui a abouti à ...