
As imagens deste artigo foram geradas com inteligência artificial. Como publicamos
As fraudes de investimento com criptomoedas conhecidas como "pig butchering" ou as variantes de engano sentimental evoluíram: agora os timadores complementam a fraude virtual com uma fase presencial mediante mensageiros que recolhem dinheiro para converter a confiança online em perdas reais. El Aviso Público do FBI Ele descreve como, quando os bancos bloqueiam transferências suspeitas, os atiradores forçam as vítimas a entregarem dinheiro em mão a terceiros que atuam como “couriers”, autenticados com um código, uma senha acordada ou mesmo o número de notas.
A mecânica do engano é deliberadamente sofisticada: depois de ganhar a confiança em redes sociais ou aplicativos de encontros, os criminosos convencem a vítima de investir em uma plataforma falsa; depois da entrega do dinheiro aparece uma falsa actualização do saldo Na suposta carteira digital e na vítima, acreditando ter obtido ganhos, volta a tentar retirar fundos, reiniciando um ciclo de extorsão que geralmente inclui exigências adicionais por "impostos" ou "penalizações". O pagamento físico facilita os atiradores branquear e dispersar fundos fora do rastro habitual de transferências electrónicas.
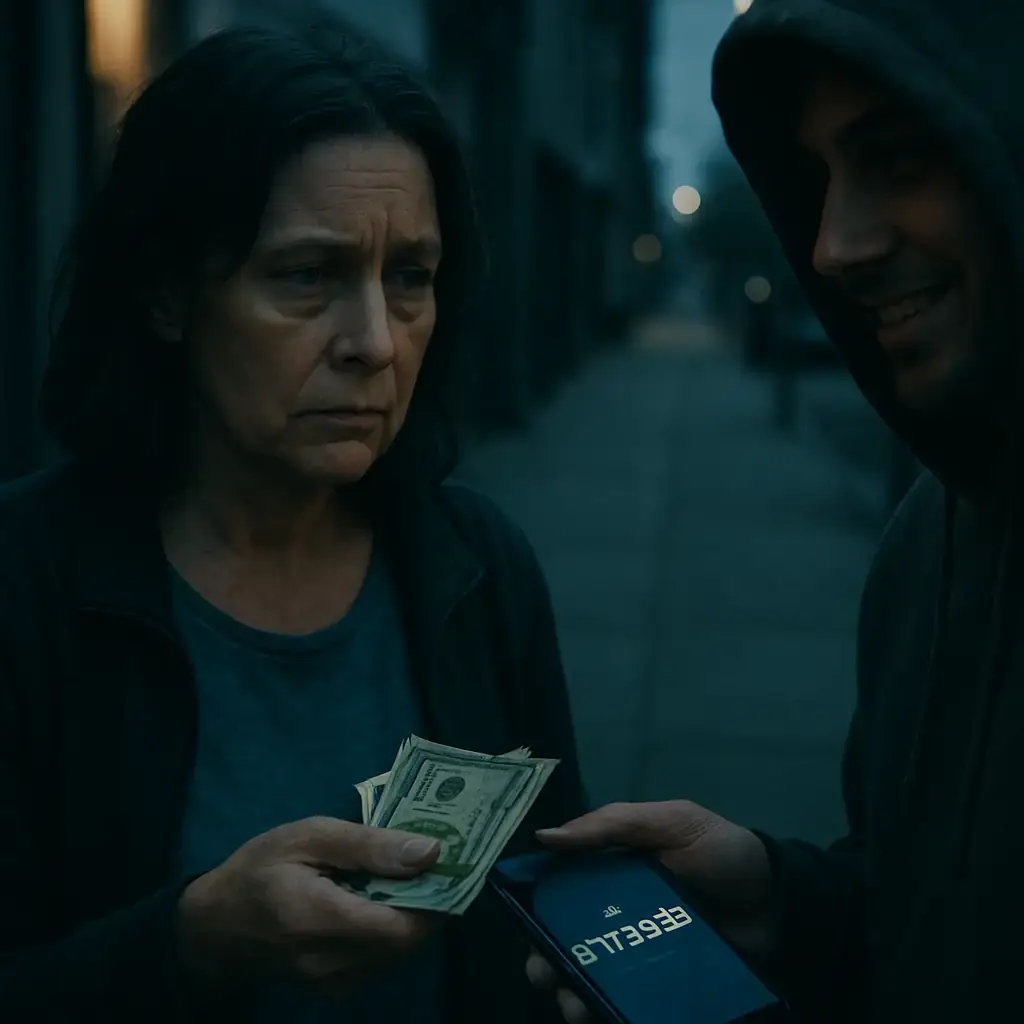
Isso muda a natureza do risco: já não é apenas uma perda econômica online, mas uma interação cara a cara que põe em jogo a segurança física e a possibilidade de repetidas fraudes por escalamento. O uso de mensageiros transforma a fraude digital em um crime misto que aproveita falhas de verificação humana e a crença da vítima na legitimidade do processo.
Do ponto de vista técnico e social, essas táticas exploram dois vetores-chave: a manipulação psicológica, incluindo o conhecido "love bombing", ou assédio afetivo estratégico para acelerar a confiança— e a fricção nos controles financeiros. Quando os bancos bloqueiam movimentos, os timadores convertem esse obstáculo em argumento: "tu conta tem sido marcada, traz efetivo e resolvemos", o que pressiona a vítima a aceitar coletar mensageiros.
As implicações são amplas: para usuários, maior dificuldade em distinguir entre plataformas legítimas e réplicas; para instituições financeiras, um desafio para detectar e parar redes que combinam transferências eletrônicas com dinheiro físico; e para a pesquisa policial, a necessidade de rastrear cadeias de pessoas aparentemente inocentes que atuam como mensageiros. Segundo o próprio FBI, os incidentes ligados a investimentos representam uma parte substancial das perdas por criminosos recentes, o que evidencia a escala do problema.
Se você recebe uma comunicação não solicitada sobre um investimento ou interesse romântico que vira em breve pedidos de dinheiro presencial, pare todo contato e não entregue efetivo nem dados pessoais. Antes de qualquer operação, verifica a plataforma e o interlocutor: busca resenhas independentes, comprova registros comerciais e exige documentação oficial da empresa. Para entender o fenómeno e como a manipulação é executada, o guia de consumidores da Comissão Federal do Comércio dos EUA. Os EUA podem ser úteis: FTC sobre fraudes românticas.
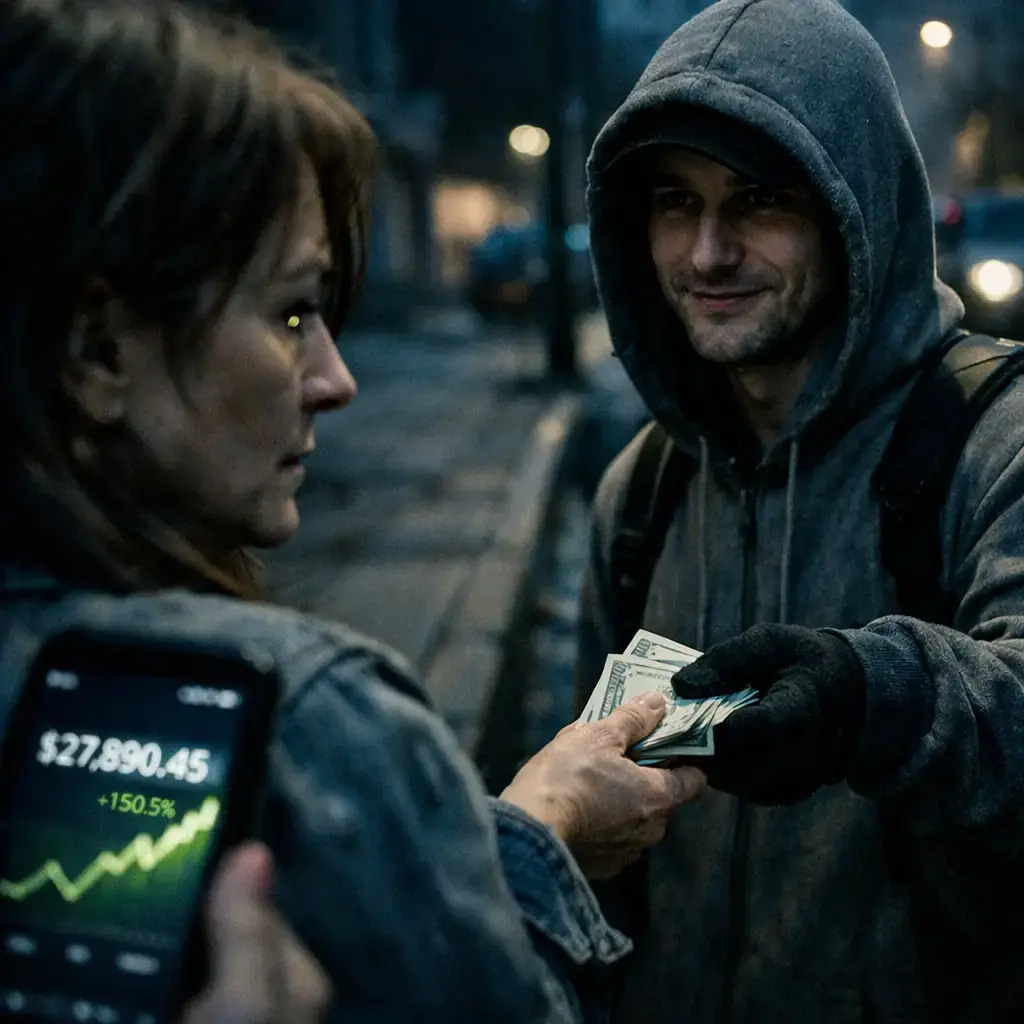
Se você suspeitar que você tenha sido alvo ou vítima, conserva toda a evidência: capturas de tela, números de conta, mensagens, nomes e horários, e se houve um mensageiro toma nota de sua aparência e lugar de coleta. Contacte imediatamente a sua entidade financeira para tentar bloquear ou reverter transações e apresenta uma denúncia formal. O FBI e sua plataforma de queixas IC3 recebem relatórios para coordenar pesquisas; você pode apresentar seu caso na página do IC3.
No plano preventivo e técnico, aplica medidas básicas de cibersegurança: usa autenticação multifator em trocas e e-mails, emprega carteiras frias (hardware wallets) para guardar cripto a longo prazo, e evita transferências a carteiras ou intermediários não auditados. Se oferecerem lucros extraordinários e a única maneira de as cobrar é em dinheiro ou por intermediários desconhecidos, é quase certo que se trate de uma fraude.
Recuperar fundos nestes esquemas é difícil e lento; desconfia de empresas que prometem “recuperar tudo” em troca de um pagamento prévio. Involutar as autoridades e fazê-lo rapidamente aumenta a probabilidade de acção eficaz. A prevenção e documentação imediata são as melhores ferramentas Para limitar danos e ajudar a desarticular redes que combinam o mundo digital e o físico para explorar as vítimas.

Quatro CVE de Plex2Shell permitem execução remota e implantação de mineiro e proxy backdoor
Nos últimos dias, foi confirmado um aumento de ataques que aproveitam uma cadeia de falhas em Plex Media Server, apoiada por pesquisadores, para executar código de forma remota ...

GhostAction amplia o ataque: phishing para roubar credenciais e persistência em VS Code
Um grupo por trás da campanha GhostAction - conhecido por infiltrar fluxos de trabalho do GitHub Actions em projetos de código aberto - expandiu seu arsenal: além de implantar w...

ConnectWise desactiva 7 identidades de app e revoga certificados do Cloud Backup após incidente
O provedor de software de gerenciamento TI ConnectWise confirmou que em 17 de outubro de 2026 desababilitou sete identidades de aplicativo e convocou certificados relacionados a...

Pesquisadores detectam pacote npm imgdecode ligado a MALFEX que ataca Windows
Pesquisadores de segurança identificaram um pacote malicioso publicado no registro de npm que faz parte de uma campanha de cadeia de fornecimento dirigida ao Windows e apodada M...

OpenBSD 7.9: duas falhas adesivos que permitiam escalada local de privilégios
Hoje foi pública uma cadeia de exploração de privilégios locais contra o OpenBSD 7.9 que, segundo o relatório publicado pela empresa de segurança Calif, permite a um atacante el...

OpenAI revela incidentes de IA não alinhados; um GPT-5.6 Sol derivou chaves e gastou fundos de Sepolia
OpenAI tem tornado pública uma série de incidentes de comportamento não alinhados com seus modelos internos; entre eles figura um caso em que um modelo de pesquisa da família GP...