
As imagens deste artigo foram geradas com inteligência artificial. Como publicamos
A Microsoft tem ligado mais de trinta domínios web com MacSync Stealer, um programa malicioso centrado no macOS que rouba informações. Os pesquisadores da Microsoft descrevem uma cadeia de comportamento repetida — desde a recuperação do binário até a coleta, o empacotamento temporário e a exfiltração de dados — e usaram essa telemetria combinada para associar domínios, embora a infraestrutura mude. A empresa sublinha que para considerar um domínio relacionado exigiu a coincidência de múltiplos sinais no endpoint e na rede, como a ascendência de processos, padrões na linha de comandos, rotas e cabeçalhos HTTP recorrentes, e parâmetros de subida em pedidos PUT. A Microsoft não publicou o número de vítimas nem atribuiu a campanha a nenhum ator identificado.
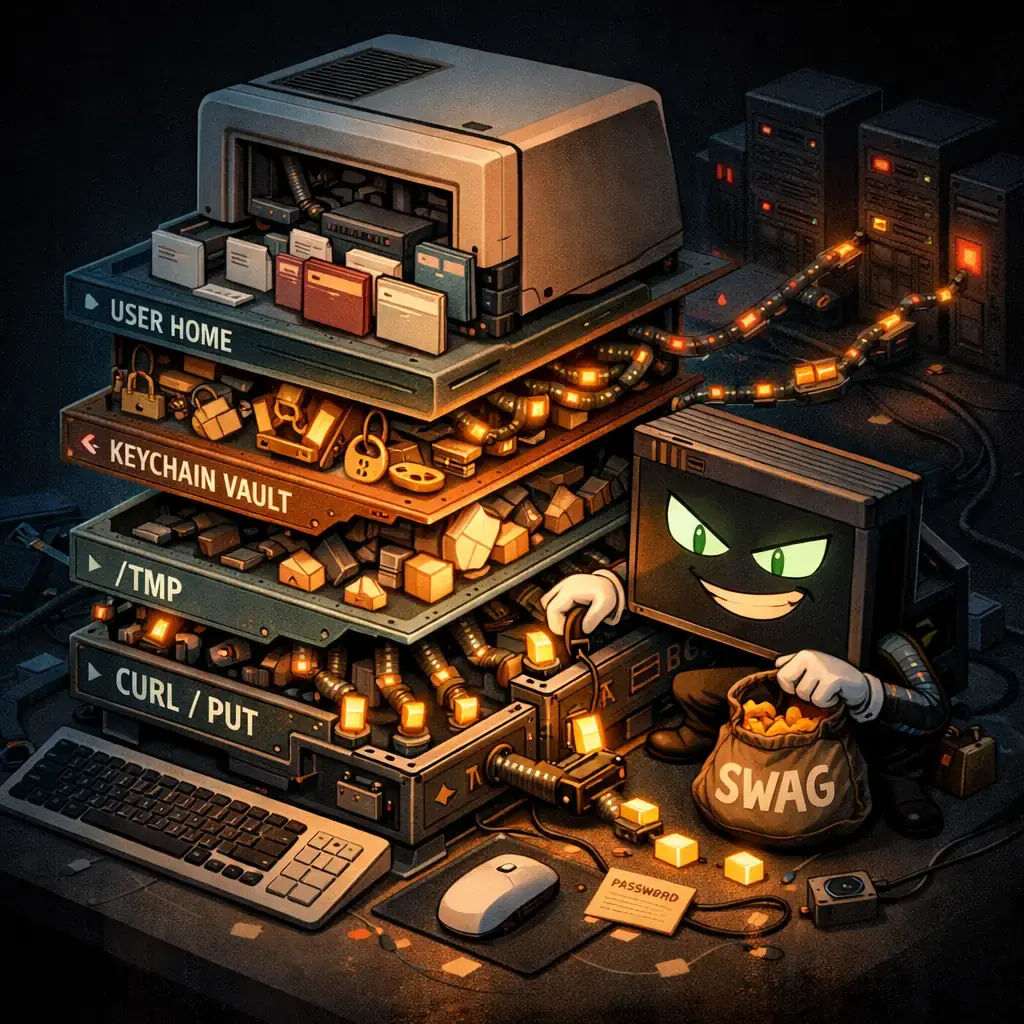
Tecnicamente, as cadeias observadas são claras em vários pontos. A execução começa frequentemente a partir de uma sessão interativa de zsh em Terminal - um padrão consistente com enganos tipo ClickFix que induzem o usuário a colar comandos - e progride com curl recuperando conteúdo controlado pelo atacante a partir de rotas recorrentes como /curl/. O payload é descodificado com utilitários nativos (Base64, gunzip) e lançado também através de osascript para executar o AppleScript, além de comandos Unix convencionais. A atividade de coleta inclui informações do sistema e do usuário, material do macOS Keychain, credenciais e cookies de navegadores, sessões, notas da Apple Notes, chaves SSH, credenciais da AWS, configurações de Kubernetes, história de navegação e arquivos sensíveis de diretórios de usuário.
O malware agrupa o colhido em rotas temporárias como /tmp/sync* e o comprime num ficheiro chamado /tmp/osalogging.zip, que por sua vez é fracionado e subido mediante pedidos HTTP PUT com parâmetros de gestão de chunks recorrentes (upload_id, chunk_index, total_chunks). Após a exfiltração, o código elimina arquivos temporários, pastas de staging, arquivos de bloqueio e outros artefatos em uma tentativa de limpeza. Microsoft afirma ter constatado exfiltração ativa de dados, não apenas beaconing.
Informações prévias complementam e matizam este retrato. Uma análise de RST Cloud fechada em 8 de maio documentou uma API key estático compartilhada por quatro domínios confirmados e detectou onze domínios candidatos mediante padrões de URI como /dynamic?txd= e /gate?buildtxd=. RST Cloud observou que vários domínios mostravam janelas de envio sobreposições, sugerindo operação paralela de vários C2 em vez de uma rotação estrita por nomes de host. The Hacker News comparou os indicadores e verificou que pelo menos quatro domínios citados pela Microsoft haviam aparecido antes no conjunto de candidatos da RST Cloud. A Microsoft menciona como características de rede recorrentes os mesmos padrões de rota, agentes User-Agent próprios do macOS, cabeçalhos com API-key e as subidas HTTP PUT com parâmetros para gerenciar fragmentos, mas não publicou o valor estático da API-key que a RST Cloud documentou.
O que está confirmado: a existência de uma família de stealer para macOS que usa técnicas de execução do Terminal e AppleScript, a etapa de coleta de credenciais e segredos (incluindo Keychain, cookies e chaves), a embalagem e a exfiltração por HTTP PUT em fragmentos, e a identificação de mais de trinta domínios relacionados pela Microsoft em uma janela pontual. O que é estimado ou plausível: que os domínios identificados formem uma botnet de C2 com operação paralela e que uma API-key estática seja reutilizada em pelo menos parte da infraestrutura (documentado pela RST Cloud em alguns casos). O que ainda não está aberto ou confirmado: o número real de vítimas, a identidade ou motivação do operador, e se a API-key é idêntico em todos os domínios citados pela Microsoft.
As consequências práticas para organizações e usuários são diretas. O roubo de credenciais e chaves SSH ou da AWS pode permitir acesso persistente a contas, extração adicional de dados e execução de cargas posteriores em infra-estruturas cloud. A combinação de acesso a notas, cookies de sessão e Keychain facilita movimentos laterais e acesso a serviços sem necessidade de quebrar senhas. Para usuários particulares, a exposição pode traduzir-se em perda de contas, roubo de identidade e filtragem de informações pessoais; para empresas, tem potencial para comprometer repositórios, ambientes de desenvolvimento e recursos na nuvem com impacto econômico e operacional.
Medidas concretas e verificáveis que deveriam aplicar leitores e equipamentos de segurança: primeiro, não colar ou executar comandos no Terminal de fontes não verificadas, incluindo páginas web, mensagens e chamadas. Active e configure as proteções do macOS que atenuam a colagem de comandos e execução do AppleScript; a Apple documentou melhorias nas protecções em versões recentes do sistema operacional e serviços como o XProtect que analisam a execução e os artefatos de programação. Em ambientes de trabalho, active políticas que prevaleçam o uso indiscriminado de Terminal por usuários não desenvolvedores e registram as sessões de shell interativas para auditoria.
Em detecção e caça, monitorize sessões de zsh e outros comandos que invoquem curl para baixar conteúdo, utilizem descodificadores (base64, gunzip) ou liguem para osascript. Correlacione execuções do AppleScript com acessos ao Keychain, criação de arquivos em /tmp e tráfego saliente para domínios suspeitos. A nível de rede, procure pedidos de HTTP PUT com corpos binários (--data-binary em curl), cabeçalhos invulgares de API-key e parâmetros como upload_id, chunk_index ou total_chunks, bem como rotas correspondentes a /curl/, /dynamic?txd= ou /gate?buildtxd=. Revise registros proxy e gateways para essas pegadas; essas formas de petição são um indicador mais robusto que a única consulta a um domínio que possa rodar.
Se suspeitar de compromisso, opere sobre evidências: isole a equipe, preserve uma imagem forense, verifique histórias de shell, arquivos de staging temporários e registros de processos, e procure atividade de subida fragmentada desde o host. Para credenciais e chaves potencialmente expostas, rote chaves SSH e tokens de API imediatamente, reemplace credenciais de serviços cloud (AWS, Kubernetes) e foirce reautenticações de sessões de navegador se detectou extração de cookies. Considere a revogação preventiva de chaves de alto risco e a revisão de acessos na nuvem para detectar movimentos anormais.
Finalmente, a detecção baseada em comportamento é a via mais prática frente a infra-estruturas que muda rapidamente: a Microsoft tomou a decisão de exigir múltiplos sinais antes de marcar domínios como relacionados, e essa mesma lógica é a que devem aplicar defesas corporativas e soluções EDR para evitar falsos positivos e seguir os deslocamentos do atacante. Mantenha sistemas e assinaturas atualizados, combine telemetria de endpoint com registros de rede e threat intelligence externa, e priorize a educação do usuário sobre riscos de comandos colados e solicitações de suporte enganadoras.
Os relatórios públicos úteis para ampliar esta informação incluem os canais de segurança dos fabricantes e análise independentes; a Microsoft publica detalhes de sua pesquisa em seu blog de segurança ( https://www.microsoft.com/security/blog/) e a Apple mantém documentação sobre protecções de plataforma e XProtect em seu portal de segurança e suporte ( https://support.apple.com/guide/security/welcome/web). Para seguir análises de terceiros e comparativas de indicadores, meios especializados como The Hacker News costumam compilar e contextualizar essas publicações ( https://thehackernews.com/).

FBI e seis países vinculam Integrity Technology Group com roubo de e-mails de entidades na SE Ásia
Em 8 de outubro, o FBI e agências de seis países publicaram uma advertência conjunta que atribui a uma empresa chinesa, Integrity Technology Group, uma série sustentada de intru...

Campanha com LLM e ARTEX ataca instituições financeiras sul-coreanas e exfiltra dados
Pesquisadores de segurança documentaram uma campanha dirigida contra entidades financeiras sul-coreanas na qual foram utilizadas ferramentas de ataque impulsionadas por modelos ...

Campanha ChainDrop expõe tensorlake em npm; versão 0.5.144 retirada
Um pacote de npm chamado tensorlake, um SDK no TypeScript, orientado para aplicações e serviços de Tensorlake, foi comprometido em uma campanha de cadeia de fornecimento ligada ...

Google denuncia sequestro de DNS: certificados TLS para google.com.gh, google.sl e google.as
O Google informou em 6 de outubro que atacantes conseguiram emitir certificados de HTTPS não autorizados para nomes do Google e YouTube após comprometer registros DNS autoritati...

Risco cibernético em 2026 desloca-se para fluxos de trabalho e IA, segundo o Voice of the CISO
Os dados agregados por cinco edições do estudo Voice of the CISO — incluindo os achados mais recentes de 2026 — desenham uma mudança menos de intensidade do que de localização d...

Phishing BitB aponta profissionais de publicidade e administradores de contas para roubar MFA
Pesquisadores de segurança descreveram uma campanha de phishing dirigida a profissionais de publicidade e administradores de contas que usa uma plataforma operada por humanos pa...

Calc do LibreOffice/OpenOffice permite execução de código remoto ao abrir folhas com ODB/JDBC
Pesquisadores demonstraram que uma folha de cálculo maliciosa pode forçar o LibreOffice e o Apache OpenOffice a executar código controlado por um atacante no momento em que o ar...