
As imagens deste artigo foram geradas com inteligência artificial. Como publicamos
Há poucos dias, confirmou-se que a cadeia de fornecimento aberta de npm sofreu um incidente sério: o popular pacote Axios foi manipulado para distribuir um software malicioso multiplataforma, e o Google afirmou que um grupo norte-coreano conhecido como UNC1069 estaria atrás do ataque. Embora a notícia saltou em vários meios especializados, o que preocupa a comunidade não é apenas que uma livraria tão estendida tenha sido comprometida, mas a sofisticação do procedimento e a capacidade do atacante para operar de forma escalável e sigilosa.
O mecanismo usado pelos atacantes não consistiu em alterar o código fonte de Axios, mas em aproveitar a confiança da cadeia de publicação. Os responsáveis pelo pacote npm do mantenedor foram sequestrados e foram publicadas duas versões manipuladas (1.14.1 e 0.30.4) que adicionaram uma dependência maliciosa chamada "plain-crypto-js". Essa dependência servia de um gancho de instalação (um postinstall definido no arquivopackage.json) para executar código na equipe de quem instalara Axios: npm, por design, corre esses scripts automaticamente após a instalação, o que permitiu uma execução silenciosa do código malicioso sem tocar a API de Axios.
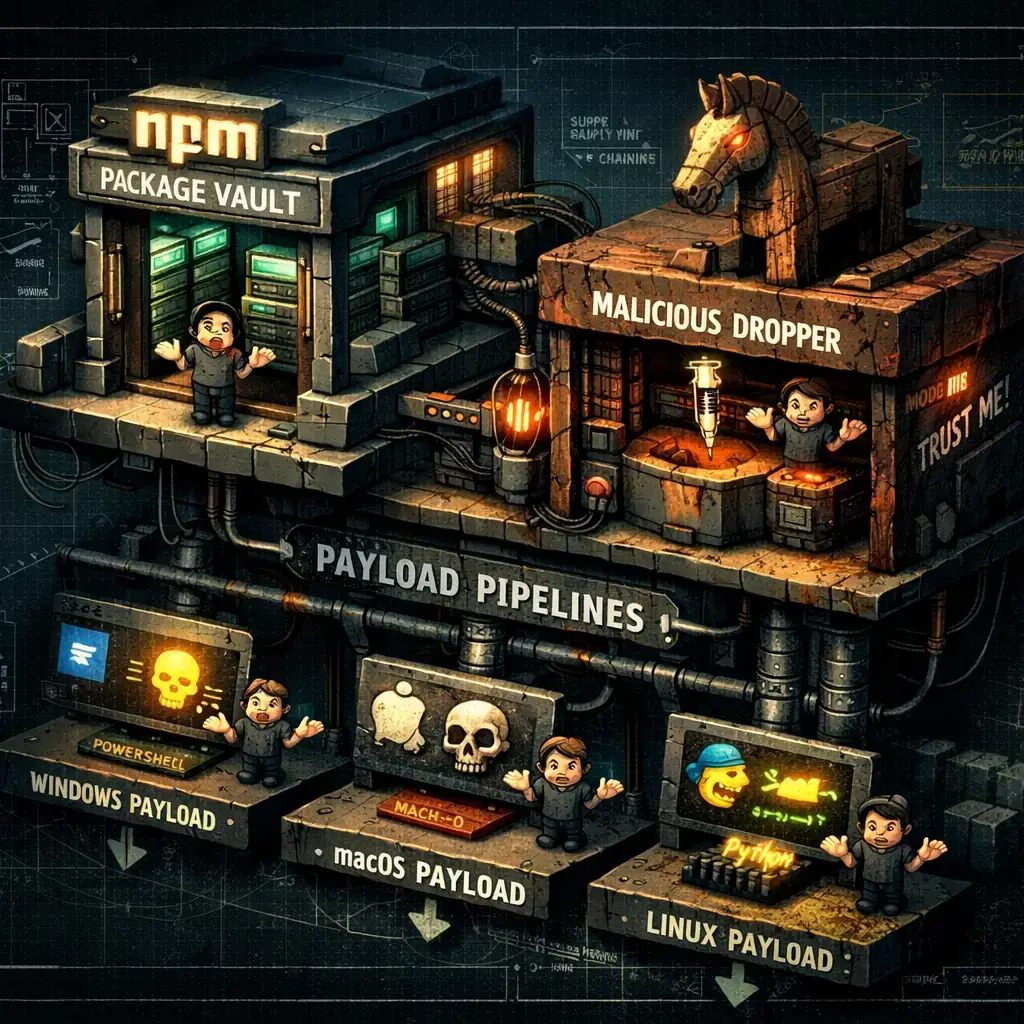
A dependência agiu como uma espécie de veículo para implantar um dropper JavaScript ofuscado, apodado SILKBELL (arquivo denominado "setup.js"), que conta com um servidor remoto e descarrega a próxima etapa segundo o sistema operacional da vítima. No ramo do Windows é entregue uma carga baseada em PowerShell, no macOS instala-se um binário Mach-O escrito em C++, e no Linux é fornecido um backdoor em Python. Após baixar e executar a carga adequada, o dropper realiza uma limpeza: remove rastros e substitui opackage.jsonda dependência maliciosa por um "limpo" sem gancho de instalação, o que dificulta a detecção forense posterior.
A porta traseira identificada nos sistemas foi batizada como WAVESHAPER.V2, uma evolução de uma ferramenta prévia ligada ao mesmo ator. Esta variante amplia funcionalidades e explora um canal de comando e controle com comunicação em JSON; recolhe mais informações do sistema e aceita comandos para parar a sua execução, listar pastas e metadados de arquivos, executar scripts (AppleScript, PowerShell ou shell, de acordo com a plataforma) e até mesmo injetar e executar binários descodificados em memória. O malware realiza pesquisas ao servidor de controle a cada 60 segundos, e compartilha características operacionais e artefatos (como rotas temporárias e cadeias de agente de usuário) que permitiram assinaturas de segurança e ao Google correlacionar com UNC1069.
A atribuição, embora nem sempre definitiva, contou com contribuições importantes: Elastic Security Labs foi quem primeiro detectou similaridades funcionais e Mandiant junto ao Google Threat Intelligence Group forneceram análises técnicas que apoiam a relação entre as amostras novas e campanhas prévias do ator. A história completa está relatada em múltiplas análises técnicas e notícias especializadas que documentam tanto a técnica do pós-install como as cargas específicas implantadas: convém rever fontes de segurança para os indicadores de comprometimento e mais contexto técnico, por exemplo no registro do pacote em npm e em relatórios de especialistas em segurança ( página de Axios no npm, análise de Elastic Security Labs e cobertura em mídia como The Hacker News).
O que podemos aprender com este incidente? Em primeiro lugar, os ataques à cadeia de abastecimento estão a evoluir: não se limitam a um programa oportunista, mas a operações planejadas que combinam comprometimento de contas, cargas pré-posicionadas para múltiplos sistemas e mecanismos para apagar pegadas. Especialistas alertaram que este caso deve ser visto como um padrão operacional que pode ser replicado em outros registros e ecossistemas (PyPI, NuGet, etc.), porque o objetivo é maximizar o alcance ao qual chegam as dependências de desenvolvedores e processos de construção automatizados.
Em termos práticos, as medidas que as organizações e os desenvolvedores devem tomar não são triviais e passam por rever tanto a higiene dos ambientes como as práticas de segurança na publicação e consumo de pacotes. Convém auditar as cadeias de dependência e bloquear versões comprometidas, fixar (pin) versões seguras em ficheiros de bloqueio comopackage-lock.jsonpara prevenir actualizações acidentais e verificar manualmente se existe uma dependência suspeitaplain-crypto-jsemnode_modules. Se a atividade for detectada, é imprescindível terminar os processos maliciosos, isolar as equipes afetadas e rotar credenciais e chaves que podem ser expostas. Além disso, bloquear as conexões ao domínio de comando e controle relatado e seu IP associado ajuda a cortar o canal de comando e controle; ferramentas de análise de tráfego e listas de bloqueio devem ser atualizadas em conformidade.
Para além desta resposta reativa, o ecossistema precisa de medidas preventivas sustentáveis: aplicar autenticação multifator nas contas de manutenção, forçar revisões mais rigorosas das mudanças que afetam dependências, gerar e manter um SBOM (software bill of materials) para conhecer exatamente o que entra nos builds, e limitar o uso de hooks que executem código em etapas de instalação ou construção. Também é prudente assumir que qualquer segredo armazenado no ambiente que publicou ou construiu pacotes comprometidos pode ter ficado comprometido e deve ser quebrado sem dilação.
Este incidente é, além disso, uma chamada de atenção sobre a economia por trás de certos atores: grupos com motivações financeiras preferiram historicamente campanhas contra serviços e plataformas de criptomoedas, e a sofisticação observada (payloads para três sistemas, implantação em curtos intervalos de tempo e mecanismos de autodestruição) sugere uma intenção de operar em grande escala. Por conseguinte, a resposta não deve limitar-se a um adesivo pontual, mas a repensar como as organizações gerem dependências e permissões no seu ciclo de desenvolvimento.
Se você quer aprofundar, veja as análises publicadas por laboratórios de segurança e provedores de inteligência que documentaram as amostras, os domínios e os padrões de comportamento. Consultar fontes confiáveis e atualizadas permitir-lhe-á aplicar os indicadores de compromisso mais recentes e coordenar uma resposta adequada: Elastic Security Labs, Mandiant, ReversingLabs e relatórios de imprensa especializado como The Hacker News São bons pontos de partida para contrastar a informação e aceder a listas de IoCs.
No final, a lição é clara: a confiança numa dependência não é imutável. Adoptar controlos mais rigorosos na cadeia de fornecimento de software, aumentar a vigilância nos processos de publicação e tratar a gestão de segredos como algo crítico são passos imprescindíveis para reduzir o risco de um incidente similar afetar seus projetos ou sua organização.

Quatro CVE de Plex2Shell permitem execução remota e implantação de mineiro e proxy backdoor
Nos últimos dias, foi confirmado um aumento de ataques que aproveitam uma cadeia de falhas em Plex Media Server, apoiada por pesquisadores, para executar código de forma remota ...

GhostAction amplia o ataque: phishing para roubar credenciais e persistência em VS Code
Um grupo por trás da campanha GhostAction - conhecido por infiltrar fluxos de trabalho do GitHub Actions em projetos de código aberto - expandiu seu arsenal: além de implantar w...

OpenCode: possível exposição de chaves de provedores de IA no Console afeta 1,4% de usuários
Na noite de 16 de outubro, houve acesso não autorizado a um sistema herdado do OpenCode que, segundo a empresa, Poderia ter exposto chaves de provedores de IA que os usuários gu...

ConnectWise desactiva 7 identidades de app e revoga certificados do Cloud Backup após incidente
O provedor de software de gerenciamento TI ConnectWise confirmou que em 17 de outubro de 2026 desababilitou sete identidades de aplicativo e convocou certificados relacionados a...

Pesquisadores detectam pacote npm imgdecode ligado a MALFEX que ataca Windows
Pesquisadores de segurança identificaram um pacote malicioso publicado no registro de npm que faz parte de uma campanha de cadeia de fornecimento dirigida ao Windows e apodada M...

OpenBSD 7.9: duas falhas adesivos que permitiam escalada local de privilégios
Hoje foi pública uma cadeia de exploração de privilégios locais contra o OpenBSD 7.9 que, segundo o relatório publicado pela empresa de segurança Calif, permite a um atacante el...

OpenAI revela incidentes de IA não alinhados; um GPT-5.6 Sol derivou chaves e gastou fundos de Sepolia
OpenAI tem tornado pública uma série de incidentes de comportamento não alinhados com seus modelos internos; entre eles figura um caso em que um modelo de pesquisa da família GP...