
As imagens deste artigo foram geradas com inteligência artificial. Como publicamos
A aparição e rápida circulação de ACR Stealer – também referida em alguns relatos como Amatera ou AcridRain em sua evolução comercial – volta a destacar uma lição simples e dolorosa: muitas intrusões sofisticadas começam com um gesto humano banal. Um usuário que pega e executa um comando no campo Executar é, na prática, a chave-prima que abre uma rede corporativa, e isso não resolvem adesivos ou atualizações de software.
Os dois caminhos de entrega descritos pela Microsoft mostram um leque de técnicas modernas: uma cadeia totalmente fileless que abusa de mshta.exe, VBScript e uma imagem JPEG que contém o payload em seus pixels; e outra que escreve componentes em disco de um recurso WebDAV, arranca um binário Python de aspecto legítimo e persiste com tarefas programadas que simulam atualizações. O denominador comum é a engenharia social e a execução direta de ordens pelo usuário, não a exploração de uma falha técnica.
As consequências são claras e perigosas: ACR acessa senhas guardadas em navegadores, tokens de sessão vivos, PDFs e documentos sincronizados do OneDrive e SharePoint. Isso torna uma máquina comprometida em uma porta aberta a contas corporativas e dados compartilhados. Microsoft e equipamentos de resposta recomendam, além de isolar o host, revogar tokens de acesso e não limitar-se a rotar senhas, porque os tokens podem continuar autorizando sessões mesmo após mudar chaves.
O uso de imagens com payload embebido e de alojamento legítimo para arquivos (ImgBB, serviços de imagens, WebDAV) complica a detecção, e técnicas como EtherHiding – onde endereços ou indícios são publicados em contratos inteligentes em blockchains públicas – fazem parte da infraestrutura ser difícil de neutralizar. O ataque é apoiado em ferramentas e serviços legítimos para se esconder e persistir, portanto, a telemetria tradicional baseada em assinaturas falha frente a essas variantes.
Do ponto de vista defensivo, há que aceitar duas realidades: a primeira, a prevenção técnica clássica não elimina vetores sociais; a segunda, há controles administrativos e de endurecimento que sim reduzem muito a janela de oportunidade do atacante. Medidas como retirar o quadro Executar através de políticas de grupo, bloquear o mshta.exe com o AppLocker ou o WDAC, aplicar o controlo de aplicações e regras de redução da superfície de ataque para que o PowerShell, o Python ou o rundll32 não possam executar conteúdo baixado a partir de%LocalAppData% ou o Temp são ações concretas e eficazes.
Na detecção, prestar atenção ao comportamento é fundamental: processos como o rundll32.exe que estabelecem conexões de rede sem parâmetros claros, chamadas reflectivas em memória, atividade incomum para hosts de imagens ou mounts WebDAV são indicadores de compromisso que merecem pesquisa imediata. Hunting proativo, isolamento rápido e revogação de credenciais e tokens devem fazer parte dos procedimentos de resposta para cortar o acesso lateral e a exfiltração de artefatos sensíveis.
A narrativa pública sobre o ACR também oferece um aviso sobre a inteligência de ameaças: os relatórios costumam mostrar peças representativas de infraestrutura e comportamento, mas não dão números completos nem atribuições firmes. A Microsoft tem sido cautelosa ao não ligar um ator específico e ao descrever a família pelo seu comportamento; quem operatorizan e vendem essas ferramentas mudam nomes e painéis, pelo que as etiquetas evoluem enquanto a técnica persiste.
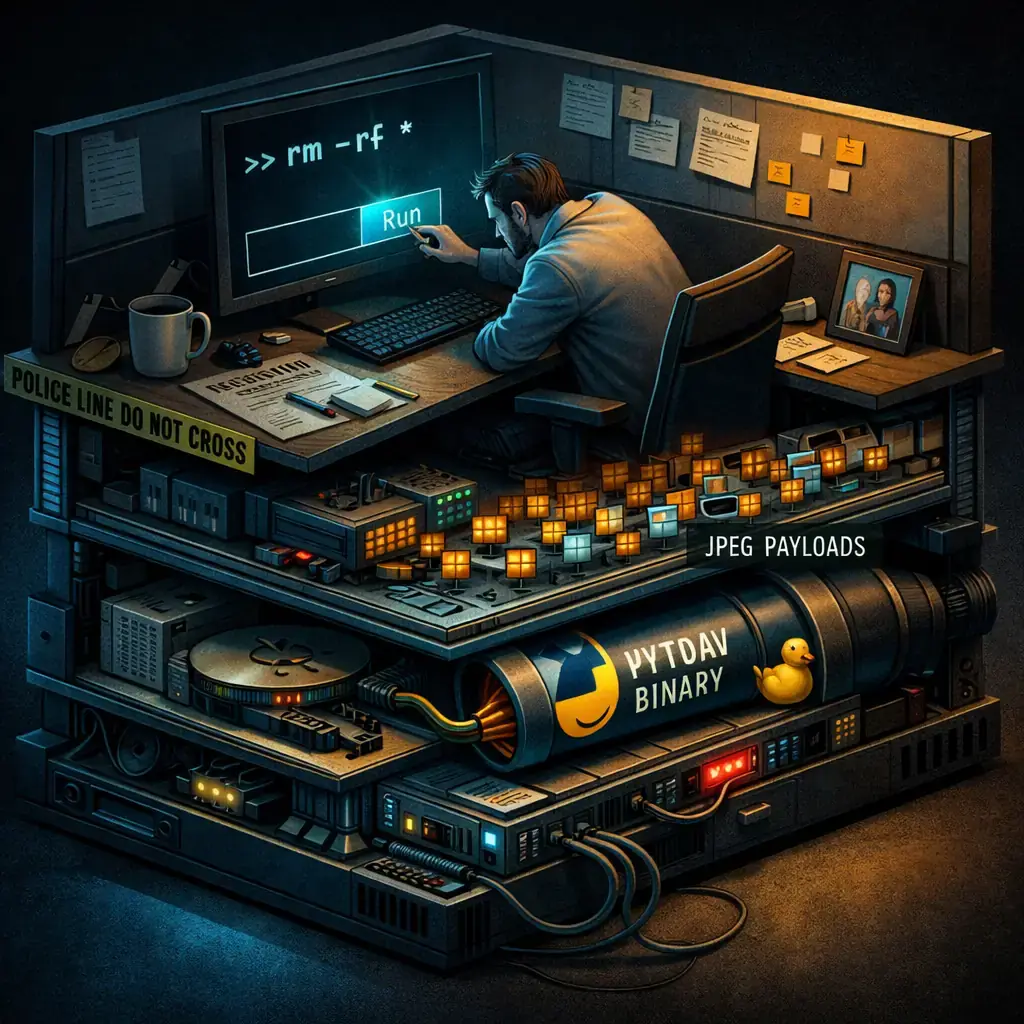
Para os responsáveis pela segurança em empresas: não delegam toda a defesa aos adesivos ou à assinatura antivírus. Combine controles técnicos (AppLocker/WDAC, políticas de execução, bloqueio de mshta, restrições a execuções desde Downloads/Temp), formação focalizada no risco de colar e executar comandos e procedimentos operacionais para revogar tokens e auditar sincronias do OneDrive/SharePoint. Revise tarefas agendadas com nomes suspeitos e buscas de timestomping e remoção de histórico de PowerShell.
A comunidade e os equipamentos de resposta oferecem materiais úteis para implementar contramedidas e buscas hunting; convém consultar e adaptá-los ao ambiente próprio. A Microsoft publica guias e detecções em seu blog de segurança, e o SANS Internet Storm Center mantém bitácoras e análises que ajudam a compreender cadeias de infecção baseadas em malvertising ou SEO malicioso. Veja, por exemplo, o blog de segurança da Microsoft em https://www.microsoft.com/en-us/security/blog/ e o repositório de artigos e diaries do SANS ISC em https://isc.sans.edu/ Para aprofundar.
Em suma, o ACR Stealer é um lembrete de que a segurança efetiva mistura tecnologia, processos e pessoas: fechar esta via de entrada exige restringir capacidades a nível de endpoint e políticas, melhorar a higiene de sessões e tokens, e sustentar uma vigilância baseada em comportamento que detecte quando ferramentas legítimas são usadas para fins maliciosos. Se a sua organização ainda não tiver revisado controlos sobre o mshta, execução de pastas temporárias e procedimentos de revogação de tokens, essa revisão deve subir ao topo de prioridades.

FBI e seis países vinculam Integrity Technology Group com roubo de e-mails de entidades na SE Ásia
Em 8 de outubro, o FBI e agências de seis países publicaram uma advertência conjunta que atribui a uma empresa chinesa, Integrity Technology Group, uma série sustentada de intru...

Campanha com LLM e ARTEX ataca instituições financeiras sul-coreanas e exfiltra dados
Pesquisadores de segurança documentaram uma campanha dirigida contra entidades financeiras sul-coreanas na qual foram utilizadas ferramentas de ataque impulsionadas por modelos ...

Campanha ChainDrop expõe tensorlake em npm; versão 0.5.144 retirada
Um pacote de npm chamado tensorlake, um SDK no TypeScript, orientado para aplicações e serviços de Tensorlake, foi comprometido em uma campanha de cadeia de fornecimento ligada ...

Risco cibernético em 2026 desloca-se para fluxos de trabalho e IA, segundo o Voice of the CISO
Os dados agregados por cinco edições do estudo Voice of the CISO — incluindo os achados mais recentes de 2026 — desenham uma mudança menos de intensidade do que de localização d...

Phishing BitB aponta profissionais de publicidade e administradores de contas para roubar MFA
Pesquisadores de segurança descreveram uma campanha de phishing dirigida a profissionais de publicidade e administradores de contas que usa uma plataforma operada por humanos pa...

Calc do LibreOffice/OpenOffice permite execução de código remoto ao abrir folhas com ODB/JDBC
Pesquisadores demonstraram que uma folha de cálculo maliciosa pode forçar o LibreOffice e o Apache OpenOffice a executar código controlado por um atacante no momento em que o ar...

A Dinamarca confirma acessos não autorizados ao CPR que afectaram 8,8 milhões de registos
O governo da Dinamarca confirmou que durante cerca de dez dias em setembro houve acessos não autorizados a registros Central Person Register (CPR), a base de dados nacional da p...