
As imagens deste artigo foram geradas com inteligência artificial. Como publicamos
Uma falha crítica no plugin premium WP Maps Pro para WordPress começou a ser explorada na natureza e permite a atacantes criar contas de administrador sem necessidade de se autenticar, tornando sites com versões antigas do plugin em objetivos de alto valor. A vulnerabilidade, registrada como CVE-2026-8732, afeta versões até 6.1.0 e foi relatada pelo pesquisador David Brown; o fabricante publicou o adesivo na versão 6.1.1 em 20 de maio.
O problema técnico é uma funcionalidade de “acesso temporário” concebida para suporte técnico remoto: uma rota AJAX que deveria autorizar pedidos é apoiada apenas numa nonce exposta no JavaScript do frontend. Uma vez que essa verificação pode ser reproduzida de qualquer cliente, um atacante pode enviar um pedido concebido para criar um usuário com papel de administrador, gerar um URL de login “mágica” e recebê-la em um servidor remoto. Ao visitar esse URL o atacante entra automaticamente com privilégios administrativos sem senha ou verificação adicional.
Este vetor é perigoso pela sua simplicidade e pelo impacto que tem: um administrador web criado ex nihilo permite inserir portas traseiras persistentes, subir web shells, instalar plugins maliciosos, roubar dados, modificar conteúdo ou pivotar outros sistemas conectados. Defiant (Wordfence) tem documentado que já foram bloqueados milhares de tentativas de exploração em poucas horas, um sinal claro de que os atacantes estão a digitalizar e a explorar sítios ativamente.
Se você gerencia um site WordPress, a primeira e mais urgente ação é verificar a versão do plugin WP Maps Pro e atualizar o imediatamente à 6.1.1 ou superior. Se você não puder aplicar o adesivo de forma segura na janela imediata, desative e remove o plugin até que você possa instalar a versão corrigida: o risco de deixar o plugin ativo é muito alto. Você pode ler a análise técnica e a cronologia do incidente no relatório público do Wordfence neste link: Wordfence: análise da vulnerabilidade em WP Maps Pro.
Além de atualizar ou desativar o plugin, realiza uma busca forense rápida em sua instalação. Verifique a lista de utilizadores à procura de contas recentemente criadas ou endereços de e- mail suspeitos (por exemplo, qualquer ocorrência de [email protected]), inspecione a tabela wp_usermeta para chaves invulgares que possam conter links de login “mágicos”, e verifica os logs de acesso web para pedidos POST a endpoints AJAX do plugin. Se você detectar contas administrativas não autorizadas, bórralas e revê pastas em busca de arquivos recentemente subidos ou modificados que possam ser backdoors.
Não basta remover qualquer usuário malicioso: assume compromisso se a vulnerabilidade foi explorada. Restaura de uma cópia de segurança limpa anterior à intrusão se estiver disponível, muda todas as senhas de administradores e usuários críticos, rota chaves API e credenciais de serviços integrados, e atualiza as chaves e sais do WordPress. Executa também uma digitalização com ferramentas de segurança (por exemplo, Wordfence ou Sucuri) para detectar web shells e modificações persistentes.
Para equipamentos que gerem múltiplos sites ou que não podem parar serviços, implemente mitigações temporárias: bloquear ao nível do WAF as rotas AJAX do plugin, restringir o acesso ao diretório do plugin por IP (se necessário) e monitorar tentativas de criação de usuários com alertas automáticos. Tenha em conta que essas medidas são paliativas e nenhuma substitui a atualização do plugin.
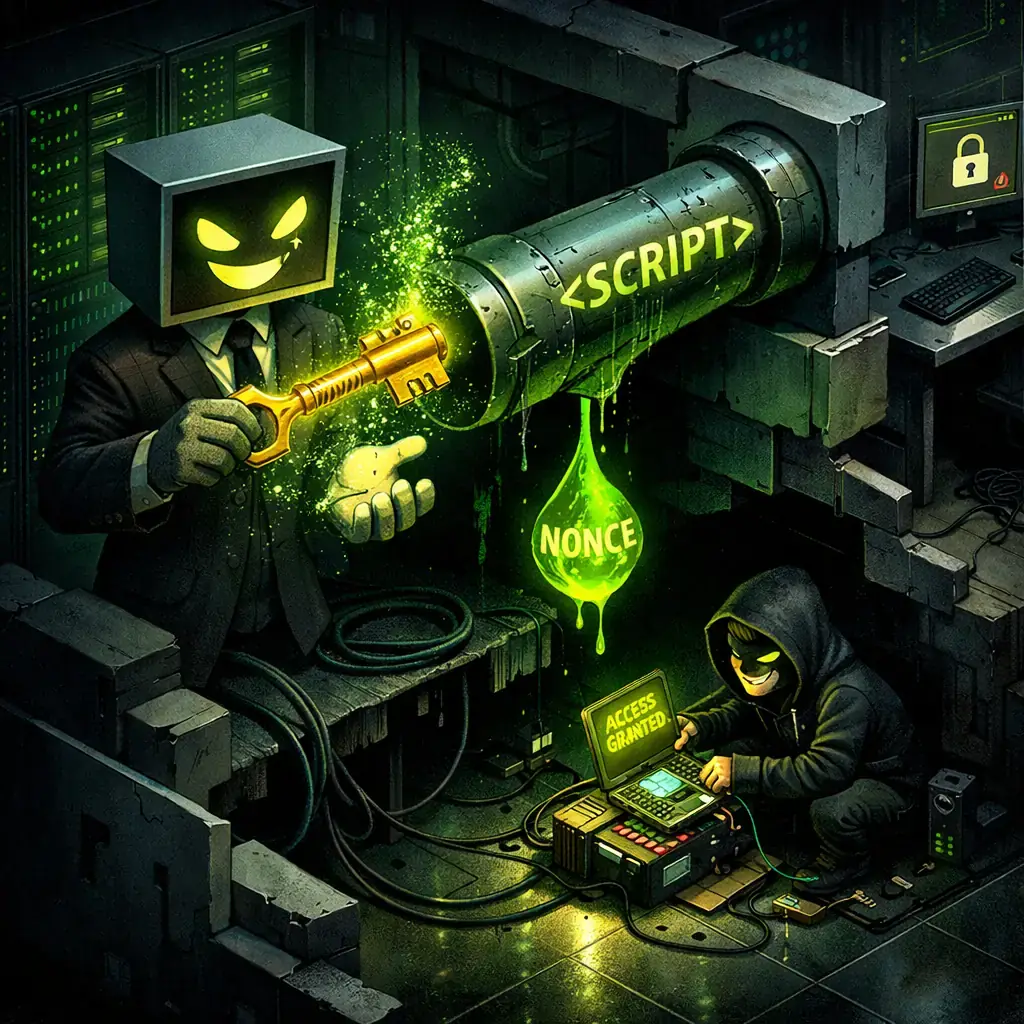
Além da resposta imediata, este incidente ilustra uma lição de segurança recorrente: as verificações de autorização devem ser efectuadas no servidor, não em JavaScript público. As funções de suporte remoto devem usar tokens assinados no servidor, verificações de origem mais robustas, e registrar e limitar o uso de acessos temporários para evitar abusos. Os responsáveis por plugins devem projetar o suporte remoto com o princípio de mínimo privilégio e com expiração curta e verificável.
Se você quiser consultar a ficha pública do CVE para mais detalhes técnicos e estado, a base de dados do NVD contém a entrada correspondente: NVD — CVE-2026-8732. Manter-se informado e agir rapidamente continua a ser a melhor defesa: adesivo, audita e monitoriza.
Por último, recorda que os atacantes vão reutilizar técnicas semelhantes em outros plugins que exponham lógica de suporte ou administração a partir do frontend; adota políticas de atualização regulares, testes de integridade de arquivos e uma estratégia de backup comprovada para reduzir o impacto de futuras invasões.

FBI e seis países vinculam Integrity Technology Group com roubo de e-mails de entidades na SE Ásia
Em 8 de outubro, o FBI e agências de seis países publicaram uma advertência conjunta que atribui a uma empresa chinesa, Integrity Technology Group, uma série sustentada de intru...

Campanha com LLM e ARTEX ataca instituições financeiras sul-coreanas e exfiltra dados
Pesquisadores de segurança documentaram uma campanha dirigida contra entidades financeiras sul-coreanas na qual foram utilizadas ferramentas de ataque impulsionadas por modelos ...

Campanha ChainDrop expõe tensorlake em npm; versão 0.5.144 retirada
Um pacote de npm chamado tensorlake, um SDK no TypeScript, orientado para aplicações e serviços de Tensorlake, foi comprometido em uma campanha de cadeia de fornecimento ligada ...

Google denuncia sequestro de DNS: certificados TLS para google.com.gh, google.sl e google.as
O Google informou em 6 de outubro que atacantes conseguiram emitir certificados de HTTPS não autorizados para nomes do Google e YouTube após comprometer registros DNS autoritati...

Risco cibernético em 2026 desloca-se para fluxos de trabalho e IA, segundo o Voice of the CISO
Os dados agregados por cinco edições do estudo Voice of the CISO — incluindo os achados mais recentes de 2026 — desenham uma mudança menos de intensidade do que de localização d...

Phishing BitB aponta profissionais de publicidade e administradores de contas para roubar MFA
Pesquisadores de segurança descreveram uma campanha de phishing dirigida a profissionais de publicidade e administradores de contas que usa uma plataforma operada por humanos pa...

Calc do LibreOffice/OpenOffice permite execução de código remoto ao abrir folhas com ODB/JDBC
Pesquisadores demonstraram que uma folha de cálculo maliciosa pode forçar o LibreOffice e o Apache OpenOffice a executar código controlado por um atacante no momento em que o ar...