
As imagens deste artigo foram geradas com inteligência artificial. Como publicamos
Um grupo hacktivista alinhado com a Bielorrússia permaneceu dentro da rede de uma organização sanitária russa quase dois anos antes de ser descoberto, segundo um relatório técnico publicado pela assinatura russa de cibersegurança Solar. A atividade é atribuída a um cluster conhecido como Partisan Zmiy ou Cyber Partisans, um ator ativo pelo menos desde 2020 que já tinha usado um backdoor chamado Vasilek e ferramentas como DNSCat2 em intrusões prévias.
Atos confirmados: Solar identifica uma intrusão prolongada detectada em dezembro de 2025 por uma filial de Rostelecom, embora os indícios forenses apontam para compromissos que datam de princípios de 2024. O atacante instalou uma persistência projetada para parecer legítima dentro do diretório VMware Tools, substituindo ou plantando binários em uma rota confiável e pouco vigiada. A peça encarregada da persistência — um serviço descrito como "vmauad" que lança "C:\Program Files\VMware\VMware Tools\authd.exe" — inicia um túnel GOST em um horário semanal fixo e executa a versão 1.5.8 do backdoor Vasilek após iniciar o serviço. Vasilek pode roubar informações do computador, executar comandos, transferir arquivos, tirar capturas de tela, registrar pulsações, elevar privilégios através de runas e simular interação de usuário (novo comando "move_cursor"). Solar também documenta técnicas de camuflagem constantes: modificação de marcas temporárias, rotação de arquivos em rotas repetidas, herança de proxy do sistema e lançamentos programados para reduzir sinais de atividade imediata.
Aspectos técnicos e modus operandi: os atacantes aproveitaram a confiança operacional que existe em torno da VMware Tools. Essa pasta é geralmente tratada como “santa” por administradores (arquivos assinados legítimos, atualizações por fora de controles estritos), o que facilita colocar DLL ou executáveis maliciosos que passam despercebidos em inspeções superficiais. Além do backdoor, históriais do grupo mostram o uso de DNSCat2 e de instaladores que exibem software legítimo (por exemplo, FortiClient) junto a componentes maliciosos, uma técnica que facilita contornar controles e manter telemetria “normal” nos endpoints; DNSCat2 é um projeto aberto conhecido que facilita canais de C2 através de DNS (veja a implementação em DNS). GitHub - dnscat2). A presença de um túnel GOST e horários fixos para comunicações indicam esforço em manter acesso remoto estável mesmo quando o canal principal (Telegram) está bloqueado na Rússia, o que causou instabilidade de C2 em incidentes prévios.
A quem afeta e porque importa: a entidade afetada era um provedor de saúde com ampla infraestrutura e relações de confiança bidirecional com múltiplas instituições médicas. Isso torna o acesso sustentado em risco para inteligência, roubo massivo de dados de saúde e ataques de cadeia de confiança(pivot para sistemas de terceiros aproveitando a relação). Se se tivesse decidido activar ferramentas destrutivas que o grupo usou antes (por exemplo, um wiper chamado Pryanik e um limpador de logs Evlx), o impacto teria conseguido chegar à indisponibilidade de sistemas clínicos e a remoção de registros, com consequências diretas no atendimento ao paciente. Neste incidente concreto Solar relata que não houve atividade destrutiva durante a reserva do acesso, sugerindo interesses de espionagem ou preparação para operações futuras.
Diferenças em relação a campanhas anteriores: Cyber Partisans tem implantado no passado instalações de dupla utilização (instalador legítimo + DNSCat2), e realizou ataques destrutivos. Aqui, no entanto, observa-se uma estadia prolongada sem destruição, o que supõe desvio tática: o valor do acesso persistente a uma rede sanitária extensa provavelmente motivou priorizar coleta e movimentos laterais sobre a ativação imediata de wipers.
Informação ainda incerta ou estimada: a via de entrada inicial exata não foi confirmada publicamente; Solar não identificou o nome da organização atacada. A atribuição geopolítica (alinhamento com a Bielorrússia) e as intenções definitivas — se bem plausível em função da infra-estrutura comprometida — são estimativas baseadas em indicadores, tácticas históricas e objectivos observados, não provas irrefutáveis do objectivo final da operação.
Conseqüências práticas: a exposição sustentada de uma rede sanitária pode resultar em exfiltração de histórias médicas, credenciais de acesso, e materiais para futuros ataques de suplantação contra organizações associadas. Além disso, o uso de rotas legítimas (instaladores oficiais, diretórios do VMware) complica a detecção e pode permitir aos atacantes reingresar mesmo após uma limpeza parcial.
Recomendações concretas para responsáveis TI e IR (confirmadas por práticas de resposta a incidentes): isolar imediatamente sistemas suspeitos e conservar imagens forenses; fazer um barrido específico em rotas da VMware Tools em máquinas físicas e virtuais procurando arquivos invulgares (authd.exe não assinado ou vmtools.dll substituído); auditar tarefas/serviços programados para atividades fora de horário (p. ex. execuções semanais do túnel GOST); revisar event logs preservados e buscar sinais de time-stomping ou limpeza de logs; rotar credenciais privilegiadas e forçar MFA em acessos administrativos; e verificar a presença de utilitários como DNSCat2 ou o uso de instaladores que embalam FortiClient com componentes não assinados (FortiClient: Fortinet - FortiClient).
Medidas técnicas adicionais: endurecer o monitoramento de rotas de software de gerenciamento (não assumir que diretórios da VMware estão limpas), aplicar listas brancas de aplicativos e assinaturas de binários críticos, implantar detecção de comportamento para keylogging e captura de tela, e usar EDR que detecte substituições de DLL e serviços impostores. A nível organizacional, limitar relações de confiança e acessos interinstitucional por defeito, aplicar segmentação e rever acordos de integridade com terceiros.
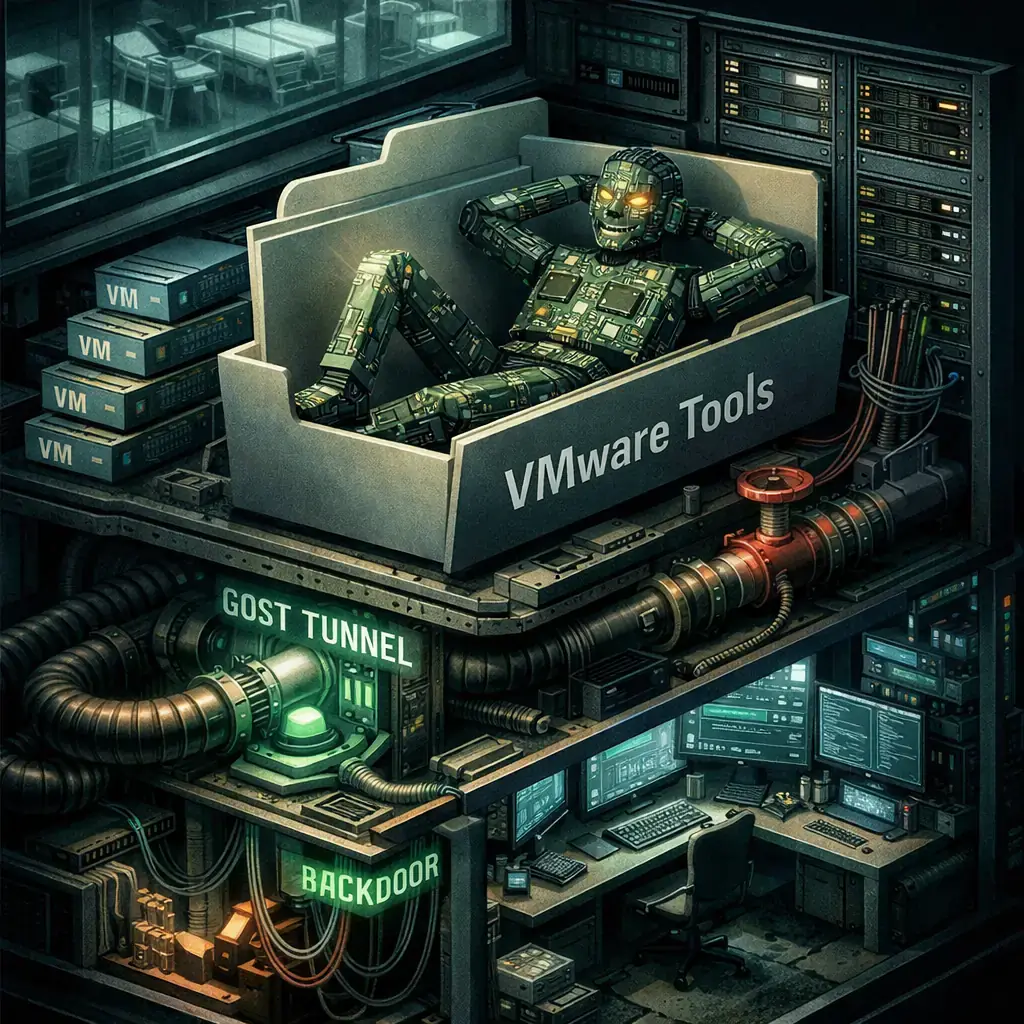
Precauções para usuários finais e profissionais de saúde: não abrir anexos JavaScript ou macros de e-mails inesperados, verificar remetentes e canais de validação, manter backups fora de linha e testados e relatar anomalias em equipamentos clínicos imediatamente. Solar também tem ligado, na mesma divulgação, campanhas de phishing que distribuem uma nova família de troianos chamada HypeAgent que rouba cookies e credenciais e pode abrir VNC/RDP ocultos, pelo que a precaução contra anexos “falsos” com facturas ou ordens de compra é chave.
Contexto aberto e recursos: este incidente se encaixa numa tendência onde atores que anteriormente realizaram ataques destrutivos optam por vezes por operações de longa duração para obtenção de inteligência e acesso a terceiros. Para entender ferramentas referenciadas nos achados técnicos, consultar a implementação pública de DNS tunnel DNScat2 no GitHub ( dnscat2) e documentação de soluções de endpoint como FortiClient ( FortiClient).
Em suma, a novidade não é apenas a ferramenta: é a estratégia. A capacidade do grupo para permanecer quase dois anos numa rede sanitária ampla sem detonar operações destrutivas demonstra que o maior perigo pode ser a recolha prolongada de informação e a preparação de operações contra terceiros confiáveis. As organizações que mantêm relações de confiança devem priorizar a detecção em rotas tradicionalmente “inmunes” em inspeção e assumir que um compromisso pode ter ocorrido com muita antecedência à sua descoberta.
Google acrescenta defesa no Chrome contra ClickFix: detecta comandos copiados para a área de transferência e adverte
Google anunciou na terça-feira que incorporará novas defesas no Chrome para mitigar uma técnica de engenharia social conhecida como ClickFix, em que atacantes convencem vítimas ...
Oito certificados intermédios de eMudhra emSign comprometidos; navegadores bloqueiam
Em 20 de outubro, os principais programas de raízes de navegadores confirmaram que as chaves privadas associadas a oito certificados intermédios emitidos por eMudhra (marca come...

Ataque com agentes de IA orquestrados por atacante chinês expõe painéis Cairn e credenciais
Um conjunto de agentes independentes de inteligência artificial foi orientado por um atacante chinês contra lojas e sites corporativos, e um pesquisador de segurança pôde observ...

Detêm engenheiro OpenAI por gravador escondido em sala de juntas de escritório em São Francisco
Um tribunal dos Estados Unidos autorizou esta semana a detenção de Abdulrahman Alfozan, um engenheiro que trabalhou em OpenAI, após a imputação do governo americano por ter colo...

Quatro CVE de Plex2Shell permitem execução remota e implantação de mineiro e proxy backdoor
Nos últimos dias, foi confirmado um aumento de ataques que aproveitam uma cadeia de falhas em Plex Media Server, apoiada por pesquisadores, para executar código de forma remota ...

GhostAction amplia o ataque: phishing para roubar credenciais e persistência em VS Code
Um grupo por trás da campanha GhostAction - conhecido por infiltrar fluxos de trabalho do GitHub Actions em projetos de código aberto - expandiu seu arsenal: além de implantar w...