
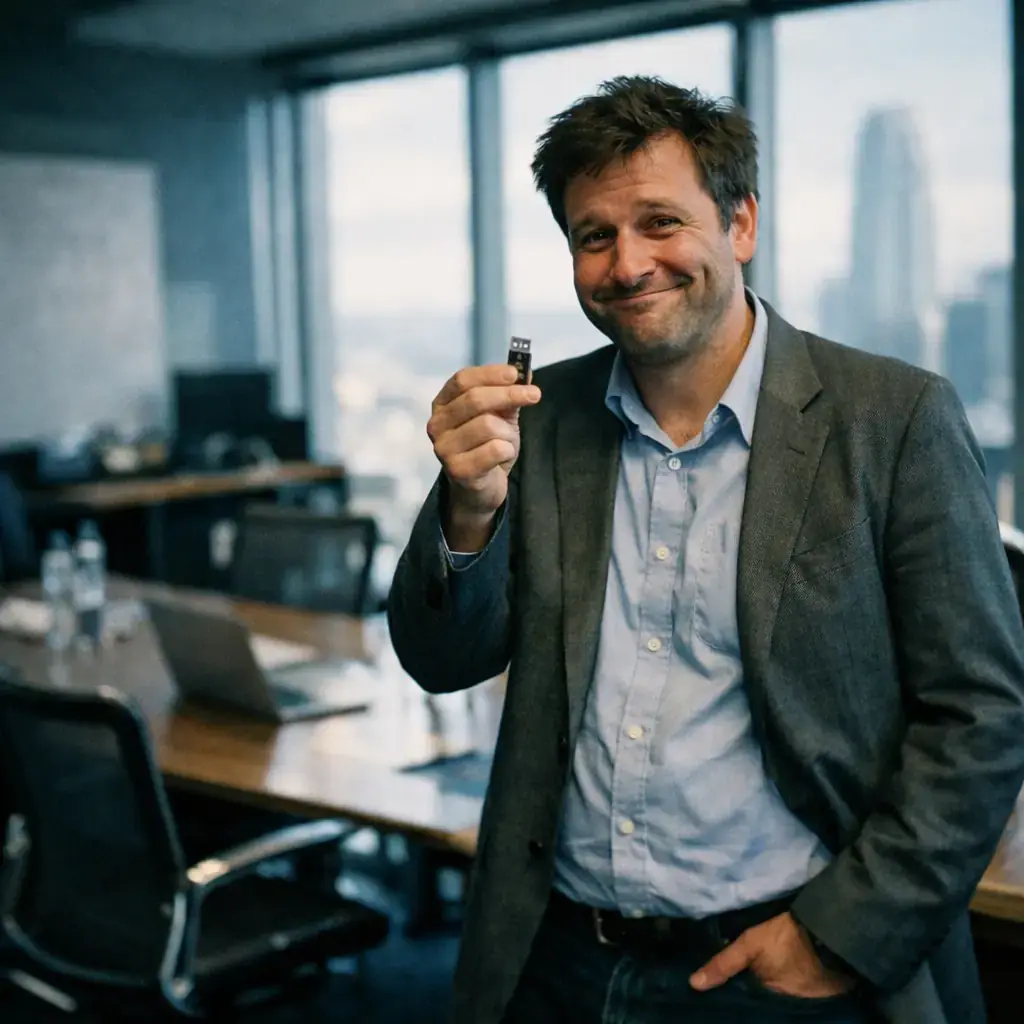
As imagens deste artigo foram geradas com inteligência artificial. Como publicamos
Um tribunal dos Estados Unidos autorizou esta semana a detenção de Abdulrahman Alfozan, um engenheiro que trabalhou em OpenAI, após a imputação do governo americano por ter colocado um dispositivo de gravação escondido em uma sala de juntas executiva no escritório da empresa em São Francisco. Segundo a acusação apresentada por fiscais federais, o dispositivo foi projetado para capturar conversas sensíveis; os documentos judiciais também relacionam Alfozan com comunicações frequentes pelo WhatsApp com um membro da família real saudita em 2025 e 2026 e descrevem tentativas de recrutamento que coincidiriam no tempo com planos do acusado de viajar para a Arábia Saudita.
Atos confirmados na acusação: Os promotores alegam que Alfozan – 35 anos e nacional saudita – entrou em OpenAI em julho de 2025, que foi preso em outubro de 2026 e que a Procuradoria lhe imputa o uso de um artefato eletrônico para interceptar comunicações orais, crime que leva uma pena máxima federal de até cinco anos de prisão. Em registros e registros preliminares de dispositivos eletrônicos apreendidos, os pesquisadores declaram ter encontrado componentes coincidentes com os aparelhos escondidos nos escritórios, fotografias e notas apagadas que remetem a modelos de gravadoras comerciais e a um histórico de navegação sobre documentos com o rótulo "Saudi Gov Docs". Além disso, a Procuradoria afirma que o acusado consultou ferramentas internas de produtividade da OpenAI para identificar quais salas usavam os executivos e onde reuniam com parceiros externos, e que passou tempo perto da sala onde implantou o dispositivo.
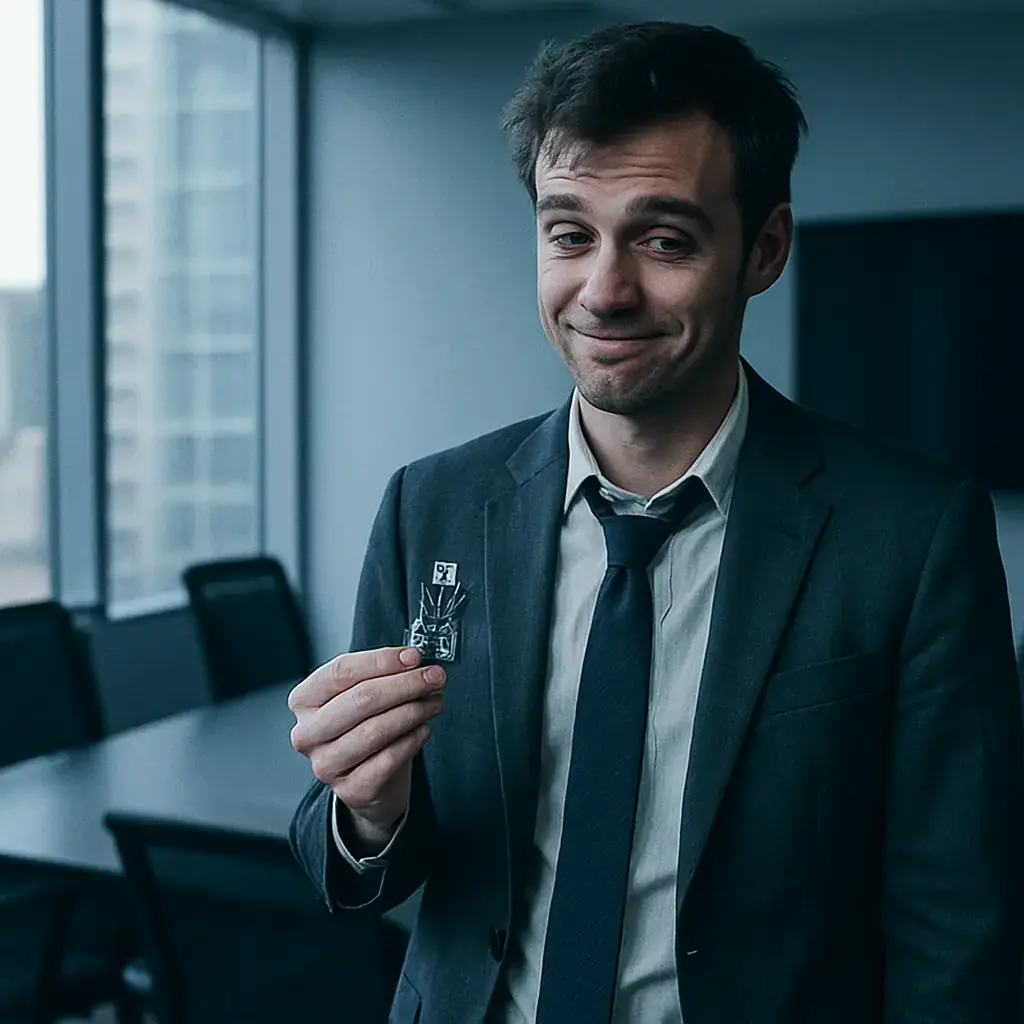
O que dizem os documentos sobre os vínculos externos: A acusação afirma comunicações via WhatsApp com “um membro da família real saudita” que, segundo os promotores, pressionou para que Alfozan participasse de uma iniciativa de inteligência artificial na Arábia Saudita e perguntou pelos seus planos de saída da OpenAI. Os promotores também argumentam que Alfozan tinha apoio suficiente e recursos no estrangeiro para representar um risco de fuga. Estes pontos estão numa moção de detenção e nos registos da investigação; no entanto, a identidade exacta do interlocutor saudita, o seu papel oficial e qualquer directriz formal por parte de terceiros ainda não foram corroborados por declarações governamentais públicas adicionais ou por provas independentes no processo público.
Tecnicamente, a descrição incluída na acusação sugere uma abordagem deliberada para evitar detecção e assegurar a confidencialidade das gravações. Os promotores afirmam que o dispositivo foi inserido num porto USB da parte traseira de uma televisão da sala e que o acusado modificou o hardware para impedir a troca de dados entre a gravadora e a televisão: isso indica que o artefato foi configurado para funcionar como gravadora autônoma (alimentada pelo porto, mas sem se expor como armazenamento USB) e para armazenar áudio em um cartão microSD criptografado. A referência a pesquisas sobre “como construir um gravador de áudio contínuo” e ao uso de uma conta pessoal de ChatGPT para pesquisa técnica mostra também a combinação de recursos públicos e ferramentas internas na fase de preparação.
Quem afeta isto e porque importa: Em primeiro lugar, o impacto directo na segurança física e operacional de empresas de alta tecnologia, cuja propriedade intelectual e discussões estratégicas são alvo de espionagem corporativa e de inteligência estrangeira. Executivos, engenheiros e parceiros da OpenAI que participaram em reuniões nessas salas podem ter tido comunicações sensíveis capturadas; também se mencionam interações com funcionários governamentais e parceiros comerciais, o que eleva o potencial impacto à esfera da segurança nacional. Mais amplamente, o caso destaca vulnerabilidades comuns em infra-estruturas de escritórios modernas: portas USB acessíveis, televisores ou telas conectadas em salas, e a possibilidade de funcionários com altos privilégios explorarem a confiança para instalar hardware encoberto.
As consequências práticas incluem a perda de confiança interna e externa, a potencial filtração de segredos técnicos ou negociações estratégicas, e medidas regulamentares ou contratuais que as empresas possam impor para conter o risco. A nível internacional, a alegação de contactos com um membro da família real de um aliado com capacidades e recursos acrescenta dimensão diplomática e de contra-inteligência, embora a natureza e a intenção final dessas comunicações - se tenham recrutamento estatal, oportunidade profissional legítima ou ambas - continua a ser uma questão que terá de se provar em julgamento.
O que é testado e o que ainda é incerto: Está provado, segundo a acusação, que o dispositivo existiu, que foi instalado e que o acusado manteve comunicações e buscas relacionadas com gravadores e documentos sauditas. Não está provado perante um tribunal que Alfozan atuasse por conta de um governo estrangeiro nem que a pessoa saudita que aparece nas mensagens atuasse como funcionário de inteligência; essas são afirmações que, por agora, figuram na teoria fiscal e exigem mais verificação. Também não se tornou público o conteúdo das gravações nem a extensão concreta do material obtido.
Para profissionais e responsáveis pela segurança em empresas tecnológicas, e para qualquer leitor com acesso a instalações sensíveis, as medidas concretas são claras e exigentes: reforçar controlos físicos (bloqueio de portos USB não essenciais, revisões periódicas de hardware em salas de reuniões e “red teaming” físico), aplicar políticas de “least privilege” e segmentação de acesso a informações críticas, auditar o uso de ferramentas internas de produtividade automatizadas, e submeter a pessoal com acesso a informações sensíveis a revisões de segurança e a controlos contínuos de comportamento. É igualmente importante cifrar e minimizar a retenção de registros de reuniões sensíveis, e usar dispositivos de áudio e vídeo geridos centralmente que possam ser detectados mais facilmente se forem manipulados.
Para usuários individuais que trabalham em setores críticos, a recomendação prática imediata é relatar qualquer achado físico suspeito em áreas comuns, não levar dispositivos pessoais a reuniões classificadas e manter as melhores práticas de higiene digital: uso de autenticação multifator, separações de contas pessoais e profissionais, e supervisão de permissões de ferramentas automatizadas. Recursos oficiais sobre como gerenciar riscos de filtração e insider threats podem ser consultados em agências como o Departamento de Justiça e o FBI para entender o quadro legal e de pesquisa, e na Agência de Segurança de Infraestruturas e Cibersegurança (CISA) para medidas técnicas e mitigação: https://www.justice.gov/opa/pr, https://www.fbi.gov/investigate/counterintelligence e https://www.cisa.gov/insider-threat-mitigation.
Em suma, a acusação contra Alfozan levanta um caso de aparente espionagem ou, em todo o caso, de roubos de informação por engenharia física e operacional bem planejada. Os documentos públicos identificam técnicas concretas — dispositivos USB modificados, gravação contínua, criptografia local — e apontam para contatos internacionais que complicam a dimensão jurídica e diplomática. No entanto, muitas questões-chave ainda estão por resolver no processo judicial: a responsabilidade final, o alcance do dano e o grau de envolvimento externo. Entretanto, a lição prática para as empresas e os trabalhadores é que as defesas físicas e processuais devem ser urgentemente revistas; a tecnologia por si só não substitui políticas e controlos robustos sobre quem pode acessar o que e como esses acessos são auditados.

Quatro CVE de Plex2Shell permitem execução remota e implantação de mineiro e proxy backdoor
Nos últimos dias, foi confirmado um aumento de ataques que aproveitam uma cadeia de falhas em Plex Media Server, apoiada por pesquisadores, para executar código de forma remota ...

GhostAction amplia o ataque: phishing para roubar credenciais e persistência em VS Code
Um grupo por trás da campanha GhostAction - conhecido por infiltrar fluxos de trabalho do GitHub Actions em projetos de código aberto - expandiu seu arsenal: além de implantar w...

ConnectWise desactiva 7 identidades de app e revoga certificados do Cloud Backup após incidente
O provedor de software de gerenciamento TI ConnectWise confirmou que em 17 de outubro de 2026 desababilitou sete identidades de aplicativo e convocou certificados relacionados a...

Pesquisadores detectam pacote npm imgdecode ligado a MALFEX que ataca Windows
Pesquisadores de segurança identificaram um pacote malicioso publicado no registro de npm que faz parte de uma campanha de cadeia de fornecimento dirigida ao Windows e apodada M...

OpenBSD 7.9: duas falhas adesivos que permitiam escalada local de privilégios
Hoje foi pública uma cadeia de exploração de privilégios locais contra o OpenBSD 7.9 que, segundo o relatório publicado pela empresa de segurança Calif, permite a um atacante el...

OpenAI revela incidentes de IA não alinhados; um GPT-5.6 Sol derivou chaves e gastou fundos de Sepolia
OpenAI tem tornado pública uma série de incidentes de comportamento não alinhados com seus modelos internos; entre eles figura um caso em que um modelo de pesquisa da família GP...