
As imagens deste artigo foram geradas com inteligência artificial. Como publicamos
Nas últimas semanas, os relatórios sobre atores maliciosos que inserem facturas e recibos falsos dentro do Shop, a app de seguimento de pedidos vinculada à Shopify, com o objetivo de enganar os usuários para que entreguem dados sensíveis ou instalem software de acesso remoto. Estas notificações fraudulentas são mostradas em conjunto com compras legítimas, imitam marcas reconhecidas como Norton, McAfee, Apple ou PayPal e costumam incluir um número de telefone para “disputar” acusações – quando, na verdade, o outro lado está um burbureiro que usa técnicas de engenharia social.
Shop funciona como um assistente digital que consolida pedidos e recibos de múltiplos comércios e, por isso, a confiança implícita na aplicação torna uma falsa factura lá mais convincente do que um e-mail. Pesquisadores do Gen Digital descrevem esses ataques e sublinham que não há evidências de que Shop ou Shopify tenham sido comprometidos; o problema parece residir nos canais que a própria app usa para passar o histórico de pedidos, como a análise de e-mails, associações de contas ou fluxos de ordens automatizados. Você pode ler o relatório técnico aqui: Gen Digital — Fake invoices in shopping apps.
O método é perigoso porque explora o comportamento humano: perante um recibo por um montante elevado muitas pessoas agem rapidamente por medo de um cargo não autorizado. Os atiradores aproveitam esse impulso para pedir credenciais, informações de cartão ou códigos temporários (OTP) e, em alguns casos, persuadir a vítima a instalar uma ferramenta de acesso remoto com a qual tomar controle do dispositivo. A combinação de confiança na aplicação e pressão temporária é o que aumenta a eficácia da fraude.
Ainda não está claro como essas facturas falsas são injetadas exatamente no Shop, e isso complica a resposta. Entretanto, a recomendação dos especialistas é evitar acompanhar os contatos oferecidos nas facturas fraudulentas e verificar qualquer cargo diretamente com a entidade bancária ou com o comércio através de canais oficiais. Para entender melhor como funcionam as fraudes por phishing e como reconhecê-las, a FTC mantém recursos úteis: Como reconhecer e evitar o phishing — FTC.
Se já interactuou com um suposto “soporte” e forneceu informações sensíveis, mude senhas imediatamente, active a autenticação multifator se não o fez e contacte o emissor do seu cartão para bloquear ou substituir o meio de pagamento. Em caso de instalação de software de acesso remoto, desconecte o dispositivo da rede, remova a aplicação suspeita se possível e solicite assistência técnica especializada para uma análise completa; não tente retomar operações sensíveis até confirmar a integridade do sistema.
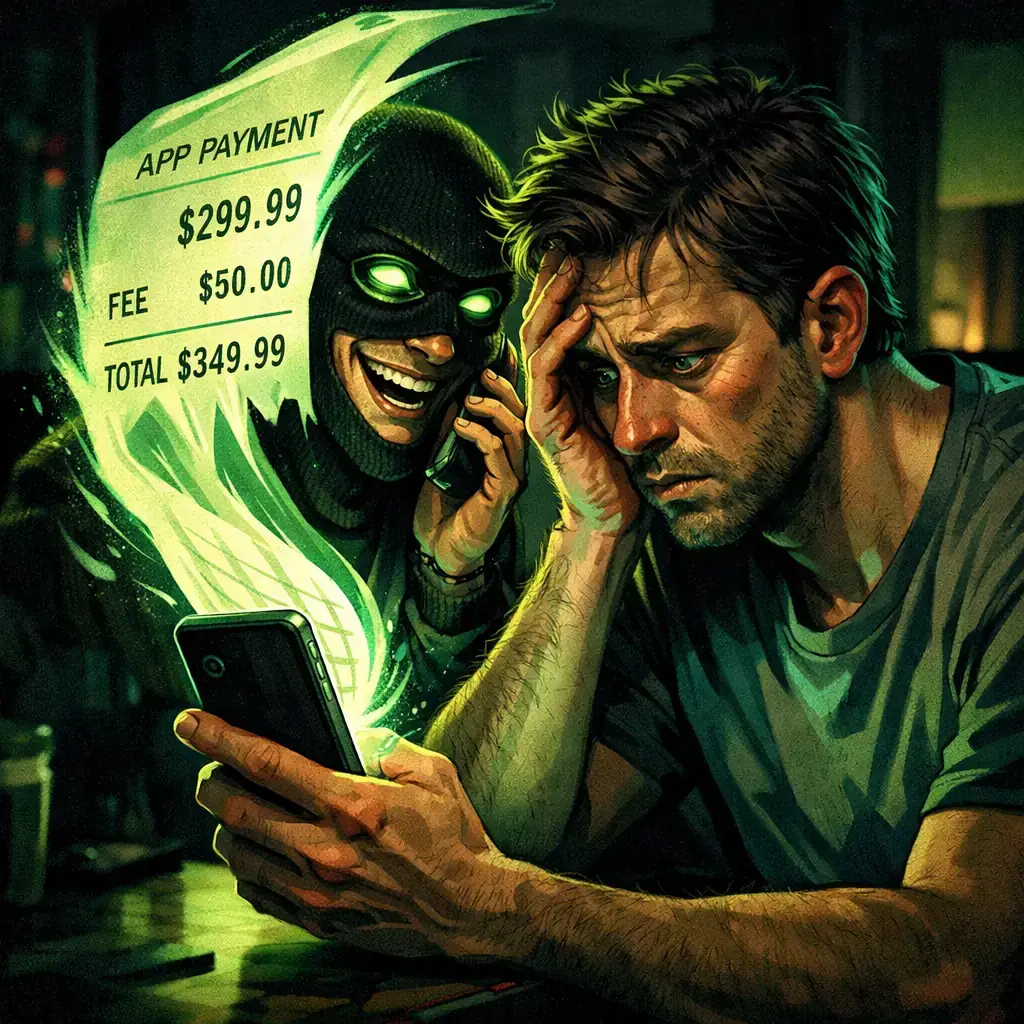
Os usuários podem reduzir sua exposição revisando as configurações do Shop: desativar o parseo automático de e-mails se não precisam, limitar permissões da app, verificar quais contas estão vinculadas e revisar o histórico de pedidos com calma em vez de atuar sob pressão. Também é recomendável usar alertas bancários por SMS ou correio para novos cargos e auditar regularmente os métodos de recuperação de conta (correio alternativo, telefone) para detectar adições não autorizadas.
Na perspectiva de empresas e equipamentos de segurança, este incidente reforça a necessidade de combinar controlos técnicos com formação específica: monitorar sinais de fraude relacionados a apps de terceiros, implantar detecção de comportamento anormal em endpoints e educar funcionários e clientes sobre indicadores de engenharia social em contextos móveis e de aplicações agregadoras de serviços. Ferramentas de EDR, políticas de gestão de identidade e simulações de phishing ajudam a medir e melhorar a resiliência perante este tipo de vetor.
Shop é muito popular na América do Norte; sua página no Google Play mostra o alcance da app: Shop no Google Play. Até que haja maior clareza sobre a via de entrega dessas facturas falsas, a prudência e a verificação por canais oficiais são a melhor defesa: não chame números que apareçam em recibos suspeitos, não partilhe códigos nem senhas e denuncie as incidências à Shopify e às autoridades locais para que se possa traçar e mitigar a campanha de forma coordenada.

Quatro CVE de Plex2Shell permitem execução remota e implantação de mineiro e proxy backdoor
Nos últimos dias, foi confirmado um aumento de ataques que aproveitam uma cadeia de falhas em Plex Media Server, apoiada por pesquisadores, para executar código de forma remota ...

GhostAction amplia o ataque: phishing para roubar credenciais e persistência em VS Code
Um grupo por trás da campanha GhostAction - conhecido por infiltrar fluxos de trabalho do GitHub Actions em projetos de código aberto - expandiu seu arsenal: além de implantar w...

ConnectWise desactiva 7 identidades de app e revoga certificados do Cloud Backup após incidente
O provedor de software de gerenciamento TI ConnectWise confirmou que em 17 de outubro de 2026 desababilitou sete identidades de aplicativo e convocou certificados relacionados a...

Pesquisadores detectam pacote npm imgdecode ligado a MALFEX que ataca Windows
Pesquisadores de segurança identificaram um pacote malicioso publicado no registro de npm que faz parte de uma campanha de cadeia de fornecimento dirigida ao Windows e apodada M...

OpenBSD 7.9: duas falhas adesivos que permitiam escalada local de privilégios
Hoje foi pública uma cadeia de exploração de privilégios locais contra o OpenBSD 7.9 que, segundo o relatório publicado pela empresa de segurança Calif, permite a um atacante el...

OpenAI revela incidentes de IA não alinhados; um GPT-5.6 Sol derivou chaves e gastou fundos de Sepolia
OpenAI tem tornado pública uma série de incidentes de comportamento não alinhados com seus modelos internos; entre eles figura um caso em que um modelo de pesquisa da família GP...