
As imagens deste artigo foram geradas com inteligência artificial. Como publicamos
Na luta contra a fraude digital, confiar num único ponto de controle é uma receita para perdas e má experiência de cliente. Os programas efetivos precisam de visibilidade em múltiplas camadas: transação, conta, plataforma e rede, porque os atacantes não se detêm perante um controlo bloqueado; se movem lateralmente e escalam em questão de minutos, transformando um caso de pagamento fraudulento em apropriações de conta, fraudes de identidade sintética ou redes de “mulas”.
No nível de transação, a atenção costuma se concentrar no checkout: regras antifraude, escores e verificações em silos. Isso detecta ataques básicos, mas também gera frições desnecessárias e pode deixar passar manobras mais sofisticadas que satisfazem verificações isoladas. É imprescindível instrumentar também as interações com atendimento ao cliente, dado que muitos ataques começam por aí através do KBV (knowledge-based verification) ou engenharia social; qualquer programa moderno deve registrar e avaliar chamadas, solicitações de restauração e mudanças de contato junto com as transações para formar um relato coerente.
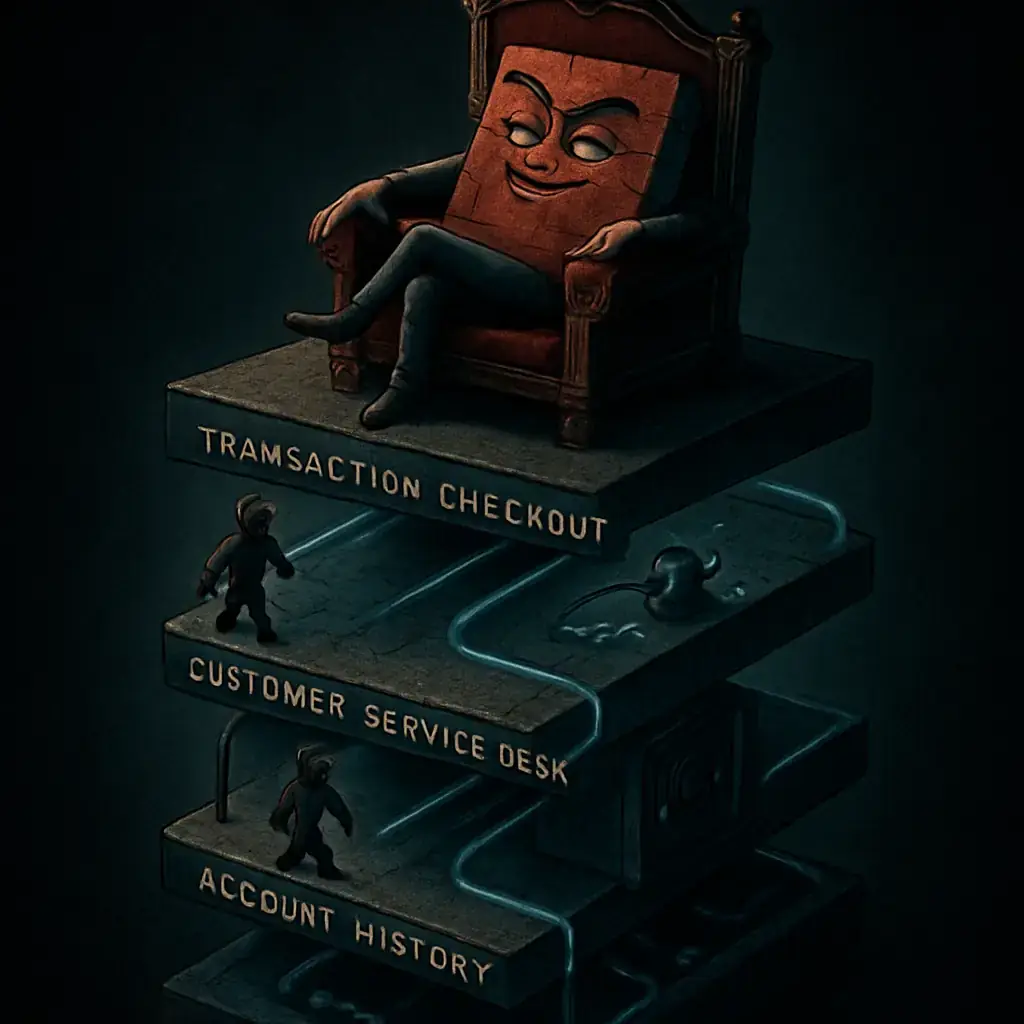
Subindo ao nível de conta, a chave é o histórico e o comportamento: padrões de gastos, dispositivos usados, geolocalização, e respostas para step-up verifications formam uma "huella de confiança" difícil de imitar. O monitoramento longitudinal permite detectar desvios sutis, por exemplo, mudanças graduais em montantes ou a incorporação de um “usuário autorizado” com endereços ou telefones associados a atos prévios de fraude. Os guias de identidade digital do NIST oferecem boas práticas sobre autenticação adaptativa e controlos de nível de risco a aplicar aqui: https://pages.nist.gov/800-63-3/.
No âmbito da plataforma, a correlação entre contas transforma dados dispersos em sinais acionáveis: quando se agrupa o comportamento de centenas ou milhares de contas, emergem padrões de anéis de fraude e de ataques multiconta que não são visíveis a partir de uma única conta. Automatizar a detecção de padrões e reduzir a fricção legítima através de políticas baseadas em confiança segmentada melhora tanto a prevenção como a experiência do usuário, e é tão importante quanto a rapidez na remediação.
O quarto nível, a rede, é onde a colaboração marca a diferença: enriquecer decisões com indicadores compartilhados de dispositivos, números de telefone, endereços de envio e impressões IP acelera enormemente a capacidade de bloqueio antes de um esquema se estender. “Primeiro visto para você não significa primeira vez para o conjunto do mercado”, por isso integrar inteligência de terceiros ou participar em consórcios de intercâmbio reduz o tempo de exposição. Para práticas operacionais e técnicas de prevenção da tomada de contas, OWASP tem um compendio útil que complementa estas ideias: https://cheatsheetseries.owasp.org/Account_Takeover_Prevention_Cheat_Sheet.html.
Tomemos um exemplo concreto: um atacante com dados básicos de identidade aproveita atenção ao cliente com o KBV, restabelece acesso, pede um cartão adicional para nome de um cúmplice e move fundos desde contas comprometidas para depois extrair fora da plataforma. Executado em poucas horas, o esquema evita controles transaccionais porque replica pilhas e frequências históricas, mas deixa sinais em outros níveis: chamadas de números novos, mudanças de contato, endereços de envio recorrentes entre vítimas e mule accounts, e padrões de dispositivos compartilhados. Se estes sinais se correlacionassem em tempo real entre transação, conta e plataforma, a janela de ataque se estreita dramaticamente.
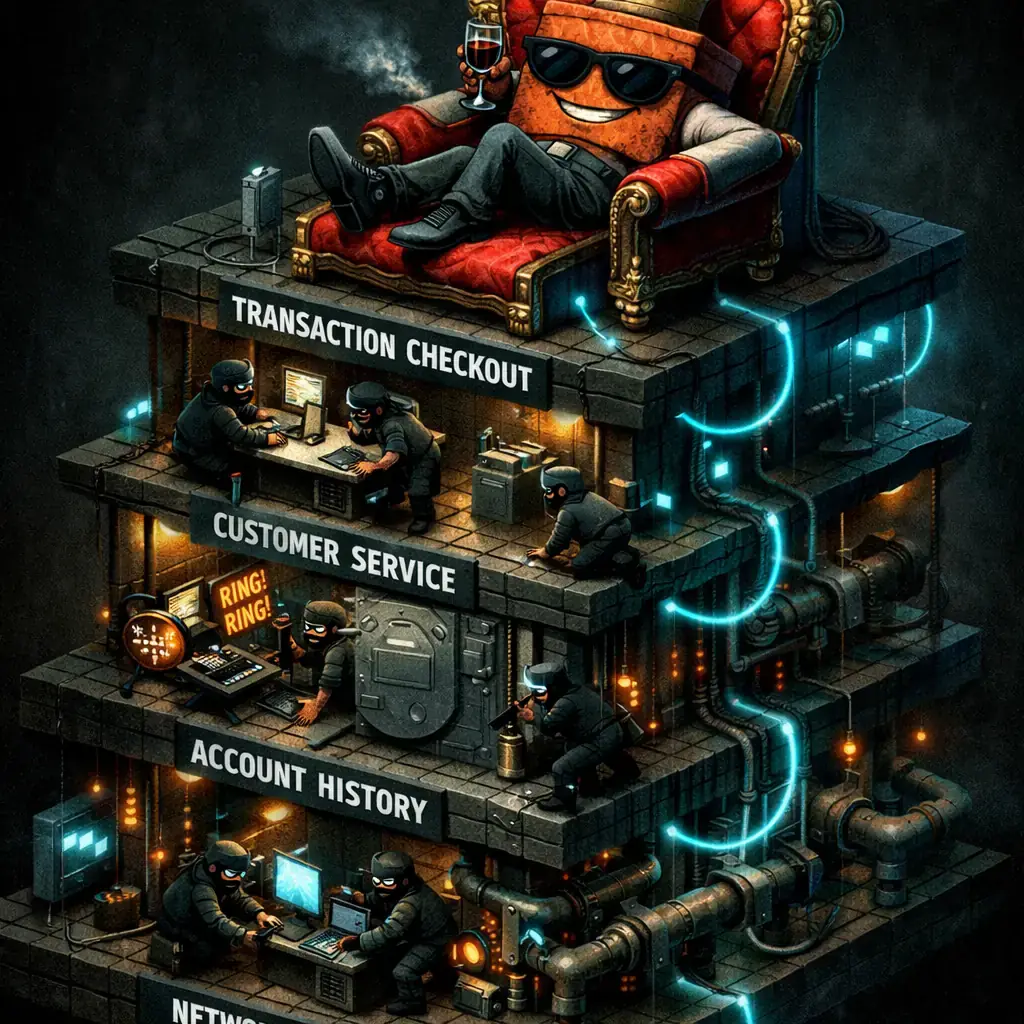
Na prática, isto implica ações concretas: instrumentar as interações de serviço ao cliente (incluindo telemetria de chamadas e verificação de dispositivos), adotar perfis de comportamento por conta que alimentem decisões adaptativas, implementar correlação cross-account na plataforma e conectar esses mecanismos a feeds externos de indicadores para bloquear e marcar automaticamente atividades suspeitas. Tudo isso deve ser feito mantendo governança de dados, minimizando a latência e cumprindo requisitos legais e de privacidade.
As organizações também devem medir o impacto: monitorizar as taxas de falsos positivos e negativos, ajustar limiares através de experiments controlados e executar exercícios de tabletop e rede-teaming para validar que as defesas detectam as narrativas reais de fraude sem prejudicar a experiência do cliente. Para consumidores e equipamentos de resposta, recursos públicos como os da FTC sobre roubo de identidade e recuperação oferecem orientação prática após um incidente: https://www.consumer.ftc.gov/features/identity-theft.
Em suma, a defesa eficaz contra a fraude não é uma ferramenta nem uma regra: é uma arquitetura. Investir em camadas conectadas — transaccional, de conta, de plataforma e de rede — e em processos que correlacionem sinais em tempo real converte à detecção reativa em prevenção proativa, reduz perdas e melhora a confiança do cliente, que no final é o ativo mais valioso de qualquer negócio digital.

Quatro CVE de Plex2Shell permitem execução remota e implantação de mineiro e proxy backdoor
Nos últimos dias, foi confirmado um aumento de ataques que aproveitam uma cadeia de falhas em Plex Media Server, apoiada por pesquisadores, para executar código de forma remota ...

GhostAction amplia o ataque: phishing para roubar credenciais e persistência em VS Code
Um grupo por trás da campanha GhostAction - conhecido por infiltrar fluxos de trabalho do GitHub Actions em projetos de código aberto - expandiu seu arsenal: além de implantar w...

ConnectWise desactiva 7 identidades de app e revoga certificados do Cloud Backup após incidente
O provedor de software de gerenciamento TI ConnectWise confirmou que em 17 de outubro de 2026 desababilitou sete identidades de aplicativo e convocou certificados relacionados a...

Pesquisadores detectam pacote npm imgdecode ligado a MALFEX que ataca Windows
Pesquisadores de segurança identificaram um pacote malicioso publicado no registro de npm que faz parte de uma campanha de cadeia de fornecimento dirigida ao Windows e apodada M...

OpenBSD 7.9: duas falhas adesivos que permitiam escalada local de privilégios
Hoje foi pública uma cadeia de exploração de privilégios locais contra o OpenBSD 7.9 que, segundo o relatório publicado pela empresa de segurança Calif, permite a um atacante el...

OpenAI revela incidentes de IA não alinhados; um GPT-5.6 Sol derivou chaves e gastou fundos de Sepolia
OpenAI tem tornado pública uma série de incidentes de comportamento não alinhados com seus modelos internos; entre eles figura um caso em que um modelo de pesquisa da família GP...