
As imagens deste artigo foram geradas com inteligência artificial. Como publicamos
A recente adaptação de Kazuar pelo grupo russo Turla demonstra uma evolução deliberada em relação a um modelo botnet modular e peer-to-peer projetado para resiliência e sigilo, com implicações claras para a segurança de organizações governamentais, diplomáticas e do sector da defesa na Europa e na Ásia Central. Longe de ser um simples backdoor monolítico, Kazuar agora opera como um ecossistema com papéis diferenciados — um Kernel que coordena, Bridges que atuam como proxies e Workers que realizam espionagem ativa — e mecanismos internos de comunicação que reduzem a visibilidade para infraestrutura externa.
Do ponto de vista técnico, essa arquitetura introduz várias melhorias que complicam a detecção: a eleição dinâmica de um Kernel líder que centraliza a comunicação externa minimiza o ruído de telemetria; a utilização de canais internos como Mailslot, named pipes e mensagens do Windows reduz o número de conexões salientes observáveis; e a capacidade de falar com o exterior através do Exchange Web Services, HTTP e WebSockets permite camuflar tráfego malicioso em protocolos legítimos. Além disso, o uso de um pasta de trabalho em disco como staging central facilita manter o estado entre reinícios e desacopla a execução direta da exfiltração, complicando listas de IOC baseadas apenas em conexões de rede.
Em termos de inteligência estratégica, essas mudanças se encaixam com objetivos tradicionais atribuídos à Turla e às unidades do FSB: acesso prolongado para coleta de inteligência em objectivos de interesse geopolítico. A modularidade aumenta a flexibilidade operacional do ator: podem implantar capacidades pontuais (keylogging, coleta de MAPI, inventário de arquivos) sem voltar a instalar todo o quadro, e podem atualizar componentes separadamente para evitar assinaturas estáticas.
Para equipes de segurança e decisores, a conclusão imediata é que se defender exige combinar deteções em host, rede e processos operacionais. É importante prestar atenção a sinais não convencionais como atividade incomum em serviços de e-mail (EWS/MAPI), tráfego WebSocket saliente de estações com processos .NET, criação de diretórios com estrutura de staging recorrente e comunicações interprocessos por named pipes ou mailslots. Controles como EDR com capacidade de inspeção de memória, registros do Exchange e correlação de logs de terminal são essenciais para detectar a cadeia completa desde o dropper (por exemplo, loaders conhecidos) até a exfiltração.
As medidas táticas recomendadas incluem fortalecer o controle de serviço de e-mail e APIs expostas (bloquear ou inspecionar EWS se não for estritamente necessário), aplicar princípios de mínimo privilégio em acessos a buzones e MAPI, e ativar políticas de controle de aplicativos e bloqueio de cargas .NET não assinadas em ambientes sensíveis. A segmentação de rede e a inspeção HTTPS/WS com proxy corporativo reduzem a superfície de comunicação para C2 que este tipo de backdoors exploram para camuflarse.
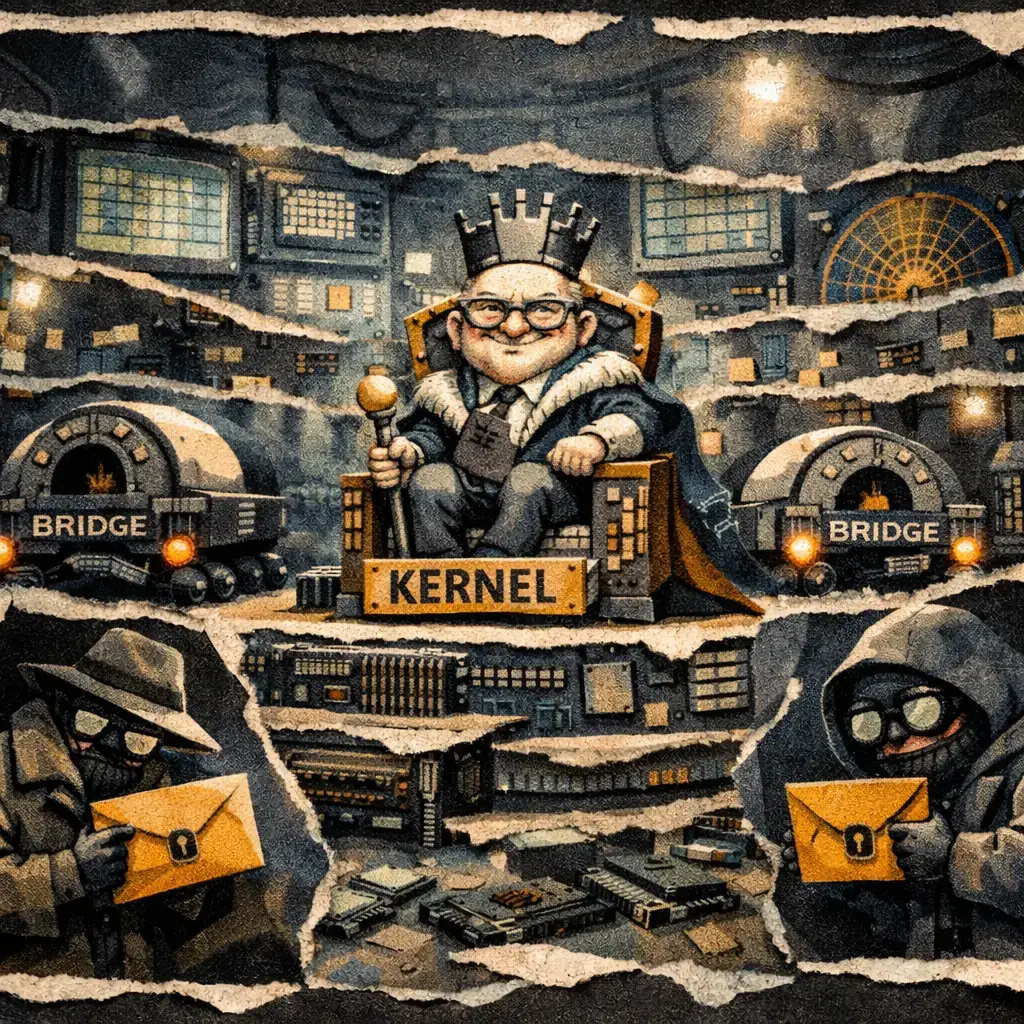
Se se suspeitar de uma intrusão, a resposta deve priorizar a contenção e a coleta forense: isolar os hosts comprometidos, capturar memória e trocado de processos para identificar módulos Kernel/Bridge/Worker, conservar a pasta de trabalho para análise e registros, e revisar logs do Exchange e proxys para traçar possíveis C2 via EWS ou WebSockets. Dada a persistência procurada por estes intervenientes, em muitos casos será necessária a reconstrução completa do sistema em causa e a rotação de credenciais com revisão profunda de contas privilegiadas.
Além da resposta técnica, as organizações devem integrar esta ameaça na sua inteligência de risco: priorizar a proteção e monitoramento de ativos associados à política externa, defesa e diplomacia, e compartilhar achados com comunidades de resposta e autoridades competentes. Fontes públicas de referência e guias de mitigação de organismos como a Microsoft e a Agência de Segurança de Infra-estruturas e Cibersegurança dos EUA. Os EUA podem servir de apoio para atualizar detecções e playbooks operacionais ( Microsoft Security Blog, CISA). Também é recomendável mapear técnicas observadas contra marcos como MITRE ATT&CK para priorizar coberturas e correlações em detecção ( MITRE ATT&CK).
Em suma, a modernização do Kazuar reflete uma tendência mais ampla: os atores com objetivos de espionagem estatal investem em ferramentas que incorporam resiliência operacional e redução da pegada Desde o design. Defender-se exige a passagem de buscas de indicadores estáticos para estratégias que combine bom registro, detecção baseada em comportamento, controle de APIs críticas e uma resposta forense e de credenciais rápida e coordenada.

Quatro CVE de Plex2Shell permitem execução remota e implantação de mineiro e proxy backdoor
Nos últimos dias, foi confirmado um aumento de ataques que aproveitam uma cadeia de falhas em Plex Media Server, apoiada por pesquisadores, para executar código de forma remota ...

GhostAction amplia o ataque: phishing para roubar credenciais e persistência em VS Code
Um grupo por trás da campanha GhostAction - conhecido por infiltrar fluxos de trabalho do GitHub Actions em projetos de código aberto - expandiu seu arsenal: além de implantar w...

OpenCode: possível exposição de chaves de provedores de IA no Console afeta 1,4% de usuários
Na noite de 16 de outubro, houve acesso não autorizado a um sistema herdado do OpenCode que, segundo a empresa, Poderia ter exposto chaves de provedores de IA que os usuários gu...

ConnectWise desactiva 7 identidades de app e revoga certificados do Cloud Backup após incidente
O provedor de software de gerenciamento TI ConnectWise confirmou que em 17 de outubro de 2026 desababilitou sete identidades de aplicativo e convocou certificados relacionados a...

Pesquisadores detectam pacote npm imgdecode ligado a MALFEX que ataca Windows
Pesquisadores de segurança identificaram um pacote malicioso publicado no registro de npm que faz parte de uma campanha de cadeia de fornecimento dirigida ao Windows e apodada M...

OpenBSD 7.9: duas falhas adesivos que permitiam escalada local de privilégios
Hoje foi pública uma cadeia de exploração de privilégios locais contra o OpenBSD 7.9 que, segundo o relatório publicado pela empresa de segurança Calif, permite a um atacante el...