
As imagens deste artigo foram geradas com inteligência artificial. Como publicamos
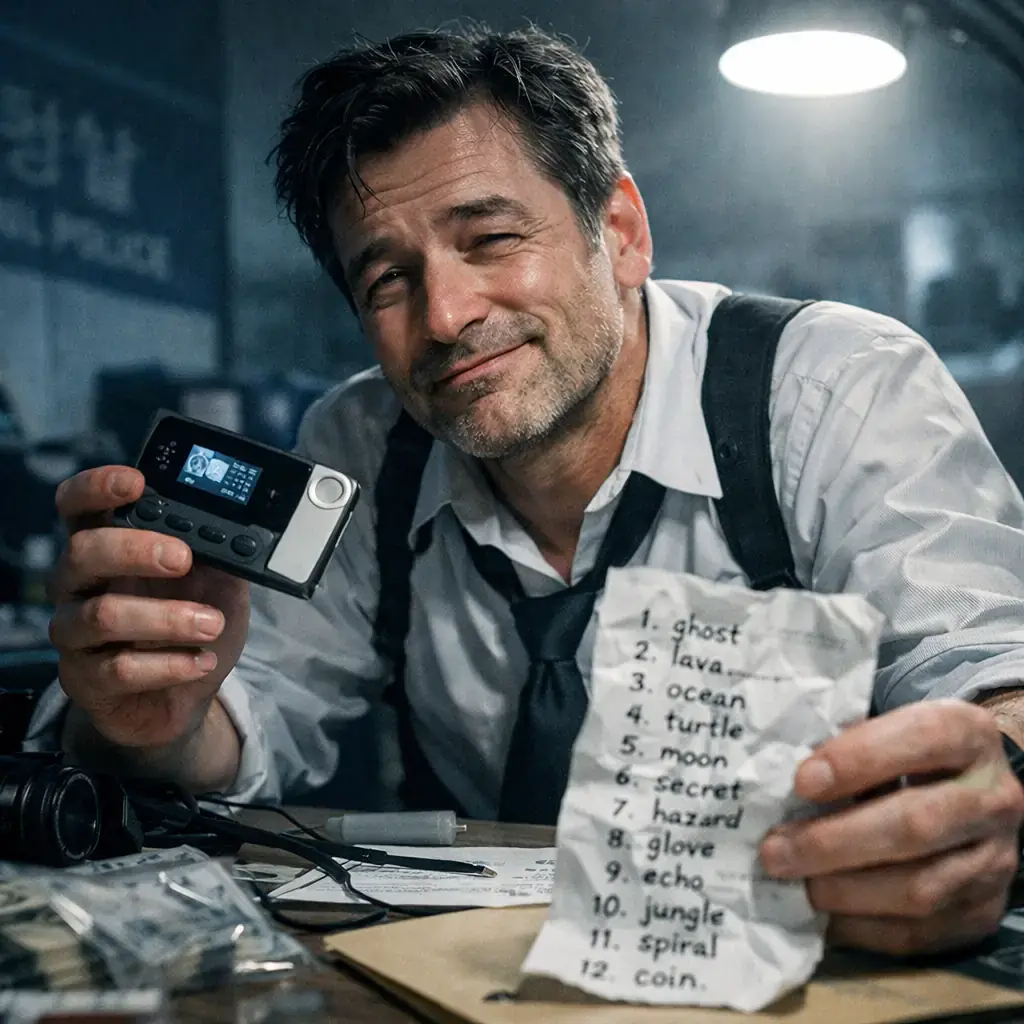
A história foi coletada por meios coreanos como Maeil Kyungjae, que também citou especialistas em análise on-chain. O professor Cho Jae-woo, da Universidade Hansung em Seul, resumiu a metedura de batata comparando-o com deixar uma carteira física aberta na via pública e dizer em voz alta “tómenla”: a imagem pública da apreensão tornou-se um convite para esvaziar esses fundos. Após a divulgação, a nota com a frase foi eliminada do comunicado na web da NTS, mas já era tarde demais; as chaves haviam sido copiadas e usadas.
Para além do erro pontual, o caso é um lembrete brutal sobre a natureza das frases de recuperação: qualquer pessoa que as possua pode recriar uma carteira completa em qualquer dispositivo e mover os ativos sem necessidade do hardware original, do PIN ou da autorização do proprietário anterior. É por isso que em segurança de criptomoedas insiste tanto no conceito de “custodia da semente”: não é simplesmente uma senha mais, é a chave absoluta.
Para quem tenha uma carteira de hardware, as recomendações de fabricantes e especialistas são claras e consistentes: nunca fotografar a frase mnemônica, não gravá-la em notas eletrônicas, serviços na nuvem, correios ou aplicativos de mensagens e prefere respaldos físicos resistentes (placas de metal, por exemplo) que suportem fogo ou água. Os guias oficiais do fabricante do dispositivo envolvido recolhem estes conselhos e explicam também a opção de adicionar uma “passphrase” adicional para aumentar a segurança; você pode consultar mais informações na documentação de Ledger seu centro de suporte e no seu artigo sobre passphrases aqui.
Além das práticas de resguardo físico, há medidas de segurança arquitetônicas que atenuam o risco deste tipo de perdas: carteiras multifirma (multisig) em que várias chaves devem assinar uma operação, soluções de custódia profissional para grandes quantidades, e o uso de contas com mecanismos de controle que retrasem movimentos incomuns para permitir uma reação humana. Ferramentas como Gnosis Safe Eles explicam como funciona a multisig para ativos no Ethereum e tokens compatíveis.
Do ponto de vista institucional, a debacle da NTS levanta questões sobre formação e procedimentos. Quando as forças da ordem lidam com testes digitais que envolvem chaves privadas, a cadeia de custódia deve proteger não só a integridade do teste, mas também a segurança dos ativos sob controle institucional. Fotografiar evidências sem uma revisão cuidadosa e sem redação de informações sensíveis é uma falha operacional grave. As agências que intervêm ativos digitais precisam de protocolos claros, pessoal formado em criptografia aplicada e revisões legais e técnicas antes de publicar material ao público.
O incidente também ilustra uma lição técnica sobre a natureza pública e permanente das blockchains: todos os movimentos são registrados em um livro maior acessível a qualquer um. Isso ajuda nas pesquisas e na rastreabilidade, mas também facilita que o público - e os atacantes - verifiquem operações em tempo real e explotem rapidamente uma chave comprometida. Por isso, a velocidade de reação é crítica: se uma semente foi exposta, a recomendação imediata dos especialistas é mover os fundos para uma nova carteira cujas chaves não tenham sido comprometidas, antes que alguém o faça.
Não é a primeira vez que erros humanos provocam perdas no ecossistema: há casos em que usuários apagaram sem querer a única cópia de sua semente, outros em que a exposição através de phishing ou malware permitiu o esvaziamento de contas, e também incidentes onde instituições filtraram informações sensíveis. Mas o episódio da Coreia do Sul tem uma arista especialmente preocupante, porque a filtragem veio de uma autoridade pública encarregada de recuperar activos para o Estado. A transparência nas operações públicas deve ser comparada com o cuidado extremo dos testes digitais; essa é uma prioridade que muitas administrações ainda estão a aprender a gerir.
Para usuários e profissionais do setor, a mensagem é clara: a segurança em cripto requer disciplina e medidas proativas. Não basta confiar num dispositivo hardware se as frases de recuperação forem tratadas como qualquer papel; convém diversificar as estratégias de apoio, contemplar soluções de custódia escaladas para grandes saldos e manter uma mentalidade de ameaça constante. Se alguma coisa se filtrar, agir rapidamente pode marcar a diferença entre recuperar o controle e perder milhões.
A cobertura do caso na imprensa e os dados on-chain continuam a ser a principal via para entender o que aconteceu e quem pôde beneficiar da fuga. Para quem quiser consultar as fontes citadas, a crônica local está disponível em MK ( MK), enquanto o comunicado inicial da mesma NTS foi publicado e posteriormente retirado do seu site oficial ( site da NTS). A rastreabilidade dos movimentos de tokens pode ser verificada em exploradores públicos como Etherscan.
Em suma, o episódio não representa apenas uma perda econômica pontual, mas uma oportunidade para aprender: as autoridades devem melhorar seus protocolos ao tratar ativos digitais e a sociedade em geral deve entender que no mundo cripto a confidencialidade da frase de recuperação é tão crítica quanto a custódia física de qualquer tesouro. Ignorar essa regra básica pode custar milhões em questão de minutos.

Florida, Iowa, Montana e Nebraska demandam TP-Link Systems por segurança e procedência de roteadores
Em 6 de outubro, quatro impostos gerais estaduais apresentaram demandas contra a TP-Link Systems em tribunais estaduais dos Estados Unidos, assumindo-se uma querella prévia do T...

FBI e seis países vinculam Integrity Technology Group com roubo de e-mails de entidades na SE Ásia
Em 8 de outubro, o FBI e agências de seis países publicaram uma advertência conjunta que atribui a uma empresa chinesa, Integrity Technology Group, uma série sustentada de intru...

Campanha com LLM e ARTEX ataca instituições financeiras sul-coreanas e exfiltra dados
Pesquisadores de segurança documentaram uma campanha dirigida contra entidades financeiras sul-coreanas na qual foram utilizadas ferramentas de ataque impulsionadas por modelos ...

Campanha ChainDrop expõe tensorlake em npm; versão 0.5.144 retirada
Um pacote de npm chamado tensorlake, um SDK no TypeScript, orientado para aplicações e serviços de Tensorlake, foi comprometido em uma campanha de cadeia de fornecimento ligada ...

Google denuncia sequestro de DNS: certificados TLS para google.com.gh, google.sl e google.as
O Google informou em 6 de outubro que atacantes conseguiram emitir certificados de HTTPS não autorizados para nomes do Google e YouTube após comprometer registros DNS autoritati...

Risco cibernético em 2026 desloca-se para fluxos de trabalho e IA, segundo o Voice of the CISO
Os dados agregados por cinco edições do estudo Voice of the CISO — incluindo os achados mais recentes de 2026 — desenham uma mudança menos de intensidade do que de localização d...