
As imagens deste artigo foram geradas com inteligência artificial. Como publicamos
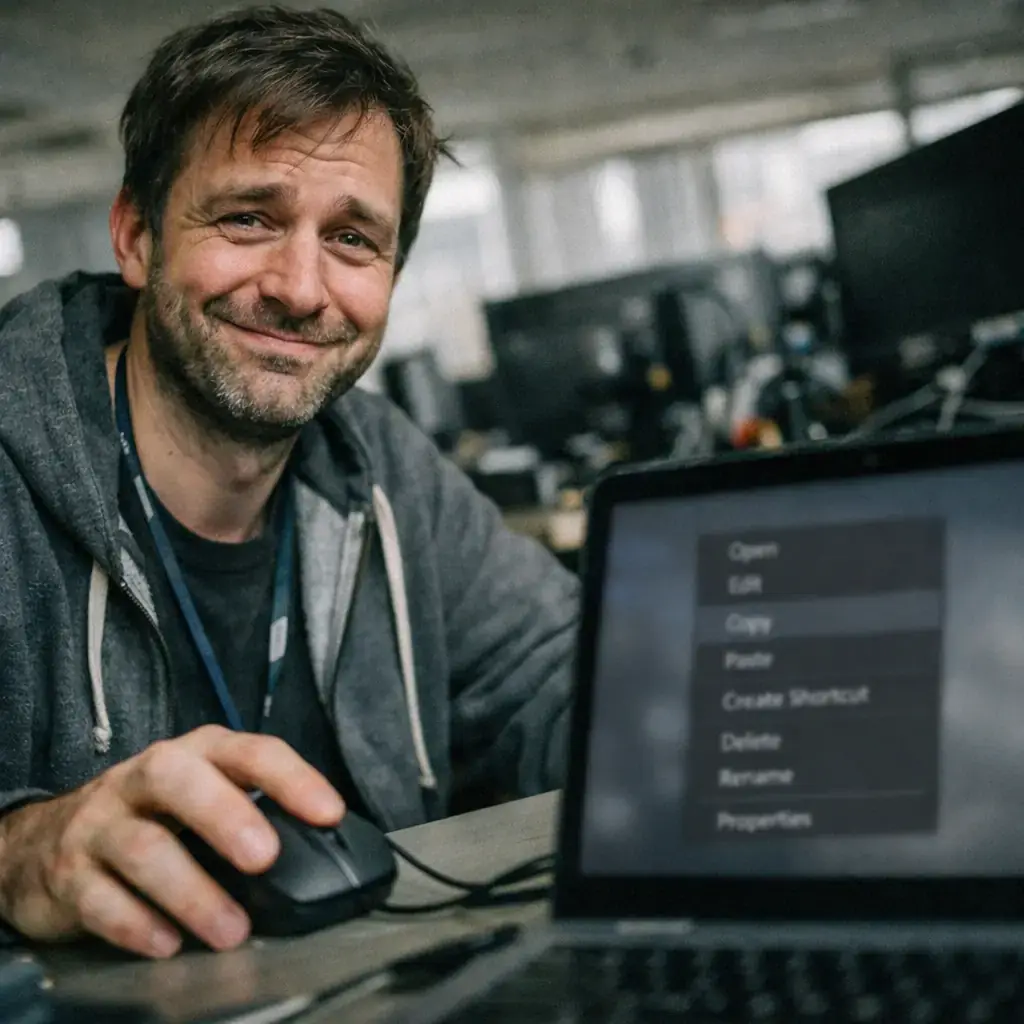
Se algo nos ensinou a vida em remoto, é que as pequenas funções cotidianas das aplicações colaborativas —copiar e colar — não são nimiedades: são a base do fluxo de trabalho. Por isso chamou a atenção para uma falha recente que impede de usar o menu de contexto para colar conteúdo nos chats do aplicativo de desktop da Microsoft Teams: a opção "Pegar" aparece desativada e não permite introduzir URLs, texto ou imagens do menu que sai ao clicar com o botão direito.
A Microsoft confirmou o problema em um aviso publicado em meados de abril e explicou que a raiz não está em Teams como tal, mas em uma regressão introduzida por uma atualização recente do navegador Microsoft Edge. Teams usa componentes de Edge (WebView2) para certas partes da sua interface e funcionalidade, de modo que uma mudança no motor do navegador pode repercutir diretamente na experiência da aplicação de desktop. Se você quer ver a explicação técnica sobre WebView2, a Microsoft mantém documentação sobre o assunto em seu site oficial: WebView2 (Microsoft Learn).
A incidência foi rapidamente refletida em fóruns e comunidades profissionais. Administradores e usuários relataram na página de suporte da Microsoft e em fios do Reddit que o problema afeta tanto ambientes corporativos como contas pessoais, e que não resolve com ações típicas como reinstalar Teams ou esvaziar a cache da aplicação. Um fio nos fóruns da Microsoft recolhe testemunhos de administradores que identificam versões concretas do cliente onde se reproduz a falha: conversa na Microsoft Answers, e no Reddit também há vários relatos de usuários preocupados: linha em r/MicrosoftTeams.
Para não interromper o trabalho, a Microsoft comunicou uma solução temporária e simples: utilizar os atalhos de teclado para copiar e colar. No Windows continuam a funcionar Ctrl + C e Ctrl + V, e no macOS os equivalentes Cmd + C e Cmd + V permitem continuar a transferir texto, ligações e imagens entre aplicações e chat. É importante salientar que o problema se limita ao menu de contexto do clique direito; os atalhos de teclado não estão afetados, de acordo com informações da Microsoft e vários usuários que confirmaram este comportamento.
Desde a empresa explicaram que já identificaram a causa do erro e que estão a instalar uma correção de forma escalonada, monitorando a telemetria para verificar que os sistemas se recuperam corretamente. No entanto, na última atualização pública que havia disponível a 16 de abril, não foi oferecida uma data exata para a resolução completa da implantação, portanto a recomendação para aqueles que dependem da Teams é monitorar as atualizações de Edge e Teams e aplicar os adesivos quando disponíveis.
Este tipo de incidência também serve como lembrete de como os ecossistemas modernos se vinculam: uma modificação no motor web que usa um cliente de desktop pode causar efeitos secundários inesperados. Se você quiser aprofundar a forma como diferentes meios cobriram esta falha e a resposta da Microsoft, há notas com seguimento em sites especializados que repassam a cronologia e as reações: por exemplo, BleepingComputer publicou um resumo com links para avisos e tráfego em fóruns técnicos: BleepingComputer sobre a falha.
Para responsáveis TI e administradores, o incômodo é duplo: por um lado, há que comunicar aos usuários uma solução prática e de baixo impacto (usar os atalhos), e por outro, há que monitorar implantaçãos e compatibilidades entre versões de Edge e Teams para evitar que uma atualização em um dos componentes quebra a experiência de usuário. Se a sua organização usar políticas de atualização centralizadas, pode merecer a pena esperar que a Microsoft confirme a correção antes de forçar a atualização de Edge à versão implicada pela mudança, ou coordenar testes internos para validar que as integrações críticas continuam funcionando.
Para a maioria dos usuários, o desconforto será temporário e relativamente fácil de sortear, mas não deixa de ser um exemplo de por que as dependências entre componentes devem ser geridas com provas e telemetria rigorosas. Enquanto isso, se você estiver no meio de um fluxo de trabalho e o clique direito para colar não funciona, salva a situação com Ctrl/Cmd + V e mantenha sua equipe atualizada Até que a Microsoft confirme que a correção chegou a todos os clientes afetados.

Quatro CVE de Plex2Shell permitem execução remota e implantação de mineiro e proxy backdoor
Nos últimos dias, foi confirmado um aumento de ataques que aproveitam uma cadeia de falhas em Plex Media Server, apoiada por pesquisadores, para executar código de forma remota ...
Agentes pessoais de código aberto já acessam redes corporativas; controle por identidade
Menos de um ano depois de os primeiros agentes pessoais de código aberto aparecerem, o debate foi deslocado do "se" ao "como" controlar sua presença dentro de redes corporativas...
Campanha ChainDrop expõe tensorlake em npm; versão 0.5.144 retirada
Um pacote de npm chamado tensorlake, um SDK no TypeScript, orientado para aplicações e serviços de Tensorlake, foi comprometido em uma campanha de cadeia de fornecimento ligada ...
Calc do LibreOffice/OpenOffice permite execução de código remoto ao abrir folhas com ODB/JDBC
Pesquisadores demonstraram que uma folha de cálculo maliciosa pode forçar o LibreOffice e o Apache OpenOffice a executar código controlado por um atacante no momento em que o ar...
Zimbra CVE-2026-73570: operação não autenticada via SMTP com zimbra-snmp expõe web shells e dados
Nas últimas semanas, foi registrada uma campanha que aproveitou uma falha de segurança em Zimbra Collaboration Suite para executar código sem autenticação, instalar web shells e...
Apple corrige CVE-2026-86950 em CoreGraphics; adesivo para iOS, iPadOS e macOS
A Apple publicou adesivos de segurança para corrigir uma vulnerabilidade crítica em versões antigas do iOS, iPadOS e macOS que, segundo a empresa, Pode ter sido explorada em ata...
KREMLIN: campanha de malware bancário usa Ethereum como dead drops para localizar payloads no Brasil
Pesquisadores de Elastic Security Labs documentaram uma operação de malware bancário que até agora não havia sido descrita publicamente e que emprega um conjunto de ferramentas ...