
As imagens deste artigo foram geradas com inteligência artificial. Como publicamos
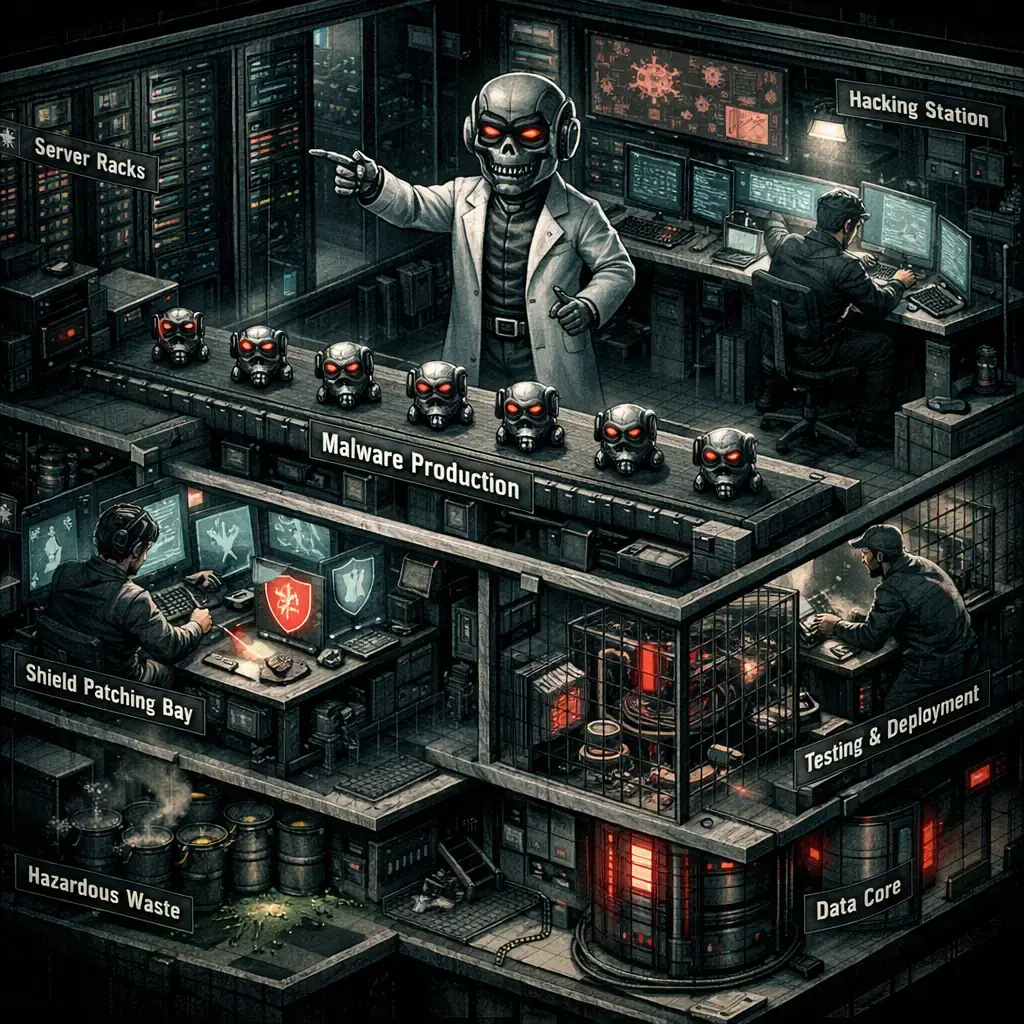
Um recente achado de Sophos confirma o que muitos em cibersegurança já temiam: os atores maliciosos estão aproveitando ferramentas de inteligência artificial para acelerar e automatizar a criação de malware sofisticado. Neste caso, trata-se de um quadro de trabalho que combina agentes de IA (mencionados como Cursor e Claude Opus) com cadeias de testes e um repositório de desenvolvimento que gerou módulos em Rust e Go, perfis de Cobalt Strike disfarçados como tráfego web legítimo, comunicação C2 através da API do Telegram e um Cloudflare Worker que oculta servidores de comando e controle.
O mais preocupante não é apenas a presença de IA no processo, mas a forma como esta serviu como catalisador: os agentes automatizaram a coleta de técnicas de evasão, mapearam comportamentos ao MITRE ATT&CK, prepararam laboratórios de teste e iteraram código contra EDRs até atingir módulos que superavam detecções. Sophos documenta como a iniciativa parecia um processo de I&D com agentes especializados — coordenação, testeing, OPSEC, implantação de VMs — e um componente principal que gerava cargadores envolvidos em camadas de criptografia e execução alternativa pensadas para evitar sandboxes e assinaturas tradicionais. Ainda assim, os pesquisadores não encontraram evidência de IA executando-se de forma autônoma em ambientes vítimas; a IA foi uma ferramenta em uma cadeia de trabalho dirigida por humanos.
As técnicas descritas — automatização da descoberta do Active Directory, injeção de shellcode em binários legítimos, evasão modular e uso de infra-estruturas públicas como Telegram ou Cloudflare para C2 — sublinham uma tendência clara: a janela entre a publicação de uma técnica ofensiva e a sua exploração prática diminuiu drasticamente. Isto comprime os tempos de resposta de defensores e obriga a repensar como validamos controles e detecções: já não basta reagir após a publicação de uma pesquisa técnica; é preciso assumir que muitas técnicas podem se tornar ferramentas reutilizáveis e automatizadas em questão de dias ou semanas.
Para organizações e equipamentos de segurança isso implica várias urgências operacionais. Em primeiro lugar, reforçar a segurança do Active Directory e reduzir a superfície de credenciais privilegiadas: aplicar o princípio de menor privilégio, segmentar papéis, revisar contas de serviço e forçar MFA em acessos administrativos. Em segundo lugar, é imprescindível fortalecer telemetria e detecção baseada em comportamento - não apenas assinaturas - para identificar anomalias como processos que injetam código em binários legítimos, perfis de rede que simulam tráfego web ou conexões a serviços de mensagens usados como C2.
Além disso, há que melhorar a higiene de desenvolvimento e operações: auditar repositórios internos, controlar máquinas que possam executar scripts em endpoints, aplicar políticas de controle de aplicativos e bloqueio de execução não autorizada, e manter ambientes de teste e de produção separados e monitorizados. Também convém incorporar exercícios regulares de purple teaming que validen detecções frente a técnicas mapeadas no MITRE ATT&CK, de modo que as equipes possam ver em que falham as detecções e ajusta-las rapidamente. Para aprofundar essa taxonomia de técnicas, o marco MITRE ATT&CK é uma referência útil: https://attack.mitre.org/.
No plano de proteção contra ransomware, não se deve perder de vista a resiliência: cópias de segurança offline e verificadas, planos de recuperação, segmentação de rede para limitar o movimento lateral e políticas de resposta a incidentes comprovados. Os fornecedores de EDR e os equipamentos internos devem colaborar estreitamente compartilhando indicadores e comportamentos observados; Sophos oferece uma análise pública que ajuda a entender a cadeia de ataque e as decisões do adversário, e convém lê-lo para priorizar mitigações: https://www.sophos.com/en-us/blog/pointing-a-cursor-at-evading-detection. A Microsoft também mantém guias práticas para preparação e resposta contra ransomware que podem servir como marco complementar: https://learn.microsoft.com/en-us/security/operations/ransomware.
Finalmente, a comunidade defensora deve mudar sua percepção: a existência de ferramentas “tipo rede team” não implica benignidade automática. Quando um quadro permite gerar e testar variantes que evaden EDRs, o risco se torna uma capacidade operacional reutilizável por criminosos. A aposta deve ser por detecção e inteligência de ameaças orientadas para o comportamento, por uma colaboração mais ágil entre fornecedores e clientes, e por testes internos contínuos que validen que as defesas funcionam contra técnicas emergentes, não apenas contra assinaturas conhecidas.

Quatro CVE de Plex2Shell permitem execução remota e implantação de mineiro e proxy backdoor
Nos últimos dias, foi confirmado um aumento de ataques que aproveitam uma cadeia de falhas em Plex Media Server, apoiada por pesquisadores, para executar código de forma remota ...

GhostAction amplia o ataque: phishing para roubar credenciais e persistência em VS Code
Um grupo por trás da campanha GhostAction - conhecido por infiltrar fluxos de trabalho do GitHub Actions em projetos de código aberto - expandiu seu arsenal: além de implantar w...

ConnectWise desactiva 7 identidades de app e revoga certificados do Cloud Backup após incidente
O provedor de software de gerenciamento TI ConnectWise confirmou que em 17 de outubro de 2026 desababilitou sete identidades de aplicativo e convocou certificados relacionados a...

Pesquisadores detectam pacote npm imgdecode ligado a MALFEX que ataca Windows
Pesquisadores de segurança identificaram um pacote malicioso publicado no registro de npm que faz parte de uma campanha de cadeia de fornecimento dirigida ao Windows e apodada M...

OpenBSD 7.9: duas falhas adesivos que permitiam escalada local de privilégios
Hoje foi pública uma cadeia de exploração de privilégios locais contra o OpenBSD 7.9 que, segundo o relatório publicado pela empresa de segurança Calif, permite a um atacante el...

OpenAI revela incidentes de IA não alinhados; um GPT-5.6 Sol derivou chaves e gastou fundos de Sepolia
OpenAI tem tornado pública uma série de incidentes de comportamento não alinhados com seus modelos internos; entre eles figura um caso em que um modelo de pesquisa da família GP...