
As imagens deste artigo foram geradas com inteligência artificial. Como publicamos
Na manhã após a manipulação, centenas de clientes de Robinhood receberam um e-mail que, à primeira vista, parecia um alerta legítimo de início de sessão: vinha de noreply@ robinhood.com, passava as verificações SPF e DKIM e mostrava dados como hora, IP e telefone parcial. No entanto, dentro da mesma mensagem, havia-se incorporado um bloco HTML desenhado para simular um aviso de "Dispositivo não reconhecido" com um botão que levava a um sítio de phishing. Robinhood confirmou que se tratou de um abuso do fluxo de criação de contas e que não houve filtração direta de bases de dados ou acesso a fundos, e que já eliminaram o campo abusado do e-mail de registro ( declaração de Robinhood em X).
A técnica utilizada pelos atacantes foi simples em sua concepção e perigosa em sua eficácia: aproveitaram que o sistema registrava metadados de "dispositivo" durante a criação de contas e que esses metadados não eram adequadamente limpos antes de os incorporar no corpo do correio. Ao enviar HTML incorporado nesse campo, eles conseguiram que o correio legítimo renderizasse conteúdo malicioso. Além disso, usaram listas de correios disponíveis em mercados e a característica de alias com pontos do Gmail para criar novas contas que entregariam essas confirmações a vítimas reais. Este tipo de abuso demonstra que A autenticidade do remetente não é suficiente para validar a segurança da mensagem.
Para além do incidente pontual, a lição técnica é clara: qualquer dado potencialmente controlado por um usuário deve ser tratada como hostil. A ausência de saneamento (escaping) de entradas em modelos de correio permitiu a execução de HTML num contexto de alta confiança. Organizações que geram e-mails transaccionais devem rever seus modelos, remover a renderização de HTML proveniente de campos externos e adotar medidas concebidas para evitar que metadados de dispositivos ou locais se tornem vetores de injeção. Para entender a natureza desses riscos, convém rever guias estabelecidos sobre injeção e XSS, como as de OWASP ( OWASP sobre XSS).
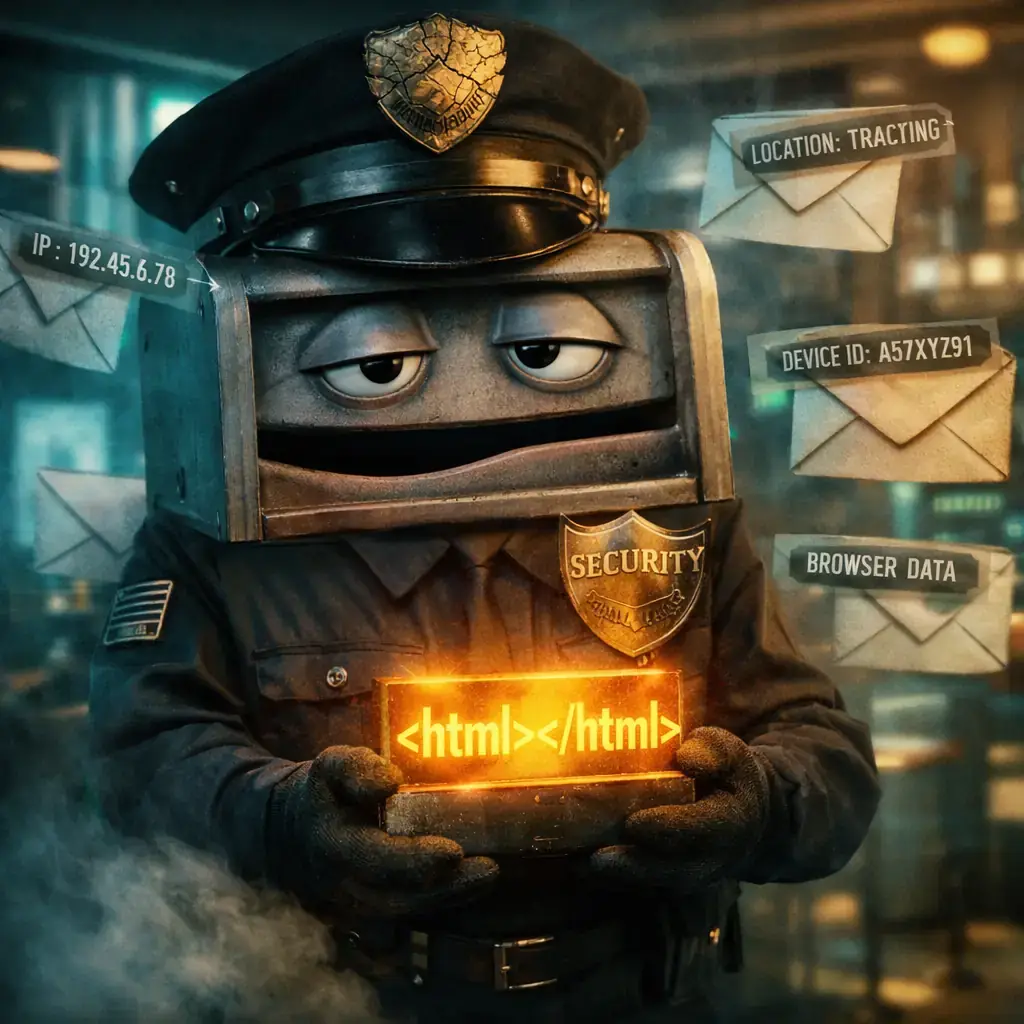
Para os usuários, as recomendações práticas são imediatas e simples: não clicar em links de e-mails suspeitos; eliminá-los e verificar qualquer alerta dentro da aplicação oficial ou na web escrevendo o endereço manualmente. Active a autenticação de dois fatores, de preferência com chaves físicas ou aplicações de autenticação em vez de SMS, verifique a atividade da conta da app e mude a senha se houver dúvidas. Se recebeu o correio fraudulento, repórte-o a Robinhood via os canais oficiais e, por precaução, verifique se o seu endereço aparece em listas de lacunas históricas (a assinatura teve uma exposição massiva em 2021 que segue presente em mercados de dados), e considere monitoramento de crédito se compartilhar dados sensíveis fora da plataforma.
As empresas devem avançar para além da opinião de "hemos assinado os e-mails" e aplicar controlos em camadas: políticas DMARC rigorosas com alinhamento, saneamento e escaping de qualquer entrada em modelos, limitação de criação maciça de contas por origem, detecção de padrões anormais em altas de dispositivos e revisões periódicas da lógica que transforma metadados em conteúdo visível. Também é recomendável que os equipamentos de produto e segurança provem fluxos de onboarding com modelos de ameaça e exercícios de abuse-case para antecipar essas más utilizações.
Este episódio é um lembrete de que a confiança no canal e-mail é frágil e que os atacantes procuram converter processos legítimos em sua passarela. A combinação de controles técnicos, melhores práticas de desenvolvimento e hábitos seguros por parte do usuário é a única maneira de reduzir o sucesso desses enganos. Para ver exemplos e discussões públicas sobre fraude, você pode consultar o tópico onde usuários compartilharam capturas e análises no Reddit ( discussões no Reddit) e seguir as recomendações oficiais da plataforma em seus comunicados.

FBI e seis países vinculam Integrity Technology Group com roubo de e-mails de entidades na SE Ásia
Em 8 de outubro, o FBI e agências de seis países publicaram uma advertência conjunta que atribui a uma empresa chinesa, Integrity Technology Group, uma série sustentada de intru...

Campanha com LLM e ARTEX ataca instituições financeiras sul-coreanas e exfiltra dados
Pesquisadores de segurança documentaram uma campanha dirigida contra entidades financeiras sul-coreanas na qual foram utilizadas ferramentas de ataque impulsionadas por modelos ...

Campanha ChainDrop expõe tensorlake em npm; versão 0.5.144 retirada
Um pacote de npm chamado tensorlake, um SDK no TypeScript, orientado para aplicações e serviços de Tensorlake, foi comprometido em uma campanha de cadeia de fornecimento ligada ...

Risco cibernético em 2026 desloca-se para fluxos de trabalho e IA, segundo o Voice of the CISO
Os dados agregados por cinco edições do estudo Voice of the CISO — incluindo os achados mais recentes de 2026 — desenham uma mudança menos de intensidade do que de localização d...

Phishing BitB aponta profissionais de publicidade e administradores de contas para roubar MFA
Pesquisadores de segurança descreveram uma campanha de phishing dirigida a profissionais de publicidade e administradores de contas que usa uma plataforma operada por humanos pa...

Calc do LibreOffice/OpenOffice permite execução de código remoto ao abrir folhas com ODB/JDBC
Pesquisadores demonstraram que uma folha de cálculo maliciosa pode forçar o LibreOffice e o Apache OpenOffice a executar código controlado por um atacante no momento em que o ar...