
IA
Quando o Amazon SES se torna motor de phishing sofisticado
Nas últimas semanas, observou-se um fenômeno particularmente preocupante: atores maliciosos estão aproveitando o serviço legítimo do Amazon Simple Email Service (SES) como infraes…
Notícias sobre inteligência artificial, machine learning e automação
Nas últimas semanas, observou-se um fenômeno particularmente preocupante: atores maliciosos estão aproveitando o serviço legítimo do Amazon Simple Email Service (SES) como infraes…
Uma campanha de phishing ativa detectada desde pelo menos abril de 2025 está explodindo a confiança em ferramentas de administração remota legítimas para conseguir e manter acesso…
Um pacote legítimo e muito usado no ecossistema Python, PyTorch Lightning, foi manipulado em uma publicação maliciosa em PyPI e entregou um carregador de credenciais dirigido a na…
Em 2025 vimos cenas que antes pareciam retiradas de romances ou dos velhos arquivos de hackers: adolescentes sem formação técnica capaz de sutrair milhões de registros, ataques po…
Em 2 de maio de 2026, pesquisadores de Ctrl-Alt-Intel detectaram uma campanha ativa que explora uma vulnerabilidade crítica em cPanel/WHM, registrada como CVE-2026-41940, para obt…
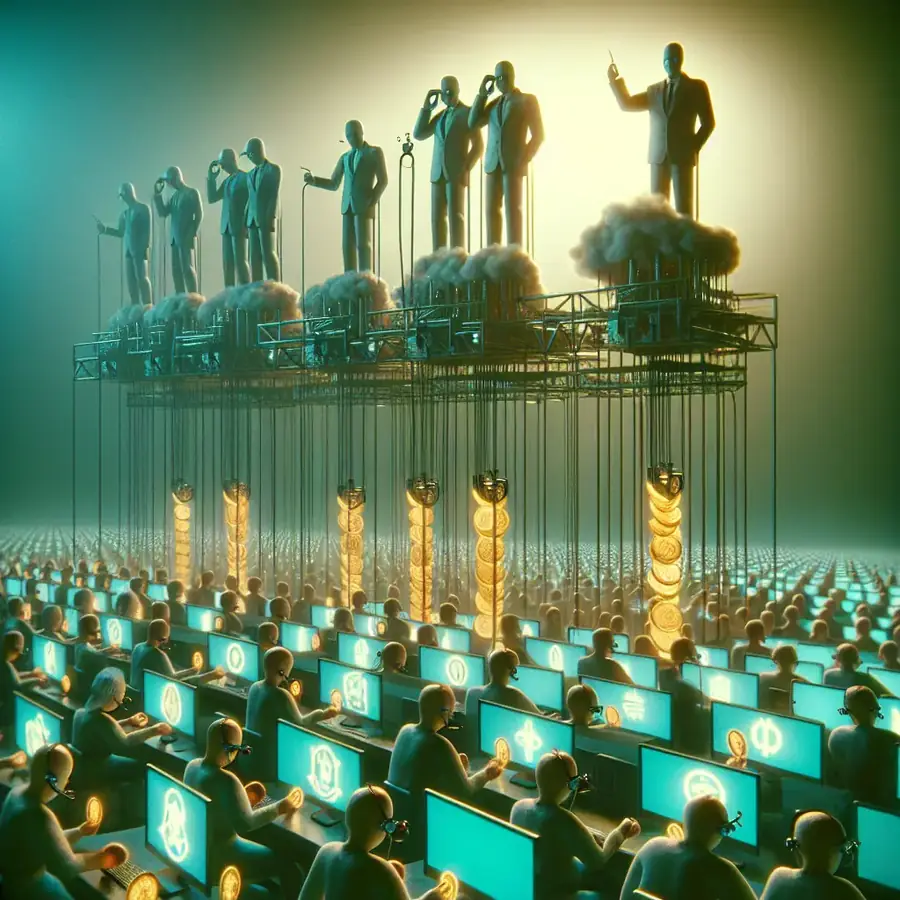
A recente rede internacional que despejou nove centros de fraudes de investimento em criptomoedas e que levou à detenção de centenas de suspeitos é menos um fato isolado do que a …
Nos últimos dias, muitos administradores e usuários do Windows viram alertas que vinculavam certificados legítimos de DigiCert com a detecção Trojan:Win32/Cerdigent.A!dha da Micro…
A Agência de Segurança de Infra-estruturas e Cibersegurança dos EUA. EUA. ( CISA) incluiu em seu catálogo Known Exploited Vulnerabilities (KEV) uma vulnerabilidade crítica recente…
Um novo vetor de ataque conhecido em fóruns como ConsentFix v3 está evidenciando uma fraqueza recorrente em arquiteturas que confiam em fluxos OAuth: nem sempre é a senha ou a MFA…
Você precisa de uma conta para usar esta função.